
Saldırganın sitesi nasıl kapatıldı: WHOIS'teki clientHold zaman damgası ve alan adı sektöründen bir bakış
GMO Internet Group 28 Ekim'de (13 No.lu Bildirim), "Onamae.com Desktop Cloud" ihlalinde kendini saldırgan olarak tanıtan tarafın kullandığı sitenin alan adlarının, yansı sitesi dahil, o gün saat 04:00 civarında askıya alındığının doğrulandığını açıkladı. Bu yazı, bu askıya almanın alan adı kayıt verilerinde nasıl göründüğünü .store kayıt kuruluşunun WHOIS ve RDAP hizmetleriyle karşılaştırarak kaydediyor ve alan adı sektöründe çalışmış bir yazarın görüşünü sunuyor. Olayın kendisi, arama önerileri ve hisse fiyatları, her iş günü güncellenen acil sürümde (https://nkzw.jp/2026/10/27/gmo_incident_suggest_stock_security_investment_2026_en/) takip ediliyor.
Bu makale İngilizce olarak sitescouter.net ve nkzw.jp adreslerinde, Japonca olarak sitescouter.net adresinde de yayımlanmıştır. Bu, İngilizce sürümden çevrilen Site Scouter Türkçe sürümüdür.
WHOIS ve RDAP'ın gösterdikleri
29 Ekim'in erken saatlerinde (JST) saldırganın sitesi ve yansısı için .store kayıt kuruluşunun WHOIS sunucusunu (whois.nic.store) ve RDAP hizmetini (yanıtlar kayıt kuruluşu operatörü Radix tarafından rdap.radix.host üzerinden veriliyor) sorguladım. Sonuçlar:
| Öğe | coronamng.store (ana) | designbuilder.store (yansı) |
|---|---|---|
| Kayıt tarihi | 2026-08-31 15:26 UTC | 2026-08-27 10:26 UTC |
| Bitiş tarihi | 2027-08-31 | 2027-08-27 |
| Registrar | Namecheap, Inc. (ABD, IANA ID 1068) | Aynı |
| Durum | clientHold, clientTransferProhibited | Aynı |
| Updated Date | 2026-10-27 18:35:56 UTC (28 Eki 03:35 JST) | 2026-10-27 18:36:02 UTC (28 Eki 03:36 JST) |
| Ad sunucuları | dns1 / dns2.namecheaphosting.com | Aynı |
| DNS (29 Eki itibarıyla) | NXDOMAIN (çözümlenmiyor) | NXDOMAIN |
27 Ekim akşamı yapılan bir DNS sorgusu, ana alan adının registrar'ın hosting ad sunucularına delege edildiğini ve aynı hosting hizmetine ait bir IP adresine çözümlendiğini gösteriyordu. 29 Ekim itibarıyla, kökten takip edildiğinde iki alan adı da .store bölgesinde yok, dolayısıyla hiçbiri çözümlenmiyor. WHOIS'teki "Updated Date" alanı, durumun değiştirildiği andır. İki alan adı altı saniye arayla güncellendi; bu, tek bir kişinin veya tek bir toplu işlemin her ikisini de askıya aldığını gösterir.
Kayıt sahibi bilgileri ICANN kuralları gereği hem WHOIS'te hem RDAP'ta gizlidir; dolayısıyla sorgu, alan adlarını kimin kaydettirdiğini söylemez.
Zaman çizelgesi: son tarihten yaklaşık 16 saat sonra askıya alındı
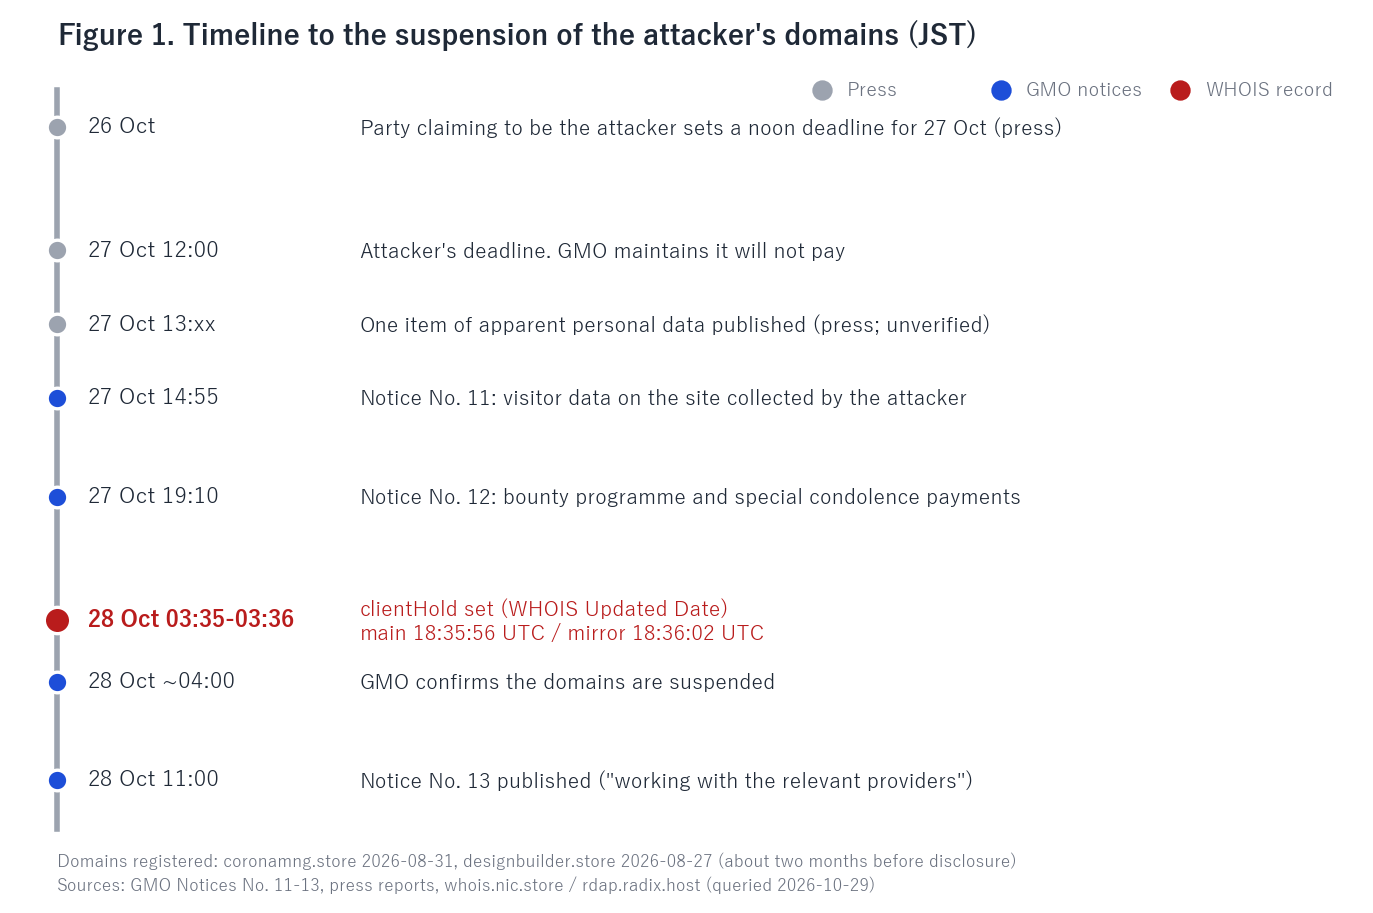
WHOIS zaman damgaları şirketin bildirimleri ve basın haberleriyle üst üste konulduğunda şu sıra ortaya çıkıyor (JST):
- 27 ve 31 Ağustos: İki alan adı kaydediliyor (olayın açıklanmasından yaklaşık iki ay önce)
- 26 Ekim: Kendini saldırgan olarak tanıtan taraf, 27 Ekim öğlen müşteri verilerini yayımlayacağını ve fidye yazılımı başlatacağını duyuruyor (basın)
- 27 Ekim, 12:00: Saldırganın son tarihi. GMO ödeme yapmayacağını yineliyor
- 27 Ekim, 13:00'ten sonra: Basın, saldırganın kişisel veri gibi görünen bir kaydı yayımladığını bildiriyor (gerçekliği bilinmiyor)
- 27 Ekim, 14:55: GMO'nun 11 No.lu Bildirimi, saldırgan sitesini ziyaret edenlerin verilerinin saldırgan tarafından toplandığını doğruluyor
- 27 Ekim, 19:10: GMO'nun 12 No.lu Bildirimi ödül programını ve özel taziye ödemelerini duyuruyor
- 28 Ekim, 03:35-03:36: Her iki alan adına clientHold uygulanıyor (WHOIS Updated Date)
- 28 Ekim, yaklaşık 04:00: GMO askıya almayı doğruluyor (13 No.lu Bildirim)
- 28 Ekim, 11:00: 13 No.lu Bildirim yayımlanıyor; askıya alma, ilgili sağlayıcılarla çalışmanın sonucu olarak tanımlanıyor
Bu, öğlen son tarihinden yaklaşık 15.5 saat, 11 No.lu Bildirim'den ise yaklaşık 12.5 saat sonradır. Basın, saldırganın kullandığı ABD'li sağlayıcının alan adlarını hizmet şartlarını ihlal nedeniyle askıya almış göründüğünü yazıyor; WHOIS kaydı bununla tutarlı. Registrar gerekçelerini yayımlamadığından, haberlerin ötesinde bir şey bilinmiyor.
clientHold nedir: Bir registrar'ın en hızlı aracı
clientHold, ICANN tarafından tanımlanan alan adı durum kodlarından (EPP durum kodları) biridir; registrar tarafından uygulanan bir askıya almadır (https://www.icann.org/resources/pages/epp-status-codes-2014-06-16-en). clientHold durumundaki bir alan adı TLD'nin bölge dosyasından çıkarılır, ad sunucusu delegasyonu kaybolur ve her yerde çözümlenmesi durur. Kaydın kendisi silinmez: kayıt ve WHOIS girdisi bitiş tarihine kadar kalır (bu ikisi için Ağustos 2027). Eşlik eden clientTransferProhibited durumu, başka bir registrar'a transferi engeller.
Benzer adlı serverHold durumu registrar tarafından değil, kayıt kuruluşu (burada .store'u işleten Radix) tarafından uygulanır ve registrar tarafından kaldırılamaz. Mahkeme kararıyla veya kolluk talebiyle dondurma işlemleri daha çok bu düzeyde uygulanır. Buradaki kayıt yalnızca clientHold gösteriyor; bu da alan adlarının registrar'ın takdiriyle durdurulduğu anlamına geliyor.
Hosting'i askıya almak ile alan adını askıya almak farklı şeylerdir. 27 Ekim akşamı site, registrar'ın kendi grubunun işlettiği bir hosting üzerindeydi. Yalnızca hosting hesabını askıya almak WHOIS durumunu değiştirmez ve alan adı başka bir sunucuya yönlendirilerek dakikalar içinde geri getirilebilir. Alan adını askıya almak ise sunucu nereye taşınırsa taşınsın çözümlenmesini engeller. Burada ikincisi yapıldı. Registrar ile hosting sağlayıcısının aynı gruba ait olması, işlemin tek adımda yapılabilmesinin nedenlerinden biri olsa gerek.
Neden "siteyi hosting sağlayıcısı değil, registrar durdurdu"
Ad sunucuları hâlâ WHOIS'te listelendiğinden, durdurulanın alan adı değil hosting olup olmadığını sormak yerindedir. Kayıt, aşağıdaki nedenlerle bir registrar işlemi gösteriyor.
- clientHold'u yalnızca registrar uygulayabilir. Alan adı kaydında kullanılan EPP protokolünü tanımlayan RFC 5731'in 2.3. bölümü, durum değerlerinin "yalnızca bir alan adı nesnesine sponsor olan istemci ve nesnenin bulunduğu sunucu tarafından ayarlanabileceğini" ve "client" önekli değerlerin istemci, yani registrar tarafından eklenip kaldırıldığını belirtir. ICANN'in durum kodları açıklaması da clientHold'un "alan adınızın registrar'ı tarafından ayarlandığını" ve "alan adınızın kayıt kuruluşuna alan adınızı DNS'te etkinleştirmemesini söylediğini", dolayısıyla "çözümlenmeyeceğini" belirtir. Bir hosting şirketinin kayıt kuruluşu veri tabanındaki bir durumu değiştirmek için ne yetkisi ne de kanalı vardır.
- Ad sunucularının WHOIS'te kalması tam da clientHold'un çalışma biçimidir. RFC 5731, clientHold ve serverHold için "nesneye ait DNS delegasyon bilgisinin YAYIMLANMAMASI GEREKTİĞİNİ" belirtir. Ad sunucuları kayıt verilerinde kalır; yalnızca bölgede yayımlanmaları durur. 29 Ekim sorgularının gösterdiği de tam olarak buydu: WHOIS'te ad sunucuları mevcut, DNS'te NXDOMAIN (alan adları .store bölgesinde yok). Yalnızca hosting'in askıya alınması tam tersi görünür: DNS hâlâ IP adresine çözümlenir ve tarayıcı bir askıya alma sayfası veya bağlantı hatası gösterir.
- Registrar'ın kendi açıklamasıyla örtüşüyor. Namecheap'in destek makalesi, "Client Hold durumunun alan adı registrar'ı tarafından, çoğunlukla dolandırıcılık/kötüye kullanım faaliyetiyle ilgili nedenlerle" veya "Hizmet Şartlarımıza uyulmaması" nedeniyle atandığını söylüyor ve iletişim noktası olarak Legal & Abuse ekibini gösteriyor. Ayrıca serverHold'un "alan adı kayıt kuruluşu tarafından (Namecheap tarafından değil) ayarlandığını" belirtiyor.
- Registrar ile hosting sağlayıcısı aynı şirketti. 27 Ekim akşamı kayıt alındığı sırada ana alan adı 198.54.116.91'e çözümleniyordu. ARIN'in RDAP'ı bu adresin Namecheap, Inc.'e tahsis edildiğini gösteriyor (198.54.112.0-198.54.127.255); ad sunucuları şirketin hosting ad sunucularıydı (namecheaphosting.com) ve HTTP yanıt başlığı, paylaşımlı hosting'inde kullanılan sunucu yazılımı LiteSpeed idi. Dolayısıyla "hosting sağlayıcısı durdurdu" ile "registrar durdurdu" aynı şirkete işaret ediyor. Kesin ifade şudur: kaydedilen işlem, registrar tarafında bir clientHold'dur.
Bu nedenle basındaki "ABD'li sağlayıcı hizmet şartlarını ihlal nedeniyle askıya aldı" tanımı, şirketin Legal & Abuse ekibinin hizmet şartları kapsamında uyguladığı bir clientHold ile en tutarlı olanıdır. Registrar gerekçelerini yayımlamadığından bu bir çıkarım olarak kalıyor.
Kanıt açısından da silme yerine askıya alma doğru tercihtir. Alan adını silmek registrar ve kayıt kuruluşunun süre dolma sürecini başlatır ve yeniden kayıt olasılığını açar. Askıya almada ise kayıt sahibi bilgileri, ödeme verileri ve erişim günlükleri registrar'da kalır ve talep üzerine soruşturmacılara sağlanabilir.
Alan adı sektöründen bir bakış
Daha önce GMO grubunun bir iştirakinde alan adı ve sunucu işinin yürütme komitesinde yer aldım; şimdi alan adı backorder ve geçmişi olan (yaşlı) alan adları işi yürütüyorum. Bu konumdan, askıya alma hakkındaki görüşlerim şunlar.
Birincisi, bu askıya alma sektör standartlarına göre hızlıydı. Registrar'ların kötüye kullanım birimleri dünyanın her yerinden çok sayıda bildirim alır ve bildirimden işleme kadar birkaç gün geçmesi olağandışı değildir. Son tarihten on beş buçuk saat sonra, borsada işlem gören bir Japon şirketinin polisle birlikte çalışmasının sonucudur. Aynı tür saldırıya uğrayan bir birey veya küçük işletme aynı hızı beklememelidir. Bildirimin kalitesi (ekran görüntüleri, URL'ler, zararın tanımı, kolluk kuvvetlerinin katılımı) bir registrar'ın ne kadar hızlı hareket edeceğine doğrudan yansır. Bu, "registrar ABD hükümetinin talimatıyla hareket etti" durumu da değildi. ABD makamları bir alan adını durdurduğunda bunu, Şubat 2024'teki LockBit'e karşı uluslararası operasyonda olduğu gibi, mahkemeden alınan bir el koyma kararıyla yaparlar; bu tür operasyonların hazırlığı aylar sürer ve el koymadan sonra ad sunucuları normalde makamların kendi sunucularıyla değiştirilir. Japon polisinin ABD'li bir sağlayıcıyı hukuken zorlayabilmesi için Japonya-ABD Ceza İşlerinde Karşılıklı Adli Yardım Antlaşması (2006'dan beri yürürlükte) prosedürü gerekir; bu da aylar alır. Buradaki kayıt yalnızca ad sunucuları değişmemiş bir clientHold gösteriyor; dolayısıyla doğal okuma, registrar'ın bir karar üzerine değil, kendi şartları çerçevesinde bir bildirim üzerine hareket ettiğidir. Japon polisinin veya mağdur bir şirketin ABD'li bir sağlayıcıya gönüllü bildirimi ya da talebi bağlayıcı değildir; ancak kanıt eklenmiş bir bildirim, sağlayıcının hizmet şartlarına göre vereceği kararda ağır basar. Hızı belirleyen, bildirimin kalitesi ve yolu oldu; bir hükümet talimatı değil.
İkincisi, şantaj ve veri sızıntısı siteleri ICANN'in DNS kötüye kullanımı tanımının dışında kalır. ICANN'in Nisan 2024'te yürürlüğe giren Registrar Akreditasyon Anlaşması değişiklikleri, 3.18.2. bölümde "DNS kötüye kullanımı"nı "kötü amaçlı yazılım, botnet'ler, oltalama, pharming ve spam (spam diğer DNS kötüye kullanım biçimlerinin dağıtım aracı olduğunda)" olarak tanımlar ve bir registrar "sponsor olduğu bir kayıtlı adın DNS kötüye kullanımı için kullanıldığına dair eyleme dönüştürülebilir kanıta sahip olduğunda", "makul ölçüde gerekli olan uygun hafifletme eylemlerini derhal almasını" zorunlu kılar. Bir tehdit gösteren ve çalındığını iddia ettiği verileri listeleyen bir site bu beş kategoriden hiçbirine uymaz. Dolayısıyla bu tür bir askıya alma ICANN yükümlülüğüyle değil, her registrar'ın kendi hizmet şartları ve takdiriyle gerçekleştirilir. Takdire bağlı olduğundan hız ve eşik registrar'dan registrar'a değişir ve mağdur için sonuç, saldırganın hangi registrar'ı kullandığına bağlıdır. Bu, sektörün yapısal bir zayıflığıdır ve bence bu tür siteler bireysel hizmet şartları yerine ortak bir standartla durdurulabilmelidir.
Üçüncüsü, bunu önceden tespit etmek gerçekçi değildir. İki alan adı olayın açıklanmasından yaklaşık iki ay önce kaydedildi. .store gibi yeni bir gTLD ilk yıl birkaç yüz yene mal olur ve marka adı içermeyen zararsız bir dize, şirketlerin yürüttüğü yeni kayıt izlemesini tetiklemez. Önceden birkaç tek kullanımlık alan adı hazırlamak bu tür saldırganların standart uygulamasıdır. Erken tespite yatırım yapmak yerine, olay sonrası kapatmaya giden en kısa yolu kendi müdahale prosedürlerinize yazmak daha etkilidir: registrar'ın ve hosting sağlayıcısının kötüye kullanım birimleri, IP adresi sahibi ve gerekirse kolluk kuvvetleri. Bir WHOIS veya RDAP sorgusu, nereye bildirileceğini bir dakika içinde söyler.
Dördüncüsü, clientHold son değildir. Askıya alma geri alınabilir: registrar kaldırırsa site dakikalar içinde geri gelir. Kayıtlar Ağustos 2027'ye kadar geçerli. Yansılar ve Tor siteleri DNS askıya almasından etkilenmez. Saldırgan dakikalar içinde başka bir registrar'da başka bir ad kaydettirebilir. GMO'nun 13 No.lu Bildirim'deki, benzer her siteyi kapattırmak için harekete geçeceği ifadesi bu gerçeği yansıtıyor. Bir siteyi kesin olarak durdurmak, kayıt kuruluşu düzeyinde bir serverHold, mahkeme kararıyla dondurma veya transfer ve birden fazla registrar ve kayıt kuruluşuyla aynı anda çalışabilme yetisi gerektirir.
Beşincisi, süre dolduktan sonra yeniden kayıt engellenmelidir. Bu doğrudan kendi işimi ilgilendirdiğinden açık olacağım. Bu alan adları askıdayken bitiş tarihine ulaşırsa, ek süre dönemlerinden geçer, silinir ve herkesin kullanımına açılır. Bir şantaj bildirisi için kullanılan ad, arama sonuçlarında, sosyal medya gönderilerinde ve haber makalelerinde yaşamaya devam eder. Yeniden kaydedilirse sahte bir "veri yayını" sayfasına veya oltalama sitesine dönüştürülebilir. Backorder ve yaşlı alan adı işi yürütüyorum ve bu tür alan adlarını almayacağım; bence sektörde kimse de almamalı. Doğru mekanizma, kayıt kuruluşunun bu adları rezerve ederek piyasaya asla geri dönmemelerini sağlamasıdır.
Altıncısı, mağdur şirket açısından pratik tarafa dair. 13 No.lu Bildirim'deki "ilgili sağlayıcılarla çalışmak", somut olarak registrar'a, hosting sağlayıcısına ve IP adresi sahibine bildirimde bulunmak ve kolluk kuvvetlerinin talepleri anlamına gelir. Çoğu şirketin, bir saldırganın sitesini kapattıran taraf olmak için bir prosedürü yoktur. Olay müdahale planına, WHOIS, RDAP ve DNS sorgu adımları ve kötüye kullanım birimleri için önceden hazırlanmış bir bildirim şablonuyla birlikte "saldırganın altyapısını belirle ve bildir" maddesini eklemeyi öneriyorum.
Sınırlar ve çekinceler
- WHOIS ve RDAP'taki kayıt sahibi bilgileri gizlidir; kayıt sahibi bilinmiyor.
- Registrar askıya alma gerekçelerini yayımlamadı. "Hizmet şartlarını ihlal nedeniyle askıya alındı" ifadesi basın haberlerine dayanıyor.
- 29 Ekim'de yalnızca DNS, WHOIS ve RDAP'ı kontrol ettim. Saldırganın sitesine erişmedim. GMO'nun 11 No.lu Bildirimi'nde belirtildiği gibi, o siteyi ziyaret edenlerin verileri saldırgan tarafından toplanıyordu; aynı adla bir site yeniden ortaya çıkarsa ziyaret etmeyin.
- Bu yazı GMO grubunun müdahalesini değerlendirmez. Kamuya açık bilgilerin ve kamuya açık kayıt verilerinin tek bir konuda gösterdiklerini kaydeder: alan adlarının askıya alınması.
Çıkar çatışması beyanı
Daha önce GMO grubunun bir iştirakinde çalıştım ve alan adı ve sunucu işinin yürütme komitesinde yer aldım. Bir dönem grubun hisselerine sahiptim; ancak şimdi grupla hiçbir ilişkim yok ve hisse sahibi değilim. Şu anda alan adı backorder ve yaşlı alan adları işi yürütüyorum ve 4. bölüm bu konumdan yazılmıştır. Bu yazı yalnızca kamuya açık bilgilere ve kamuya açık kayıt verilerine dayanır; orada çalışırken öğrendiğim hiçbir şeyi kullanmaz. Yatırım tavsiyesi değildir.
Alan adınızın ve sunucunuzun dış dünyaya neler duyurduğunu kontrol edin (sertifika, başlıklar, sürümler). Yalnızca bir URL girin; kayıt gerekmez, müdahalesizdir.
Kullan: Sunucu bilgisi sorgulamaKaynaklar
Son kontrol: 2026-10-29. Teknik özellikler ve politikalar değişebilir; harekete geçmeden önce birincil kaynakları kontrol edin.
- RFC 5731: Extensible Provisioning Protocol (EPP) Domain Name Mapping, 2.3 Status Values
- ICANN: EPP Status Codes | What Do They Mean, and Why Should I Know?
- Namecheap: Why was my domain suspended with a serverHold or clientHold status?
- ICANN: 2024 Global Amendments to the 2013 Registrar Accreditation Agreement (definition of DNS Abuse in 3.18.2: malware, botnets, phishing, pharming, and spam)
- .store registry WHOIS: whois.nic.store; RDAP
- ARIN RDAP (allocation of 198.54.116.91)
- Ministry of Foreign Affairs of Japan: Treaty between Japan and the United States of America on Mutual Legal Assistance in Criminal Matters
- KrebsOnSecurity (20 Feb 2024): Feds Seize LockBit Ransomware Websites
- GMO Internet Group, Notices No. 11, 12 and 13
Yuki Nakazawa (kişisel blog nkzw.jp)
İletişim: Resmi site / YouTube / Instagram / LinkedIn / X / Telegram