
Hoe de site van de aanvaller offline is gehaald: het clientHold-tijdstempel in WHOIS en een blik vanuit de domeinbranche
Op 28 oktober maakte GMO Internet Group bekend (Mededeling nr. 13) dat de domeinen van de site die werd gebruikt door de partij die zich als aanvaller presenteert bij de inbraak op "Onamae.com Desktop Cloud", inclusief de mirror, die dag rond 04:00 uur bevestigd waren geblokkeerd. Dit artikel legt vast hoe die blokkering eruitziet in de registratiegegevens van het domein, gecontroleerd via de WHOIS- en RDAP-diensten van de .store-registry, en geeft de visie van een auteur die in de domeinbranche heeft gewerkt. Het incident zelf, de zoeksuggesties en de aandelenkoersen worden gevolgd in de flash-editie (https://nkzw.jp/2026/10/27/gmo_incident_suggest_stock_security_investment_2026_en/), die elke werkdag wordt bijgewerkt.
Dit artikel is ook in het Engels gepubliceerd op sitescouter.net en nkzw.jp, en in het Japans op sitescouter.net. Dit is de Nederlandse editie op Site Scouter, vertaald uit de Engelse versie.
Wat WHOIS en RDAP laten zien
In de vroege uren van 29 oktober (JST) heb ik de WHOIS-server van de .store-registry (whois.nic.store) en de RDAP-dienst (beantwoord door registry-operator Radix op rdap.radix.host) bevraagd over de site van de aanvaller en de mirror. De resultaten:
| Gegeven | coronamng.store (hoofddomein) | designbuilder.store (mirror) |
|---|---|---|
| Geregistreerd | 2026-08-31 15:26 UTC | 2026-08-27 10:26 UTC |
| Verloopt | 2027-08-31 | 2027-08-27 |
| Registrar | Namecheap, Inc. (VS, IANA ID 1068) | Idem |
| Status | clientHold, clientTransferProhibited | Idem |
| Updated Date | 2026-10-27 18:35:56 UTC (28 okt 03:35 JST) | 2026-10-27 18:36:02 UTC (28 okt 03:36 JST) |
| Nameservers | dns1 / dns2.namecheaphosting.com | Idem |
| DNS (per 29 okt) | NXDOMAIN (lost niet op) | NXDOMAIN |
Een DNS-query op de avond van 27 oktober liet zien dat het hoofddomein was gedelegeerd aan de hosting-nameservers van de registrar en oploste naar een IP-adres van diezelfde hostingdienst. Per 29 oktober bestaat geen van beide domeinen in de .store-zone wanneer men vanaf de root volgt, dus geen van beide lost op. Het WHOIS-veld "Updated Date" is het moment waarop de status is gewijzigd. De twee domeinen zijn met zes seconden verschil bijgewerkt, wat erop wijst dat één persoon of één batchbewerking beide heeft geblokkeerd.
De houdergegevens zijn volgens de ICANN-regels zowel in WHOIS als in RDAP afgeschermd, dus de query zegt niet wie de domeinen heeft geregistreerd.
Tijdlijn: zo'n 16 uur na de deadline geblokkeerd
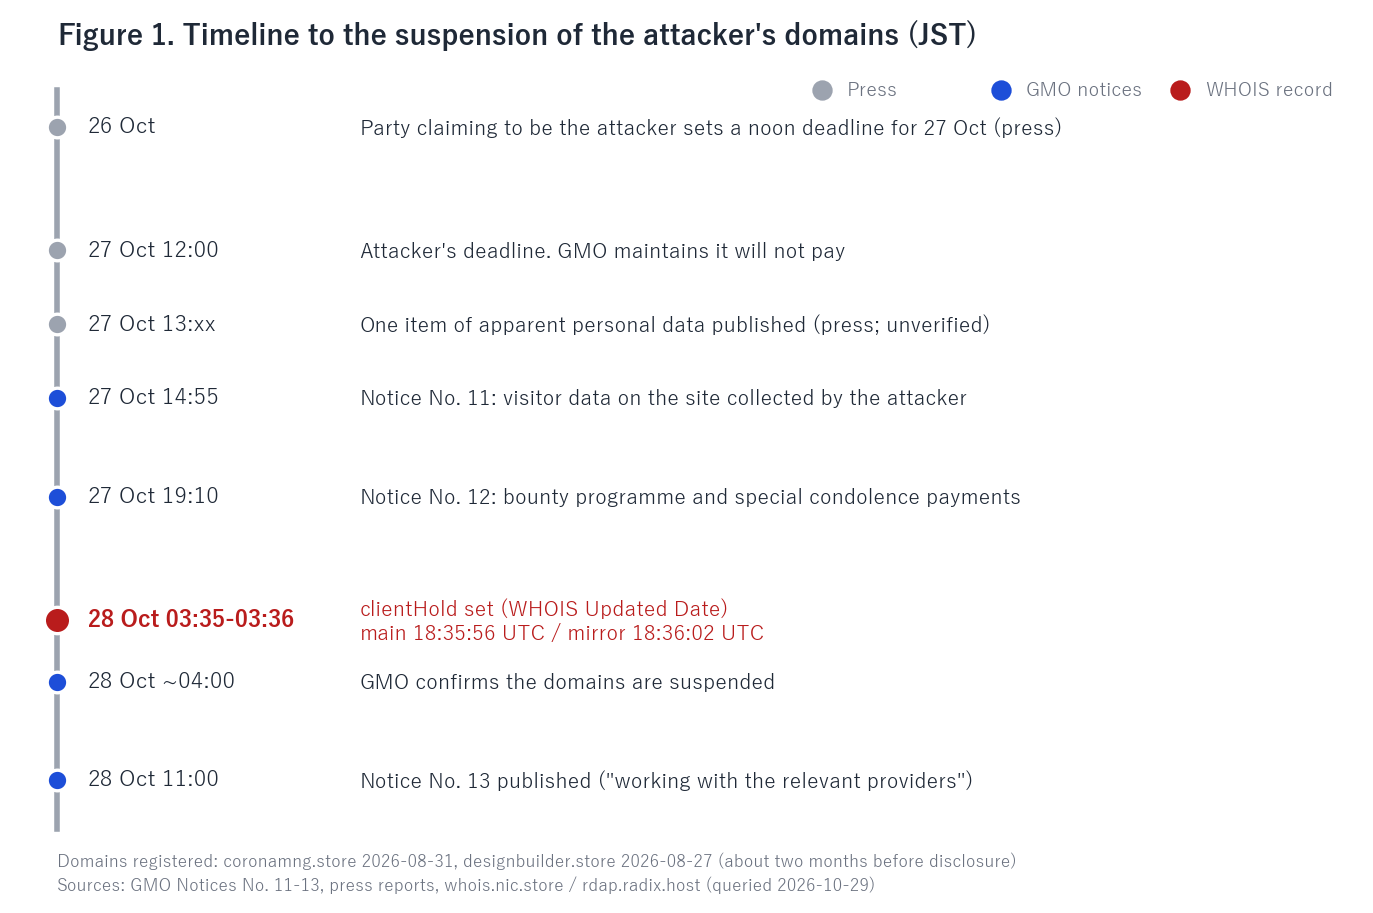
Wie de WHOIS-tijdstempels over de mededelingen van het bedrijf en de persberichten legt, krijgt de volgende volgorde (JST):
- 27 en 31 augustus: de twee domeinen worden geregistreerd (ongeveer twee maanden voordat het incident bekend werd)
- 26 oktober: een partij die zich als aanvaller presenteert, kondigt aan op 27 oktober om 12:00 klantgegevens te publiceren en ransomware in te zetten (pers)
- 27 oktober, 12:00: de deadline van de aanvaller. GMO houdt vol niet te betalen
- 27 oktober, na 13:00: de pers meldt dat de aanvaller één item heeft gepubliceerd dat persoonsgegevens lijkt te zijn (echtheid onbekend)
- 27 oktober, 14:55: Mededeling nr. 11 van GMO bevestigt dat de gegevens van bezoekers van de site van de aanvaller door de aanvaller werden verzameld
- 27 oktober, 19:10: Mededeling nr. 12 van GMO kondigt het beloningsprogramma en bijzondere tegemoetkomingen aan
- 28 oktober, 03:35-03:36: clientHold wordt op beide domeinen gezet (Updated Date in WHOIS)
- 28 oktober, rond 04:00: GMO bevestigt de blokkering (Mededeling nr. 13)
- 28 oktober, 11:00: Mededeling nr. 13 wordt gepubliceerd en beschrijft de blokkering als het resultaat van samenwerking met de betrokken providers
Dat is ongeveer 15.5 uur na de deadline van 12:00 en ongeveer 12.5 uur na Mededeling nr. 11. Volgens de pers lijkt de Amerikaanse provider die de aanvaller gebruikte de domeinen te hebben geblokkeerd wegens schending van zijn servicevoorwaarden; het WHOIS-record is daarmee in overeenstemming. De registrar heeft zijn redenen niet gepubliceerd, dus buiten de berichtgeving is niets bekend.
Wat clientHold is: het snelste middel van een registrar
clientHold is een van de door ICANN gedefinieerde domeinstatuscodes (EPP-statuscodes); het is een blokkering die door de registrar wordt ingesteld (https://www.icann.org/resources/pages/epp-status-codes-2014-06-16-en). Een domein met clientHold wordt uit het zonebestand van het TLD verwijderd, de delegatie naar nameservers verdwijnt en het lost nergens meer op. De registratie zelf wordt niet verwijderd: het record en de WHOIS-vermelding blijven bestaan tot de vervaldatum (augustus 2027 voor deze twee). De bijbehorende status clientTransferProhibited blokkeert verhuizingen naar een andere registrar.
De vergelijkbaar genoemde status serverHold wordt niet door de registrar maar door de registry gezet (hier Radix, die .store beheert) en kan niet door de registrar worden opgeheven. Bevriezingen op last van een rechter of op verzoek van opsporingsdiensten worden vaker op dat niveau toegepast. Het record toont hier alleen clientHold, wat betekent dat de domeinen naar het oordeel van de registrar zijn gestopt.
Hosting opschorten en een domein blokkeren zijn verschillende dingen. Op de avond van 27 oktober stond de site op hosting die door de eigen groep van de registrar wordt beheerd. Alleen het hostingaccount opschorten laat de WHOIS-status ongewijzigd, en het domein kan naar een andere server worden gewezen en is binnen enkele minuten terug. Het domein blokkeren zorgt dat het niet meer oplost, waar de server ook heen wordt verplaatst. Hier is het laatste gedaan. Dat registrar en hostingprovider tot dezelfde groep behoorden, is waarschijnlijk een van de redenen dat de actie in één stap kon worden genomen.
Waarom "de registrar, niet de hostingprovider, het heeft gestopt"
Omdat de nameservers nog in WHOIS staan, is het terecht om te vragen of niet de hosting in plaats van het domein is gestopt. Het record toont een actie van de registrar, om de volgende redenen.
- Alleen de registrar kan clientHold zetten. Sectie 2.3 van RFC 5731, die het EPP-protocol voor domeinregistratie definieert, stelt dat statuswaarden "alleen kunnen worden gezet door de client die een domeinobject sponsort en door de server waarop het object zich bevindt", en dat waarden met het voorvoegsel "client" worden toegevoegd of verwijderd door de client, dus de registrar. De uitleg van ICANN over de statuscodes zegt eveneens dat clientHold "door de registrar van uw domein wordt gezet" en "uw registry opdraagt uw domein niet in het DNS te activeren", zodat het "niet zal oplossen". Een hostingbedrijf heeft noch de bevoegdheid noch het kanaal om een status in de database van de registry te wijzigen.
- Dat nameservers in WHOIS blijven staan, is precies hoe clientHold werkt. RFC 5731 bepaalt voor clientHold en serverHold dat "DNS-delegatie-informatie voor het object NIET gepubliceerd MAG worden". De nameservers blijven in de registratiegegevens; alleen hun publicatie in de zone stopt. Dat is precies wat de queries van 29 oktober lieten zien: nameservers aanwezig in WHOIS, NXDOMAIN in DNS (de domeinen ontbreken in de .store-zone). Een opschorting van alleen de hosting ziet er omgekeerd uit: DNS lost nog op naar het IP-adres, en de browser toont een opschortingspagina of een verbindingsfout.
- Het komt overeen met de eigen beschrijving van de registrar. Het supportartikel van Namecheap zegt dat "de status Client Hold wordt toegekend door de domeinregistrar, meestal om redenen die verband houden met frauduleuze/misbruikende activiteit" of wegens "niet-naleving van onze Servicevoorwaarden", en noemt zijn Legal & Abuse-team als contact. Het stelt ook dat serverHold "wordt gezet door de domeinregistry (niet door Namecheap)".
- Registrar en hostingprovider waren hetzelfde bedrijf. Op het moment van vastleggen, op de avond van 27 oktober, loste het hoofddomein op naar 198.54.116.91. De RDAP van ARIN toont dat adres als toegewezen aan Namecheap, Inc. (198.54.112.0-198.54.127.255); de nameservers waren de hosting-nameservers van het bedrijf (namecheaphosting.com), en de HTTP-responsheader was LiteSpeed, de serversoftware die op zijn shared hosting wordt gebruikt. "De hostingprovider heeft het gestopt" en "de registrar heeft het gestopt" wijzen dus naar hetzelfde bedrijf. De precieze formulering is dat de vastgelegde actie een clientHold aan registrarzijde is.
De persbeschrijving "de Amerikaanse provider heeft het geblokkeerd wegens schending van de servicevoorwaarden" sluit daarom het best aan bij een clientHold dat door het Legal & Abuse-team van het bedrijf op grond van zijn voorwaarden is toegepast. Omdat de registrar zijn redenen niet heeft gepubliceerd, blijft dit een gevolgtrekking.
Ook vanuit het oogpunt van bewijs is een blokkering de juiste keuze boven verwijdering. Het domein verwijderen start het verloopproces van registrar en registry en opent de mogelijkheid van herregistratie. Bij een blokkering blijven houdergegevens, betaalgegevens en toegangslogs bij de registrar en kunnen ze op verzoek aan onderzoekers worden verstrekt.
Een blik vanuit de domeinbranche
Ik zat vroeger in het directiecomité van de domein- en serveractiviteiten van een dochteronderneming van de GMO-groep, en ik run nu een bedrijf in domein-backorders en eerder geregistreerde (verouderde) domeinen. Vanuit die positie zijn dit mijn opvattingen over de blokkering.
Ten eerste was deze blokkering snel naar de maatstaven van de branche. De abuse-afdelingen van registrars ontvangen grote hoeveelheden meldingen uit de hele wereld, en enkele dagen tussen melding en actie zijn niet ongebruikelijk. Vijftien en een half uur na de deadline is het resultaat van een beursgenoteerd Japans bedrijf dat met de politie samenwerkte. Een particulier of een klein bedrijf dat door hetzelfde soort aanval wordt getroffen, mag niet dezelfde snelheid verwachten. De kwaliteit van de melding (schermafbeeldingen, URL's, een beschrijving van de schade, betrokkenheid van opsporingsdiensten) vertaalt zich rechtstreeks in hoe snel een registrar handelt. Het was ook geen geval van "de registrar handelde in opdracht van de Amerikaanse overheid". Wanneer Amerikaanse autoriteiten een domein stoppen, doen ze dat op grond van een door de rechter afgegeven beslagbevel, zoals bij de internationale operatie tegen LockBit in februari 2024; zulke operaties vergen maanden voorbereiding, en na beslag worden de nameservers normaliter vervangen door die van de autoriteiten zelf. Om een Amerikaanse provider juridisch te dwingen heeft de Japanse politie de procedure van het rechtshulpverdrag in strafzaken tussen Japan en de VS (van kracht sinds 2006) nodig, wat ook maanden duurt. Het record toont hier alleen een clientHold met ongewijzigde nameservers, dus de natuurlijke lezing is dat de registrar op een melding handelde volgens zijn eigen voorwaarden, niet op grond van een bevel. Een vrijwillige melding of een verzoek van de Japanse politie of een getroffen bedrijf aan een Amerikaanse provider heeft geen bindende kracht, maar een melding met bewijs weegt zwaar in de beslissing van de provider op grond van zijn servicevoorwaarden. Wat de snelheid bepaalde, waren de kwaliteit en de route van de melding, niet een overheidsinstructie.
Ten tweede vallen afpersings- en datalek-sites buiten ICANN's definitie van DNS-misbruik. De wijzigingen van ICANN's Registrar Accreditation Agreement die in april 2024 van kracht werden, definiëren "DNS-misbruik" in sectie 3.18.2 als "malware, botnets, phishing, pharming en spam (wanneer spam dient als verspreidingsmechanisme voor de andere vormen van DNS-misbruik)", en vereisen dat wanneer een registrar "over bruikbaar bewijs beschikt dat een door de registrar gesponsorde geregistreerde naam voor DNS-misbruik wordt gebruikt", hij "onverwijld de passende mitigerende maatregelen moet nemen die redelijkerwijs nodig zijn". Een site die een dreigement toont en opsomt wat hij beweert gestolen gegevens te zijn, past in geen van de vijf categorieën. Een blokkering als deze wordt dus niet uitgevoerd op grond van een ICANN-verplichting, maar op grond van de servicevoorwaarden en het eigen oordeel van elke registrar. Omdat het discretionair is, verschillen snelheid en drempel van registrar tot registrar, en voor het slachtoffer hangt de uitkomst af van welke registrar de aanvaller toevallig gebruikte. Dit is een structurele zwakte van de branche, en ik vind dat sites van dit soort gestopt moeten kunnen worden volgens een gemeenschappelijke norm in plaats van volgens individuele servicevoorwaarden.
Ten derde is dit vooraf opsporen niet realistisch. De twee domeinen zijn ongeveer twee maanden voor de bekendmaking van het incident geregistreerd. Een nieuw gTLD als .store kost in het eerste jaar enkele honderden yen, en een onschuldige tekenreeks zonder merknaam activeert de monitoring van nieuwe registraties die bedrijven uitvoeren niet. Vooraf meerdere wegwerpdomeinen klaarzetten is standaardpraktijk voor dit soort aanvallers. In plaats van te investeren in vroege detectie is het effectiever om in de eigen responsprocedures de kortste weg naar een takedown achteraf vast te leggen: de abuse-desks van registrar en hostingprovider, de houder van het IP-adres en zo nodig de opsporingsdiensten. Een WHOIS- of RDAP-opzoeking vertelt binnen een minuut waar te melden.
Ten vierde is clientHold niet het einde. Een blokkering is omkeerbaar: als de registrar hem opheft, is de site binnen enkele minuten terug. De registraties lopen tot augustus 2027. Mirrors en Tor-sites worden niet geraakt door een DNS-blokkering. De aanvaller kan binnen enkele minuten een andere naam bij een andere registrar registreren. GMO's verklaring in Mededeling nr. 13 dat het elke soortgelijke site zal laten verwijderen, weerspiegelt deze realiteit. Een site definitief stoppen vereist een serverHold op registry-niveau, een door de rechter bevolen bevriezing of overdracht, en het vermogen om met meerdere registrars en registries tegelijk samen te werken.
Ten vijfde moet herregistratie na verloop worden voorkomen. Dit raakt mijn eigen bedrijf rechtstreeks, dus ik zal er duidelijk over zijn. Als deze domeinen hun vervaldatum bereiken terwijl ze geblokkeerd zijn, doorlopen ze de respijtperiodes, worden ze verwijderd en komen ze voor iedereen beschikbaar. Een naam die voor een afpersingsbericht is gebruikt, leeft voort in zoekresultaten, socialemediaberichten en nieuwsartikelen. Opnieuw geregistreerd kan hij veranderen in een valse "datapublicatie"-pagina of een phishingsite. Ik run een bedrijf in backorders en verouderde domeinen, en ik zal domeinen als deze niet verwerven; naar mijn mening zou niemand in de branche dat moeten doen. Het juiste mechanisme is dat de registry zulke namen reserveert, zodat ze nooit op de markt terugkeren.
Ten zesde, over de praktische kant voor het getroffen bedrijf. "Samenwerken met de betrokken providers" in Mededeling nr. 13 betekent concreet melden bij de registrar, de hostingprovider en de houder van het IP-adres, en verzoeken van opsporingsdiensten. De meeste bedrijven hebben geen procedure om de partij te zijn die de site van een aanvaller laat verwijderen. Ik raad aan om "de infrastructuur van de aanvaller identificeren en melden" aan het incident-responsplan toe te voegen, met stappen voor WHOIS-, RDAP- en DNS-opzoekingen en een vooraf opgesteld meldingssjabloon voor abuse-desks.
Beperkingen en voorbehouden
- De houdergegevens in WHOIS en RDAP zijn afgeschermd; de houder is onbekend.
- De registrar heeft zijn redenen voor de blokkering niet gepubliceerd. "Geblokkeerd wegens schending van de servicevoorwaarden" is gebaseerd op persberichten.
- Op 29 oktober heb ik alleen DNS, WHOIS en RDAP gecontroleerd. Ik heb de site van de aanvaller zelf niet bezocht. Zoals Mededeling nr. 11 van GMO stelt, werden de gegevens van bezoekers van die site door de aanvaller verzameld; als er een site onder dezelfde naam opduikt, bezoek die dan niet.
- Dit artikel beoordeelt de reactie van de GMO-groep niet. Het legt vast wat openbare informatie en openbare registratiegegevens laten zien over één punt: de blokkering van de domeinen.
Belangenverklaring
Ik heb vroeger gewerkt bij een dochteronderneming van de GMO-groep en zat in het directiecomité van haar domein- en serveractiviteiten. Ik heb ooit aandelen van de groep gehad, maar heb nu geen enkele band meer en bezit geen aandelen. Momenteel run ik een bedrijf in domein-backorders en verouderde domeinen, en sectie 4 is vanuit die positie geschreven. Dit artikel is uitsluitend gebaseerd op openbare informatie en openbare registratiegegevens en gebruikt niets van wat ik tijdens mijn dienstverband daar heb vernomen. Het is geen beleggingsadvies.
Controleer wat uw domein en server naar buiten toe prijsgeven (certificaat, headers, versies). Voer alleen een URL in; zonder registratie, niet-ingrijpend.
Gebruik: Serverinformatie opzoekenBronnen
Laatst gecontroleerd: 2026-10-29. Specificaties en beleid kunnen veranderen; raadpleeg de primaire bronnen voordat u actie onderneemt.
- RFC 5731: Extensible Provisioning Protocol (EPP) Domain Name Mapping, 2.3 Status Values
- ICANN: EPP Status Codes | What Do They Mean, and Why Should I Know?
- Namecheap: Why was my domain suspended with a serverHold or clientHold status?
- ICANN: 2024 Global Amendments to the 2013 Registrar Accreditation Agreement (definition of DNS Abuse in 3.18.2: malware, botnets, phishing, pharming, and spam)
- .store registry WHOIS: whois.nic.store; RDAP
- ARIN RDAP (allocation of 198.54.116.91)
- Ministry of Foreign Affairs of Japan: Treaty between Japan and the United States of America on Mutual Legal Assistance in Criminal Matters
- KrebsOnSecurity (20 Feb 2024): Feds Seize LockBit Ransomware Websites
- GMO Internet Group, Notices No. 11, 12 and 13
Yuki Nakazawa (persoonlijke blog nkzw.jp)
Contact: Officiële website / YouTube / Instagram / LinkedIn / X / Telegram