
Bezpieczeństwo 920 serwisów płatniczych i bankowych, których szukają ludzie — 13.4 mln podpowiedzi wyszukiwania zestawionych z badaniem Phase5
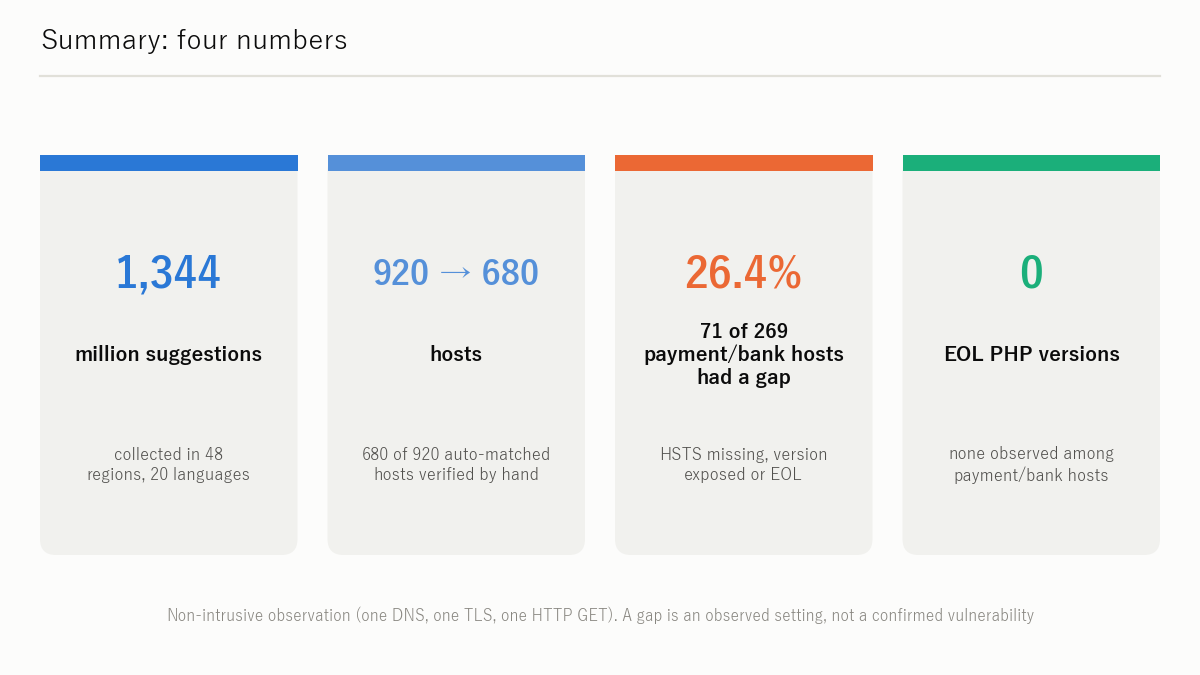
- W 48 regionach i 20 językach zebrałem 13.4 mln podpowiedzi wyszukiwania (9.28 mln unikalnych) dla 3,472 marek z obszaru płatności, bankowości, handlu i usług codziennych, a następnie jednym zwykłym wczytaniem strony zaobserwowałem publiczną konfigurację 920 serwisów, na które te podpowiedzi wskazują. Każde przypisanie marki do serwisu sprawdziłem potem ręcznie; 680 serwisów, które przeszły weryfikację, stanowi podstawę wszystkich danych w tym artykule.
- Spośród 269 serwisów płatniczych i bankowych 26.4% (71) miało co najmniej jedną z luk: brak HSTS, ujawniona wersja serwera lub wersja po końcu wsparcia. Najczęstszą luką był brak HSTS (20.1%). 16.4% nie wynegocjowało TLS 1.3; wszystkie serwisy, które odpowiedziały, używały TLS 1.2 lub nowszego.
- Żaden serwis płatniczy ani bankowy nie ujawniał wersji PHP po końcu wsparcia. Spośród wszystkich 1,705 nowo przeskanowanych hostów tylko 18 (9 serwisów, licząc domenę główną i www) ujawniało wersję PHP, a 5 z nich (3 serwisy) używało wersji po końcu wsparcia. W porównaniu z ogólną populacją z Security Exposure Survey 2026 serwisy płatnicze i bankowe albo ukrywają wersję, albo utrzymują ją aktualną.
- Udział podpowiedzi zawierających słowa takie jak „awaria”, „płatność nieudana” czy „nie mogę się zalogować” (wskaźnik wyszukiwań problemowych) wyniósł 0.29% z 3.18 mln podpowiedzi zwróconych dla samej nazwy marki. Maksimum dla pojedynczej marki to 10.0%, a ponad połowa marek nie miała takich podpowiedzi wcale. Wyszukiwania skarżące się na awarie są w podpowiedziach rzadkie.
- Wymieniam z nazwy dwadzieścia dobrych przykładów (Tabela A) i 92 serwisy z zaobserwowanymi problemami (Tabela B). Tabela B zapisuje fakty publiczne — ustawienia TLS i nagłówki HTTP — i nie oznacza, że w którymkolwiek serwisie stwierdzono możliwość ataku.
Ten artykuł jest również opublikowany po angielsku na sitescouter.net i nkzw.jp oraz po japońsku na sitescouter.net. To polskie wydanie w serwisie Site Scouter, przetłumaczone z wersji angielskiej.
Metoda
Ten artykuł łączy dwa badania (Rysunek 1).
- Zbieranie podpowiedzi (Egosaru). W 48 regionach i 20 językach zarejestrowałem podpowiedzi, które Google, Bing, Yahoo!, Yandex, Naver, Baidu, Daum i Shopee wyświetlają po wpisaniu nazwy marki w pole wyszukiwania. Użyłem dwóch rodzajów zapytań startowych: samej nazwy marki („zapytanie proste”) oraz nazwy marki z dodanym słowem problemowym („zapytanie złożone”). Dało to 83,275 zadań pobierania (83,016 ukończonych, 259 nieudanych) i 13,438,498 podpowiedzi (9,280,238 unikalnych), zebranych w dniach 24–26 października 2026.
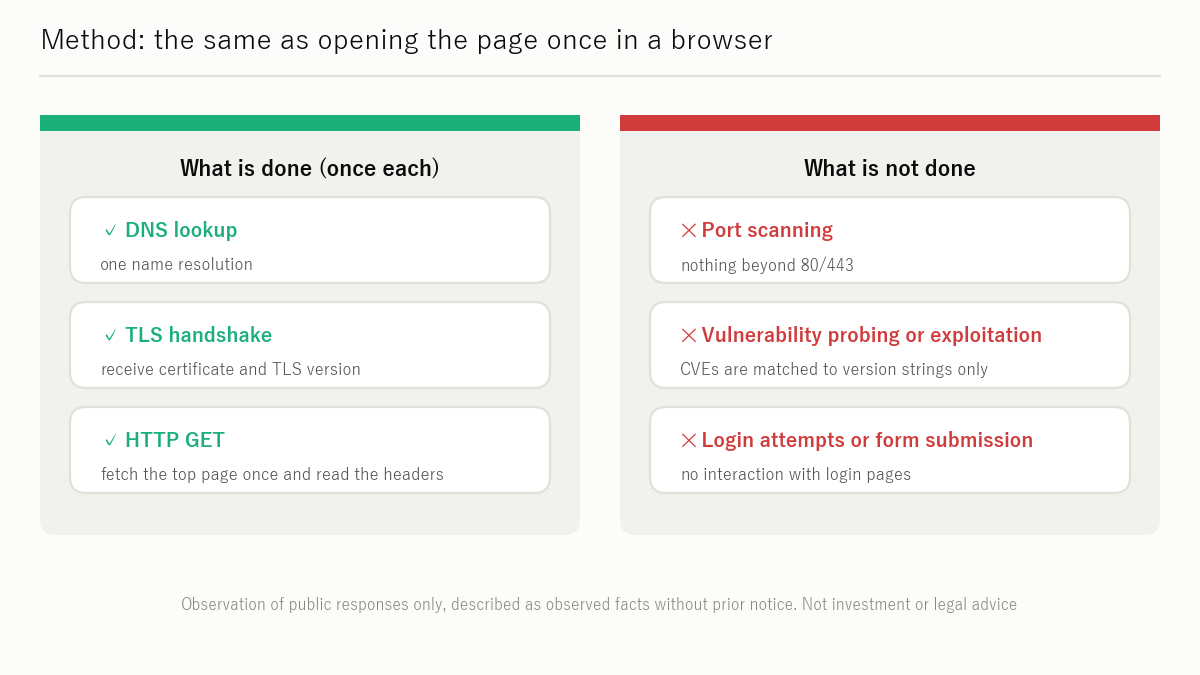
- Obserwacja publicznej konfiguracji (Site Scouter Phase5). Dla marek, które się pojawiły, zidentyfikowałem ich serwisy (5,408 hostów kandydujących, z czego 2,842 odpowiedziały na DNS i HTTPS) i nowo zaobserwowałem 1,705 hostów, których nie było jeszcze we wcześniejszym badaniu. Każda obserwacja to jedno zapytanie DNS, jeden handshake TLS i jedno żądanie HTTP GET — tyle samo, co jednorazowe otwarcie strony w przeglądarce. Nie było skanowania portów, sondowania podatności, prób uwierzytelnienia ani ruchu eksploitującego. Obserwacje prowadziłem w dniach 22–26 października 2026.
- Oba zbiory połączyłem na poziomie marki, co dało 9,181 wierszy marka × region × wyszukiwarka i 920 unikalnych hostów. Każdy z 920 sprawdziłem następnie ręcznie, aby potwierdzić, że host rzeczywiście jest oficjalnym serwisem marki; 680 hostów, które przeszły weryfikację, jest mianownikiem używanym w całym tekście (wykluczono 212 błędnie zidentyfikowanych i 28 nierozstrzygalnych). Wszystkie mianowniki w tym artykule to liczby hostów.
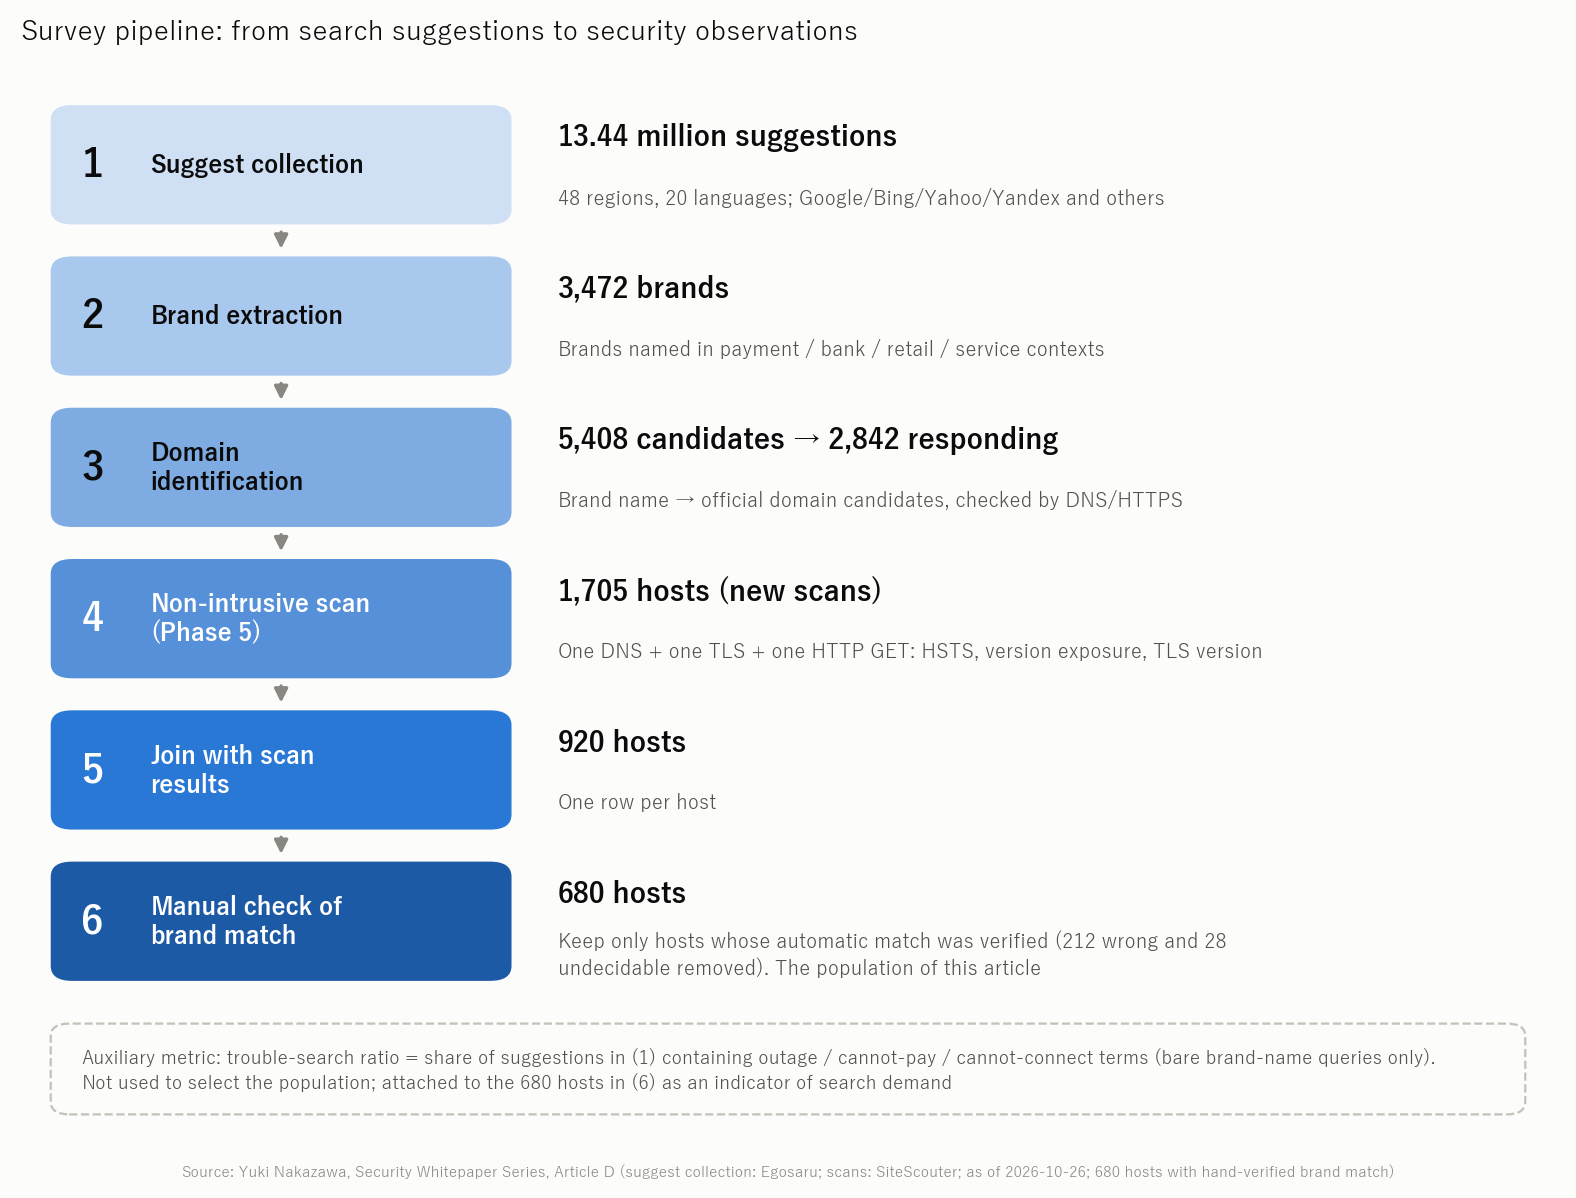
Przypisanie marki do serwisu było procesem automatycznym, opartym na dokładnych (2,630) i częściowych (2,778) dopasowaniach nazw hostów, który wychwytuje też niepowiązane serwisy o podobnych nazwach. Ręczne sprawdzenie wszystkich 920 hostów wykazało 212 (23.0%), które nie należały do marki (na przykład „Hello bank” przypisany do niepowiązanego serwisu o podobnej nazwie albo „SMBC Nikko Securities” przypisany do serwisu banku), oraz 28, których nie dało się rozstrzygnąć. Błędy skupiają się wokół ogólnych nazw marek, takich jak „Easy”, „Media” czy „Wi-Fi”, oraz wokół niepowiązanych organizacji o tej samej nazwie. Zestawienia w §4 oraz Tabele A i B używają wyłącznie 680 hostów, które przeszły tę weryfikację. Zmierzone ustawienia wykluczonych hostów same w sobie są poprawne, ale odrzuciłem je, ponieważ przypisana im branża i kraj były błędne.
Definicje
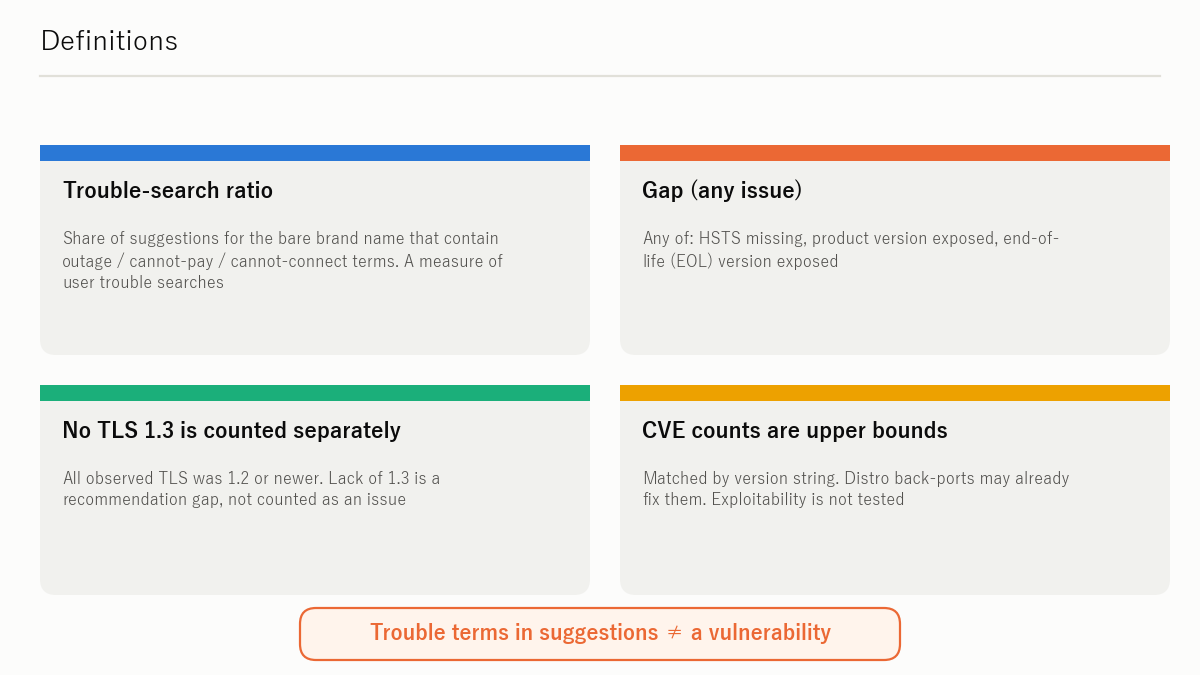
- Wskaźnik wyszukiwań problemowych: wśród podpowiedzi zwróconych dla samej nazwy marki udział tych, które zawierają słowo problemowe zdefiniowane z góry dla każdego języka — „awaria”, „nie działa”, „płatność nieudana”, „nie mogę się zalogować”, „aplikacja się nie otwiera”, „kupon nie działa” i podobne. Nie oznacza on, że trwa awaria. Przybliża, jak często użytkownicy szukają informacji o problemach.
- Słowo problemowe w podpowiedzi nie oznacza, że usługa została zatrzymana przez podatność lub włamanie. Przyczyny sięgają od incydentów sieciowych i przeciążenia po błędy użytkowników i ślady dawnych zdarzeń, a moment zbierania podpowiedzi nie pokrywa się z momentem obserwacji bezpieczeństwa. Zestawienie obu danych obok siebie nie twierdzi, że istnieje korelacja ani związek przyczynowy; pokazuje „konfigurację, w chwili obserwacji, usług, które użytkownicy wymieniają najczęściej”.
- Problem konfiguracyjny (co w tym artykule znaczy „ma problemy”): (1) brak nagłówka HSTS (nagłówka wymuszającego HTTPS); (2) produkt lub wersja serwera są widoczne z zewnątrz; (3) ujawniona wersja jest po końcu wsparcia lub mieści się w zakresie opublikowanego CVE. Nie prowadziłem testów inwazyjnych i nic tutaj nie mówi, że serwis „da się faktycznie włamać”.
- Brak TLS 1.3: przy handshake’u oferującym TLS 1.3 wynegocjowano TLS 1.2. Pokazuję to w osobnej kolumnie jako „poniżej zalecanego poziomu” i nie liczę jako problemu. Serwisy obsługujące tylko TLS 1.0/1.1 nie nawiązują połączenia i tą metodą nie da się ich odróżnić od innych błędów (kolumna „akceptuje TLS 1.0/1.1” w Tabeli B pochodzi z osobnego, dodatkowego handshake’u i ma charakter pomocniczy).
- Liczby CVE są górnym oszacowaniem wyprowadzonym z ciągu wersji w nagłówku. Dystrybucje takie jak Debian i RHEL przenoszą poprawki (backport) bez zmiany numeru wersji, czego ta metoda nie widzi. CVE-2024-3566 dotyczy głównie przypadku specyficznego dla Windows, dlatego odsetek ekspozycji na RCE podaję także po jego wyłączeniu.
Wskaźnik wyszukiwań problemowych — skargi to niewielka mniejszość wyszukiwań
Spośród 3,178,854 podpowiedzi zwróconych dla samej nazwy marki 9,104 (0.29%) zawierało słowo problemowe. W 8,236 kombinacjach marka × region × wyszukiwarka z co najmniej 100 podpowiedziami dla zapytania prostego mediana wyniosła 0.0%, 90. percentyl 0.9%, 99. percentyl 3.0%, a maksimum 10.0% (BIDV SmartBanking w Wietnamie, Google). 5,169 kombinacji (62.8%) nie miało ani jednej podpowiedzi ze słowem problemowym.
| Segment | Podpowiedzi dla zapytania prostego | Udział ze słowami problemowymi |
|---|---|---|
| Płatności (wg kraju) | 474,342 | 0.47% |
| Usługi codzienne (telekomunikacja, transport, sektor publiczny) | 700,771 | 0.41% |
| Banki (wg kraju) | 543,456 | 0.25% |
| Handel (wg kraju) | 681,948 | 0.07% |
| Płatności (marki globalne) | 129,830 | 0.27% |
| Handel (marki globalne) | 206,730 | 0.04% |
Według krajów najwyższe wartości miały Irlandia (0.83%), Australia (0.76%), Holandia (0.63%), Nowa Zelandia (0.55%) i Wielka Brytania (0.54%); najniższe Hongkong (0.02%), ZEA (0.04%), Chile (0.08%) i Portugalia (0.08%). Japonia miała 0.28% (z 549,558 podpowiedzi dla zapytania prostego), co dało jej 21. miejsce na 41 krajów. Ponieważ zachowanie podpowiedzi i słownictwo problemowe różnią się między językami, różnice między krajami mają jedynie charakter orientacyjny.
W Japonii (Google) najwyższe wskaźniki miały Wi-Fi (4.1%), au Hikari (3.7%), docomo Hikari (3.7%), OCN (3.4%), Ekinet (3.1%), SoftBank Hikari (3.0%), Rakuten Mobile (2.7%), BIGLOBE (2.7%) i NURO Hikari (2.5%) — lista dostawców internetu stacjonarnego i operatorów komórkowych. Wśród marek płatniczych i bankowych prowadziły Rakuten Pay (2.3%), Vandle Card (2.2%), Rakuten Card (2.0%), QUICPay (1.9%) i d-Barai (1.8%), wszystkie w okolicach 2%.
Słowa problemowe dopasowywałem z uwzględnieniem granic słów, w każdej podpowiedzi po usunięciu nazwy marki (metodę dopasowania zmieniłem 27 października 2026 i wszystkie wartości w tym artykule pochodzą z okresu po tej zmianie).
Wysoki wskaźnik wyszukiwań problemowych to nie podatność — NURO Hikari i menu
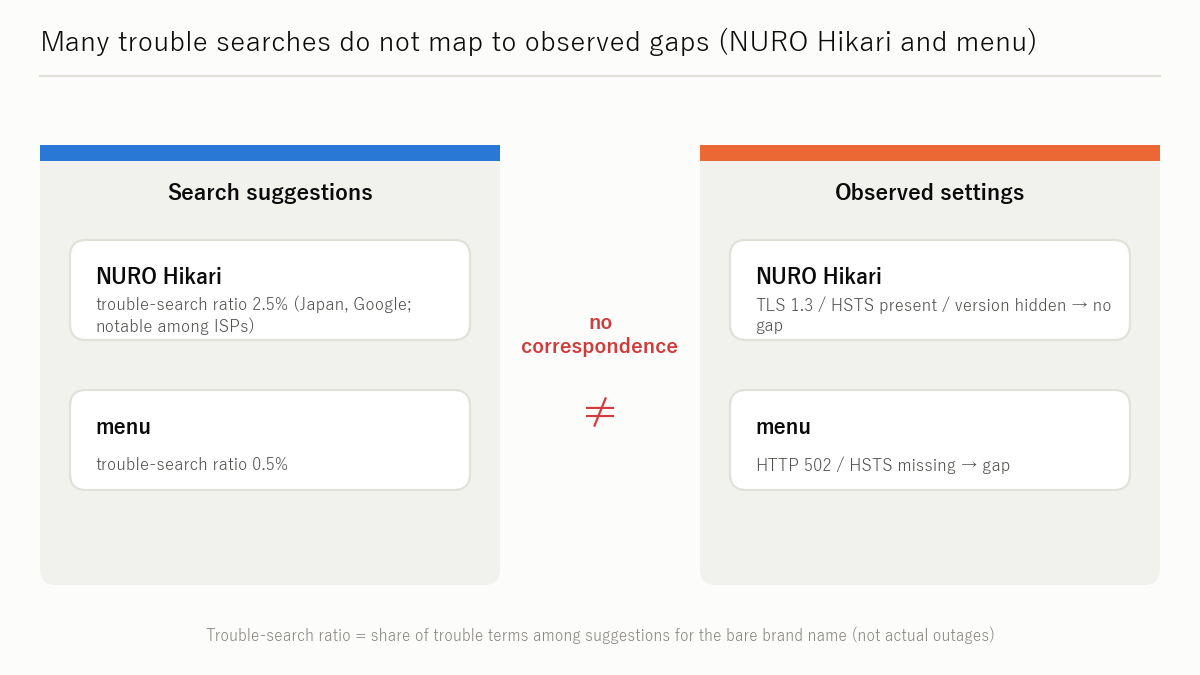
Dla dwóch japońskich usług, których podpowiedzi zawierają słowa problemowe, zestawiam same podpowiedzi z obserwacją publicznej konfiguracji z tego samego okresu. Słowo problemowe w podpowiedzi nie oznacza, że usługa została zatrzymana przez podatność lub włamanie. Usterki łącza, awarie systemów, prace serwisowe i błędy aplikacji — problemy niezwiązane z podatnościami — wyszukuje się tymi samymi słowami, a moment zbierania podpowiedzi nie pokrywa się z momentem obserwacji.
| NURO Hikari (internet światłowodowy) | menu (dostawa jedzenia) | |
|---|---|---|
| Podpowiedzi dla zapytania prostego (Google) | 795, w tym 20 ze słowami problemowymi (2.5%) | 882, w tym 4 ze słowami problemowymi (0.5%) |
| To samo (Yahoo! JAPAN) | 620, żadnej ze słowami problemowymi | 1,035, żadnej ze słowami problemowymi |
| Przykłady słów problemowych | „brak połączenia z internetem”, „internet nie łączy” | „nie mogę się zalogować”, „nie działa” |
| Inne wyróżniające się podpowiedzi | ceny, rezygnacja, opłata za wcześniejsze zerwanie umowy, opinie, IPv6 | kupony, obszar dostaw, „usługa zakończona”, „wycofanie” |
| Obserwowany host | https://www.nuro.jp/ |
https://menu.jp/ |
| Czas obserwacji (JST) | 2026-10-25 21:43 | 2026-10-22 18:51 i 2026-10-26 10:18 |
| Odpowiedź | HTTP 200 | Stale zwracał HTTP 502 (za każdym razem) |
| TLS | TLS 1.3 | TLS 1.3 |
| HSTS | Tak (max-age 86400) | Nie |
| Wersja serwera | Ukryta | Brak treści odpowiedzi (nie dało się ocenić) |
NURO Hikari przyciąga wyszukiwania typu „nie łączy”, jak przystało na usługę dostępu do internetu, a mimo to jego publiczna konfiguracja nie wykazała luk: problemy użytkowników powstają na łączu lub w domowym sprzęcie, czyli w innej warstwie niż ustawienia serwisu. Udział słów problemowych dla menu jest niski; zamiast tego pojawiają się podpowiedzi takie jak „usługa zakończona” i „wycofanie”, a serwis zwrócił 502 przy obu obserwacjach. W żadnym z tych przypadków słowa problemowe w podpowiedziach nie odpowiadają lukom w konfiguracji. Wskaźnik wyszukiwań problemowych pokazuje, z czym użytkownicy się zmagają, gdy czegoś szukają; nie jest wskaźnikiem słabości zabezpieczeń.
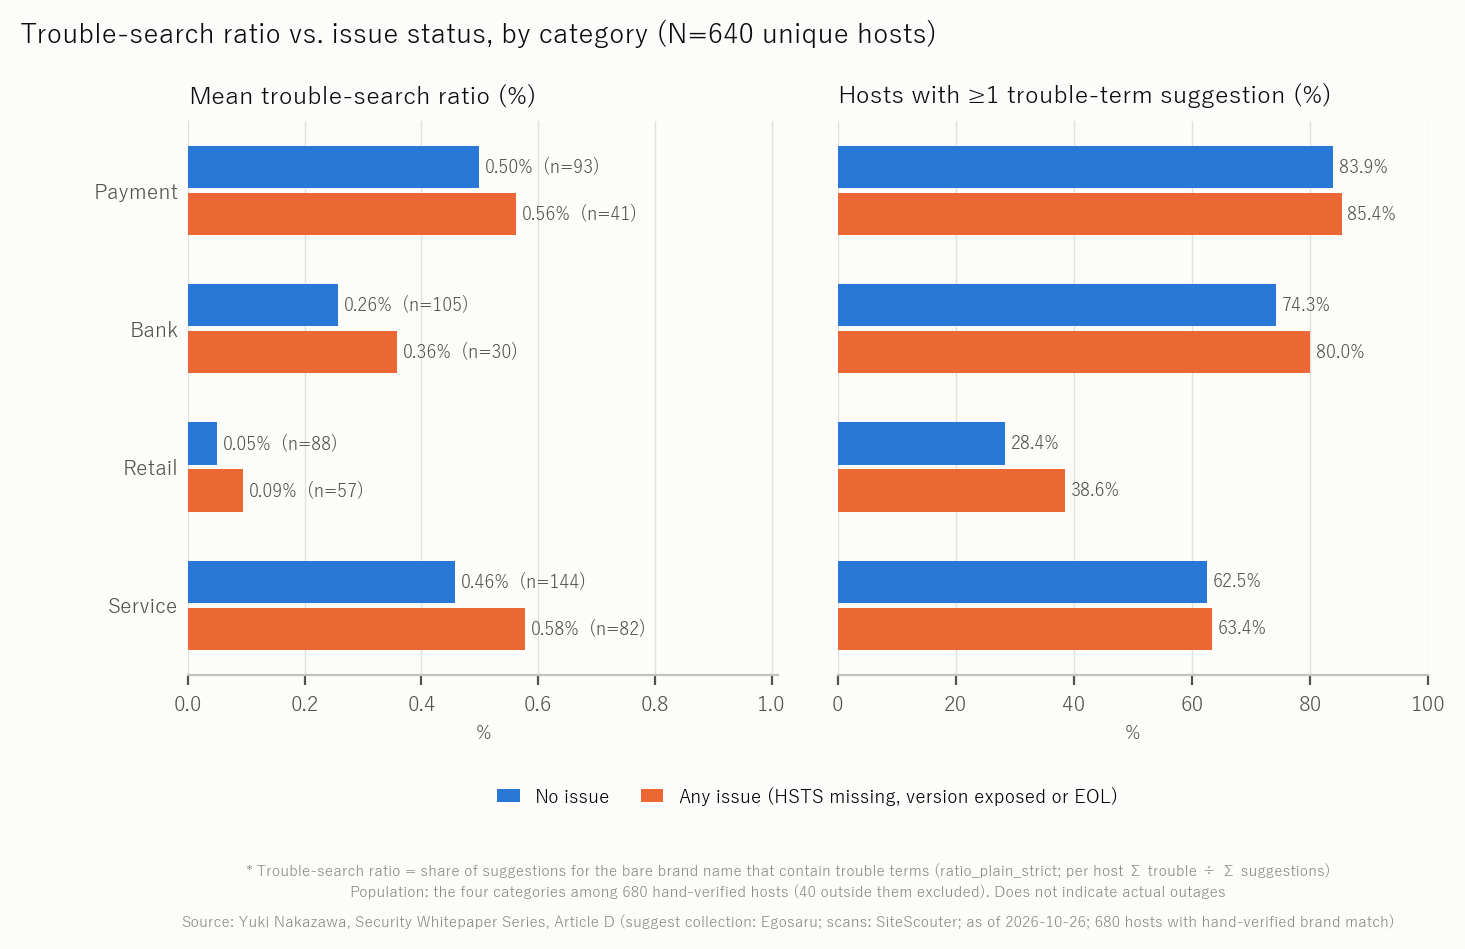
W tych danych nie było widocznego związku między wskaźnikiem wyszukiwań problemowych a tym, czy serwis miał problemy konfiguracyjne (Rysunek 2). Jak wyjaśnia §2, obie wielkości są ustalane w różnym czasie i mają różne przyczyny. Badanie podpowiedzi służy więc jako operat losowania — „usługi często wymieniane w wyszukiwaniach dotyczących płatności, banków i handlu” — a §4–§6 opisują konfigurację tej próby.
Stan zabezpieczeń
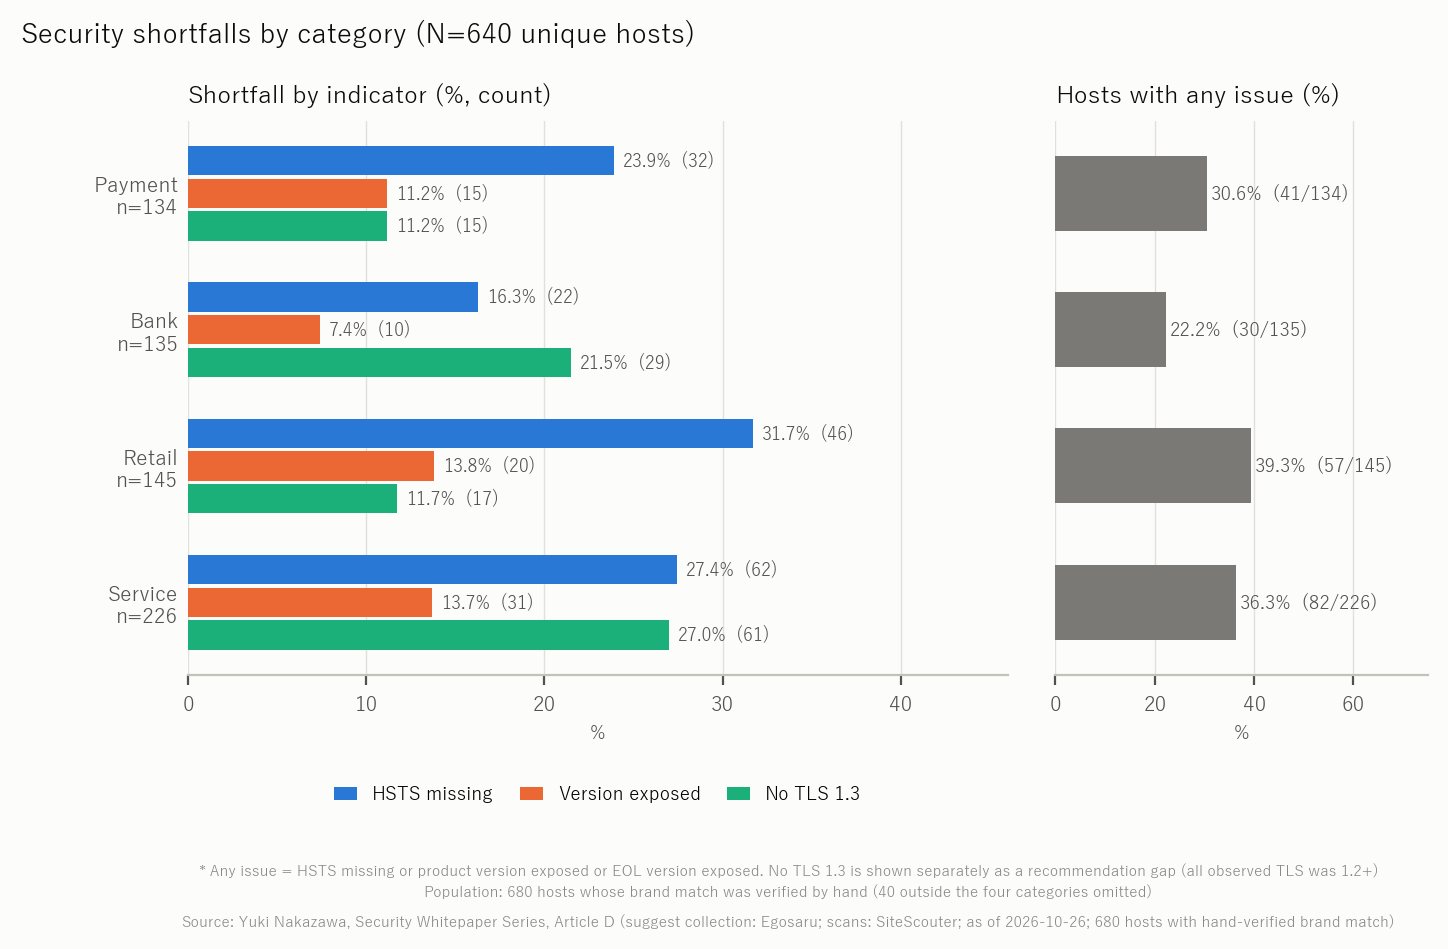
Według kategorii (680 hostów)
| Kategoria | Hosty | Ma problemy | Brak HSTS | Ujawniona wersja | Brak TLS 1.3 |
|---|---|---|---|---|---|
| Płatności | 134 | 41 (30.6%) | 32 (23.9%) | 15 (11.2%) | 15 (11.2%) |
| Banki | 135 | 30 (22.2%) | 22 (16.3%) | 10 (7.4%) | 29 (21.5%) |
| Handel | 145 | 57 (39.3%) | 46 (31.7%) | 20 (13.8%) | 17 (11.7%) |
| Usługi codzienne | 226 | 82 (36.3%) | 62 (27.4%) | 31 (13.7%) | 61 (27.0%) |
Kategoria każdego hosta to najczęstszy segment wśród wierszy marka × region × wyszukiwarka, które na niego wskazują; 40 hostów spoza tych czterech segmentów („inne”) pominąłem w tabeli.
Łącznie dla płatności i banków 71 z 269 hostów (26.4%) miało problemy: 54 (20.1%) nie miały HSTS, a 25 (9.3%) ujawniało wersję; 44 (16.4%) nie wynegocjowały TLS 1.3. To mniej niż w handlu (39.3%) i usługach codziennych (36.3%), więc serwisy płatnicze i bankowe są skonfigurowane stosunkowo dobrze — a jednak co czwarty ma lukę, a co piąty nie ma HSTS.
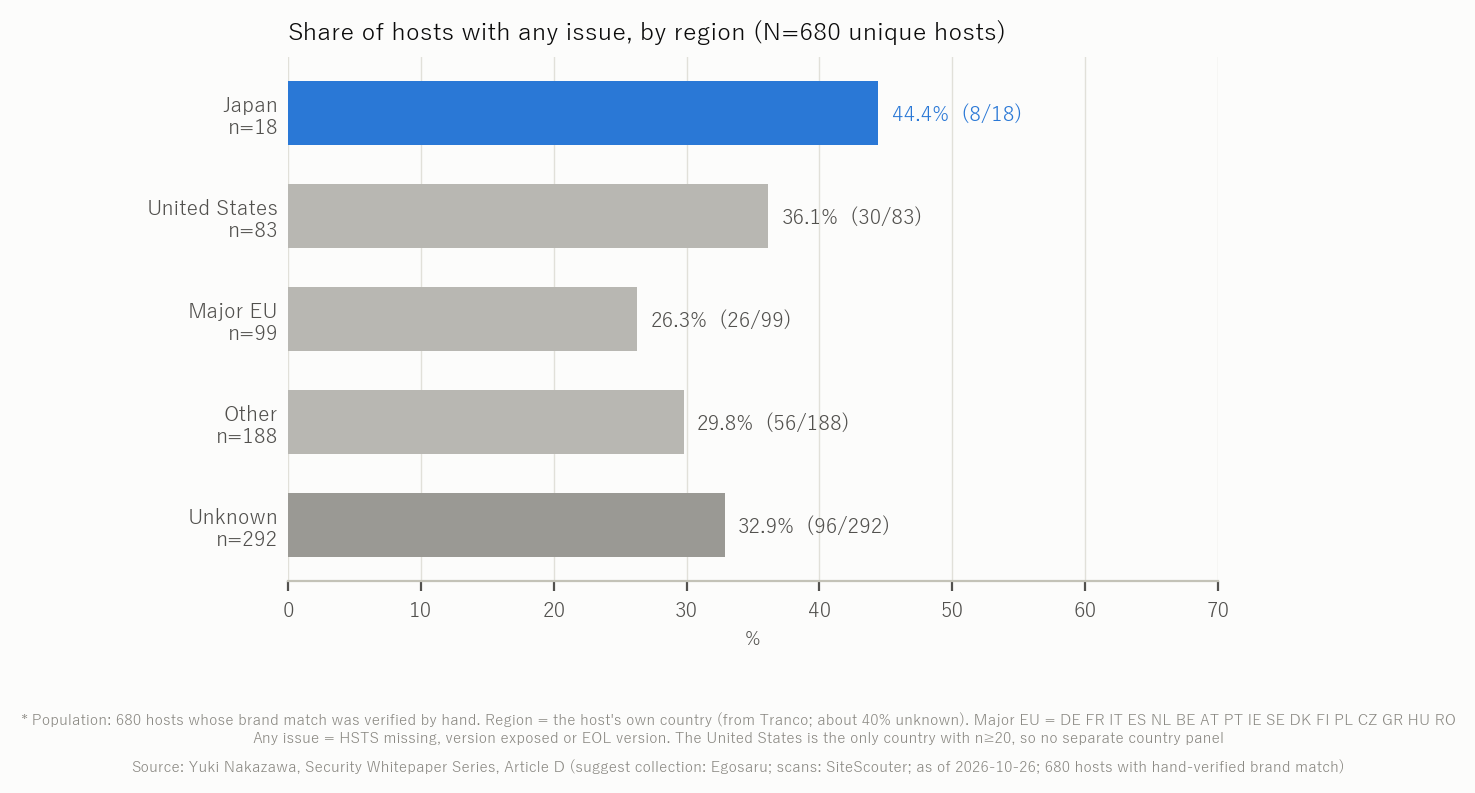
Według regionu
| Region (kraj samego hosta) | Hosty | Ma problemy | Brak HSTS | Ujawniona wersja | Brak TLS 1.3 |
|---|---|---|---|---|---|
| Japonia | 18 | 8 (44.4%) | 8 (44.4%) | 0 (0.0%) | 5 (27.8%) |
| Stany Zjednoczone | 83 | 30 (36.1%) | 23 (27.7%) | 13 (15.7%) | 8 (9.6%) |
| 17 głównych krajów UE | 99 | 26 (26.3%) | 19 (19.2%) | 11 (11.1%) | 19 (19.2%) |
| Pozostałe kraje | 188 | 56 (29.8%) | 50 (26.6%) | 15 (8.0%) | 44 (23.4%) |
| Kraj nieustalony | 292 | 96 (32.9%) | 66 (22.6%) | 39 (13.4%) | 50 (17.1%) |
Region oznacza kraj samego hosta (ustalany na podstawie domen krajowych i podobnych przesłanek), a nie region, w którym wyszukiwano markę. 292 z 680 hostów (42.9%) używa domen .com lub innych, dla których nie da się ustalić kraju; pokazuję je w osobnym wierszu. 17 krajów UE to Niemcy, Francja, Włochy, Hiszpania, Holandia, Belgia, Austria, Portugalia, Irlandia, Szwecja, Dania, Finlandia, Polska, Czechy, Grecja, Węgry i Rumunia.
Tylko Stany Zjednoczone (83) mają 20 lub więcej hostów; dalej są Wietnam (18, w tym 11 z problemami), Japonia (18, w tym 8 z problemami) i Włochy (16, w tym 8 z problemami). Przy tak małych próbach nie tworzę rankingu krajów.
18 japońskich hostów to głównie domeny .jp. Osiem miało problemy i we wszystkich przypadkach był to brak HSTS (povo, LINEMO, IIJmio, TVer, NHK, Qoo10, PayID, Alipay). Żaden japoński host nie ujawniał wersji i nie znaleziono PHP po końcu wsparcia ani wersji z zakresu CVE typu RCE.
Banki i usługi płatnicze wypadają dobrze — dobre przykłady (Tabela A)
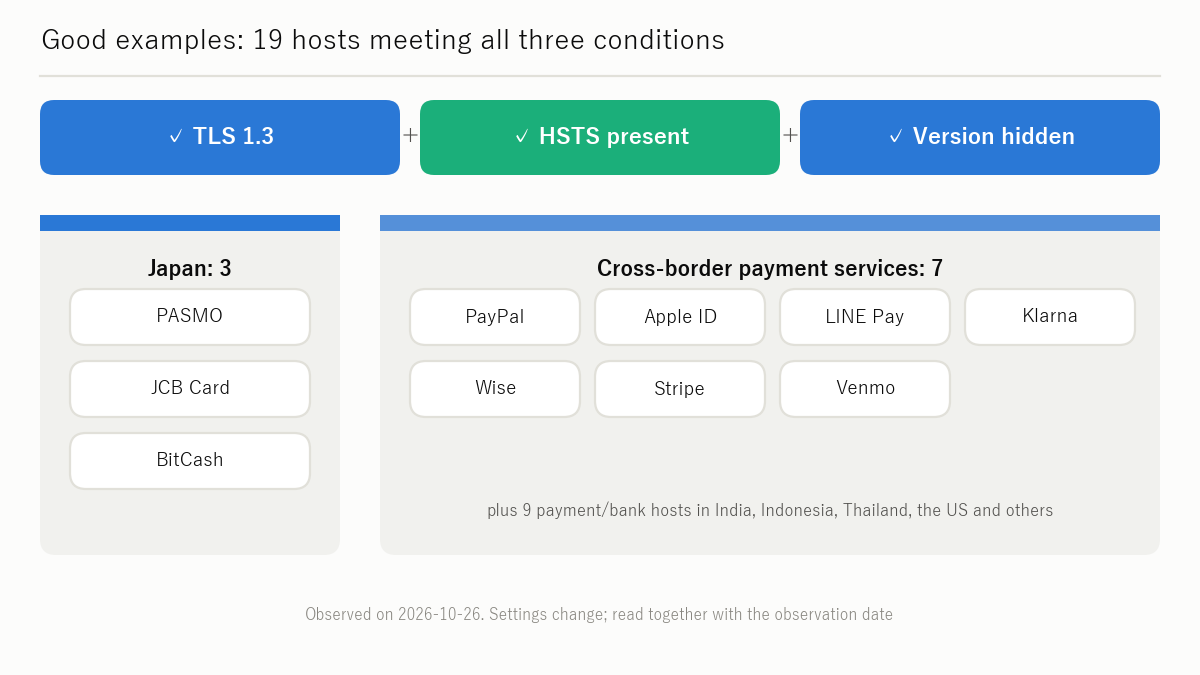
Kryteria wyboru: w kolejności malejącej ekspozycji w wyszukiwaniach (liczby podpowiedzi dla zapytania prostego) usługi, które połączyły się przez TLS 1.3, wysyłały HSTS i nie ujawniały wersji serwera. Wymieniam 19, których przypisanie hosta do marki potwierdziłem niezależnie ja i dostawca danych, od najczęściej wyszukiwanych. Z Japonii pochodzą PASMO, JCB Card i BitCash.
| Marka | Kategoria | Region wyszukiwania | URL (tylko tekst) | TLS | HSTS | Wersja ukryta | Sprawdzono (JST) |
|---|---|---|---|---|---|---|---|
| PayPal | Płatności | Globalnie | https://www.paypal.com/jp/home |
TLS 1.3 | Tak | Tak | 2026-10-23 02:10 JST |
| Apple ID | Płatności | Globalnie | https://www.apple.com/ |
TLS 1.3 | Tak | Tak | 2026-10-23 02:08 JST |
| PASMO | Płatności | Japonia | https://www.pasmo.co.jp/ |
TLS 1.3 | Tak | Tak | 2026-10-26 06:44 JST |
| LINE Pay | Płatności | Globalnie | https://www.line.me/en/ |
TLS 1.3 | Tak | Tak | 2026-10-23 02:11 JST |
| JCB Card | Płatności | Japonia | https://www.jcb.co.jp/ |
TLS 1.3 | Tak | Tak | 2026-10-26 06:44 JST |
| Paidy | Płatności | Globalnie | https://paidy.com/ |
TLS 1.3 | Tak | Tak | 2026-10-25 12:41 JST |
| BitCash | Płatności | Japonia | https://bitcash.jp/ |
TLS 1.3 | Tak | Tak | 2026-10-23 03:20 JST |
| Krungsri | Banki | Globalnie | https://www.krungsri.com/th/special/landing |
TLS 1.3 | Tak | Tak | 2026-10-25 12:57 JST |
| Klarna | Płatności | Globalnie | https://www.klarna.com/jp/?grs=%2F&grr=empty |
TLS 1.3 | Tak | Tak | 2026-10-23 02:23 JST |
| AirPay | Płatności | Indonezja | https://airpay.co.id/ |
TLS 1.3 | Tak | Tak | 2026-10-24 22:50 JST |
| CRED | Płatności | Indie | https://cred.club/ |
TLS 1.3 | Tak | Tak | 2026-10-26 06:43 JST |
| Skrill | Płatności | Stany Zjednoczone | https://www.skrill.com/en/ |
TLS 1.3 | Tak | Tak | 2026-10-24 00:44 JST |
| Wise | Płatności | Globalnie | https://wise.com/ |
TLS 1.3 | Tak | Tak | 2026-10-23 02:15 JST |
| Payoneer | Płatności | Stany Zjednoczone | https://www.payoneer.com/ |
TLS 1.3 | Tak | Tak | 2026-10-24 00:23 JST |
| Venmo | Płatności | Globalnie | https://venmo.com/ |
TLS 1.3 | Tak | Tak | 2026-10-24 22:18 JST |
| Paytm | Płatności | Globalnie | https://paytm.com/ |
TLS 1.3 | Tak | Tak | 2026-10-23 02:59 JST |
| Groww | Banki | Globalnie | https://groww.in/ |
TLS 1.3 | Tak | Tak | 2026-10-23 02:50 JST |
| Stripe | Płatności | Globalnie | https://stripe.com/jp |
TLS 1.3 | Tak | Tak | 2026-10-23 02:10 JST |
| PhonePe | Płatności | Globalnie | https://www.phonepe.com/ |
TLS 1.3 | Tak | Tak | 2026-10-23 03:02 JST |
Transgraniczne usługi płatnicze — PayPal, Stripe, Wise, Klarna, Venmo, Paytm, PhonePe — spełniły wszystkie trzy warunki. Nie oznacza to, że ich bezpieczeństwo jest „wystarczające”; oznacza, że trzy widoczne z zewnątrz ustawienia bazowe nie miały luk.
Serwisy z zaobserwowanymi problemami (Tabela B)
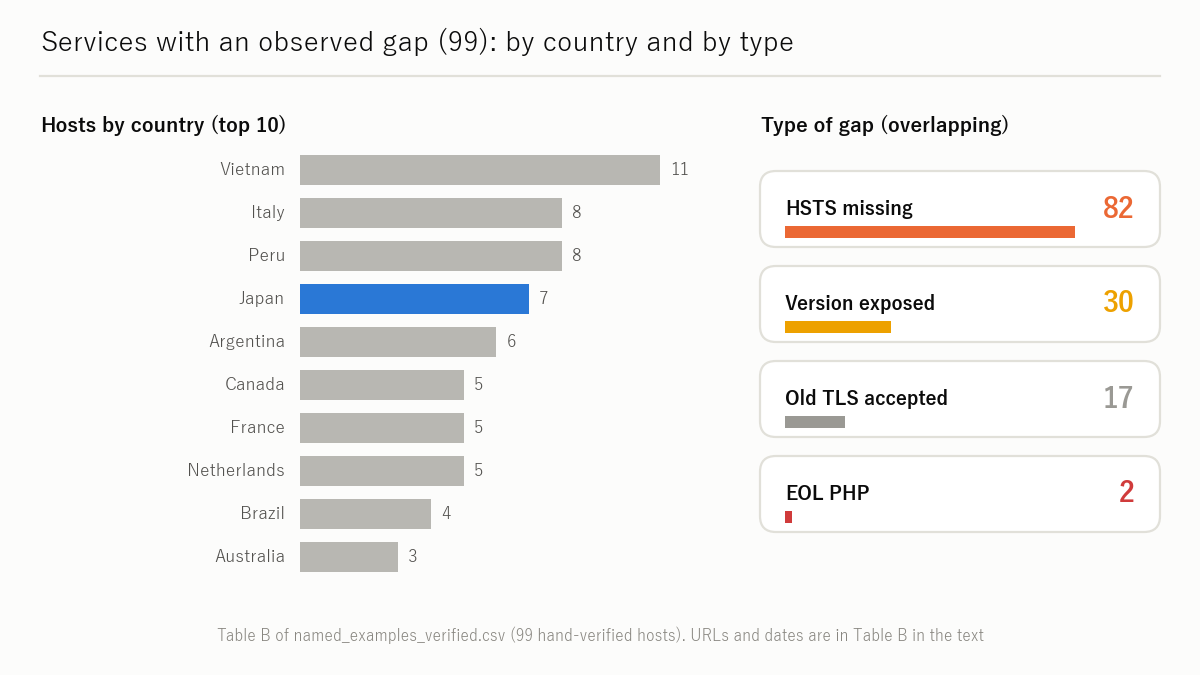
Kryteria wyboru: dla każdego kraju, w kolejności malejącej ekspozycji w wyszukiwaniach, usługi, w których zaobserwowano brak HSTS, ujawnioną wersję lub wersję po końcu wsparcia. Wymieniam 99, których przypisanie hosta do marki potwierdziłem ja i dostawca danych, według kraju i ekspozycji w wyszukiwaniach. Wykluczyłem siedemdziesiąt cztery wiersze z błędną identyfikacją automatyczną (na przykład „Hello bank” przypisany do niepowiązanego serwisu o podobnej nazwie albo „SMBC Nikko Securities” przypisany do serwisu banku). Marki wyszukiwane w regionie innym niż macierzysty (Commerzbank, Morrisons, Jean Coutu, Qantas) podaję pod ich krajem macierzystym. Adresy URL podaję jako zwykły tekst, a nie linki. Każdy wiersz to obserwacja z podanego momentu; ustawienie mogło zostać od tego czasu poprawione.
| Kraj | Marka | Kategoria | URL (tylko tekst) | Zaobserwowany problem | Akceptuje TLS 1.0/1.1 (pomocniczo) | Sprawdzono (JST) |
|---|---|---|---|---|---|---|
| Japonia | povo | Usługi | https://povo.jp/ |
Brak HSTS | Nie | 2026-10-23 03:16 JST |
| Japonia | NHK | Usługi | http://www.nhk.or.jp/ |
Brak HSTS | Nie | 2026-10-27 03:15 JST |
| Japonia | Alipay | Płatności | https://www.alipay.com/ |
Brak HSTS | Tak | 2026-10-26 06:44 JST |
| Japonia | IIJmio | Usługi | https://www.iijmio.jp/ |
Brak HSTS | Nie | 2026-10-26 06:44 JST |
| Japonia | LINEMO | Usługi | https://www.linemo.jp/ |
Brak HSTS | Nie | 2026-10-23 03:18 JST |
| Japonia | TVer | Inne | https://tver.jp/ |
Brak HSTS | Nie | 2026-10-23 03:15 JST |
| Japonia | Qoo10 | Handel | https://www.qoo10.jp/ |
Brak HSTS | Tak | 2026-10-23 02:58 JST |
| Wietnam | Agribank | Banki | https://agribank.com.vn/ |
Brak HSTS | Nie | 2026-10-24 03:34 JST |
| Wietnam | VietinBank | Banki | https://www.vietinbank.vn/ |
Ujawniona wersja | Nie | 2026-10-24 03:03 JST |
| Wietnam | HDBank | Banki | https://hdbank.com.vn/ |
Brak HSTS, ujawniona wersja | Nie | 2026-10-24 03:38 JST |
| Wietnam | Techcombank | Banki | https://www.techcombank.com.vn/ |
Brak HSTS | Nie | 2026-10-24 02:24 JST |
| Wietnam | ZaloPay | Płatności | https://zalopay.vn/ |
Brak HSTS, ujawniona wersja | Nie | 2026-10-24 03:27 JST |
| Wietnam | WinMart | Handel | https://winmart.vn/ |
Brak HSTS | Tak | 2026-10-24 04:36 JST |
| Wietnam | Viettel | Usługi | https://viettel.vn/ |
Brak HSTS | Nie | 2026-10-24 00:46 JST |
| Wietnam | Pharmacity | Handel | https://www.pharmacity.vn/ |
Brak HSTS, ujawniona wersja | Nie | 2026-10-24 04:24 JST |
| Wietnam | VNeID | Usługi | https://vneid.gov.vn/ |
Brak HSTS | Tak | 2026-10-24 03:21 JST |
| Wietnam | ShopeeFood | Handel | https://shopeefood.vn/ |
Brak HSTS | Nie | 2026-10-24 03:27 JST |
| Wietnam | FPT Telecom | Usługi | https://fpt.vn/vi |
Brak HSTS, ujawniona wersja | Tak | 2026-10-24 00:25 JST |
| Włochy | ACI | Usługi | https://www.aci.it/ |
Ujawniona wersja (PHP 7.4.33), PHP po końcu wsparcia | Nie | 2026-10-24 02:17 JST |
| Włochy | SPID | Usługi | https://www.spid.gov.it/ |
Ujawniona wersja | Nie | 2026-10-24 03:33 JST |
| Włochy | Unieuro | Handel | https://www.unieuro.it/online/ |
Brak HSTS | Nie | 2026-10-24 00:49 JST |
| Włochy | Euronics | Handel | https://www.euronics.it/ |
Brak HSTS | Nie | 2026-10-24 03:18 JST |
| Włochy | WindTre | Usługi | https://www.windtre.it/ |
Brak HSTS | Nie | 2026-10-24 02:42 JST |
| Włochy | Nexi | Płatności | https://www.nexi.it/it |
Brak HSTS | Nie | 2026-10-24 01:29 JST |
| Włochy | BPER | Banki | https://www.bper.it/ |
Ujawniona wersja | Nie | 2026-10-24 03:32 JST |
| Włochy | Widiba | Banki | https://www.widiba.it/banca-online |
Brak HSTS, ujawniona wersja | Nie | 2026-10-24 04:25 JST |
| Peru | MTC | Usługi | https://www.mtc.gob.pe/ |
Brak HSTS | Nie | 2026-10-27 03:15 JST |
| Peru | Plaza Vea | Handel | https://www.plazavea.com.pe/ |
Brak HSTS | Nie | 2026-10-25 07:26 JST |
| Peru | SUNAT | Usługi | https://www.sunat.gob.pe/ |
Brak HSTS | Tak | 2026-10-27 03:15 JST |
| Peru | Mifarma | Handel | https://www.mifarma.com.pe/ |
Brak HSTS, ujawniona wersja | Nie | 2026-10-25 09:29 JST |
| Peru | RENIEC | Usługi | https://www.reniec.gob.pe/ |
Brak HSTS | Nie | 2026-10-27 03:15 JST |
| Peru | Promart | Handel | https://www.promart.pe/ |
Brak HSTS | Nie | 2026-10-25 07:27 JST |
| Peru | Wong | Handel | https://www.wong.pe/ |
Brak HSTS | Nie | 2026-10-26 06:43 JST |
| Peru | Oechsle | Handel | https://www.oechsle.pe/ |
Brak HSTS | Nie | 2026-10-25 07:27 JST |
| Argentyna | Macro | Banki | https://www.macro.com.ar/home-page |
Brak HSTS | Nie | 2026-10-25 09:08 JST |
| Argentyna | Coto | Handel | https://www.coto.com.ar/ |
Brak HSTS, ujawniona wersja | Nie | 2026-10-25 07:32 JST |
| Argentyna | Farmacity | Handel | https://www.farmacity.com/ |
Brak HSTS | Nie | 2026-10-26 06:43 JST |
| Argentyna | AFIP | Usługi | https://www.afip.gob.ar/ |
Brak HSTS | Nie | 2026-10-27 03:15 JST |
| Argentyna | ARBA | Usługi | https://arba.gov.ar/ |
Brak HSTS | Tak | 2026-10-25 07:28 JST |
| Argentyna | Edesur | Usługi | https://www.edesur.com.ar/ |
Ujawniona wersja | Nie | 2026-10-27 03:15 JST |
| Holandia | iDEAL | Płatności | https://ideal.nl/en |
Brak HSTS | Tak | 2026-10-24 22:28 JST |
| Holandia | Hema | Handel | https://www.hema.nl/ |
Brak HSTS | Nie | 2026-10-26 06:44 JST |
| Holandia | DigiD | Usługi | https://www.digid.nl/ |
Brak HSTS | Nie | 2026-10-25 08:19 JST |
| Holandia | Dirk | Handel | https://www.dirk.nl/ |
Brak HSTS | Nie | 2026-10-25 09:11 JST |
| Holandia | Odido | Usługi | https://www.odido.nl/ |
Brak HSTS, ujawniona wersja | Nie | 2026-10-25 08:07 JST |
| Brazylia | ShopeePay | Płatności | https://shopeepay.com.br/ |
Brak HSTS | Nie | 2026-10-25 07:25 JST |
| Brazylia | Stone | Płatności | https://www.stone.com.br/ |
Brak HSTS | Nie | 2026-10-25 07:28 JST |
| Brazylia | Receita Federal | Usługi | https://www.gov.br/receitafederal/pt-br |
Ujawniona wersja | Nie | 2026-10-26 06:44 JST |
| Brazylia | FGTS | Banki | https://www.fgts.gov.br/Paginas/home.aspx |
Brak HSTS | Nie | 2026-10-26 06:43 JST |
| Kanada | Jean Coutu | Handel | https://www.jeancoutu.com/ |
Brak HSTS | Nie | 2026-10-24 02:53 JST |
| Kanada | Shoppers Drug Mart | Handel | https://shoppersdrugmart.ca/ |
Brak HSTS | Nie | 2026-10-24 01:18 JST |
| Kanada | Pharmaprix | Handel | https://pharmaprix.ca/ |
Brak HSTS | Nie | 2026-10-24 03:57 JST |
| Kanada | Interac e-Transfer | Płatności | https://www.interac.ca/en/ |
Ujawniona wersja | Nie | 2026-10-24 02:04 JST |
| Kanada | PC Financial | Płatności | http://www.pcfinancial.ca/ |
Brak HSTS | Nie | 2026-10-26 06:43 JST |
| Francja | EDF | Usługi | https://www.edf.fr/ |
Ujawniona wersja | Nie | 2026-10-24 00:24 JST |
| Francja | IMT | Usługi | https://www.imt.fr/ |
Ujawniona wersja | Nie | 2026-10-24 04:29 JST |
| Francja | LCL | Banki | https://www.lcl.fr/ |
Ujawniona wersja | Nie | 2026-10-24 02:40 JST |
| Francja | Monoprix | Handel | https://www.monoprix.fr/ |
Brak HSTS | Nie | 2026-10-26 06:44 JST |
| Francja | ANTS | Usługi | https://ants.gouv.fr/ |
Brak HSTS | Nie | 2026-10-24 03:36 JST |
| Chile | Lider | Handel | https://www.lider.cl/inicio |
Brak HSTS | Nie | 2026-10-25 07:26 JST |
| Chile | BancoEstado | Banki | https://www.bancoestado.cl/ |
Brak HSTS | Nie | 2026-10-26 06:43 JST |
| Chile | Movistar Chile | Usługi | https://ww2.movistar.cl/ |
Brak HSTS, ujawniona wersja (PHP 8.2.35) | Tak | 2026-10-25 07:28 JST |
| Indonezja | Danamon | Banki | http://danamon.co.id/ |
Brak HSTS | Nie | 2026-10-25 09:39 JST |
| Indonezja | GoPay | Płatności | https://gopay.co.id/ |
Brak HSTS | Tak | 2026-10-25 07:57 JST |
| Indonezja | Lion Air | Usługi | https://www.lionair.co.id/ |
Brak HSTS, ujawniona wersja | Nie | 2026-10-27 03:15 JST |
| Polska | Play | Usługi | https://www.play.pl/ |
Brak HSTS | Nie | 2026-10-24 22:27 JST |
| Polska | Orlen | Usługi | http://www.orlen.pl/ |
Brak HSTS | Nie | 2026-10-26 06:43 JST |
| Polska | ePUAP | Usługi | https://epuap.gov.pl/wps/portal |
Brak HSTS, ujawniona wersja | Tak | 2026-10-25 09:44 JST |
| Turcja | Halkbank | Banki | https://www.halkbank.com.tr/ |
Ujawniona wersja | Nie | 2026-10-25 08:38 JST |
| Turcja | Denizbank | Banki | http://www.denizbank.com/ |
Brak HSTS | Nie | 2026-10-26 06:43 JST |
| Turcja | EBA | Usługi | https://eba.gov.tr/ |
Brak HSTS | Nie | 2026-10-25 07:26 JST |
| Stany Zjednoczone | Pizza Hut | Handel | https://pizzahut.com/ |
Brak HSTS | Nie | 2026-10-24 00:28 JST |
| Stany Zjednoczone | Wendy's | Handel | https://www.wendys.com/ |
Ujawniona wersja | Tak | 2026-10-24 00:35 JST |
| Stany Zjednoczone | Nationwide | Banki | https://www.nationwide.com/ |
Ujawniona wersja | Nie | 2026-10-24 00:30 JST |
| Australia | Optus | Usługi | https://optus.com.au/ |
Brak HSTS | Nie | 2026-10-25 07:25 JST |
| Australia | Qantas | Usługi | https://qantas.com/ |
Brak HSTS | Nie | 2026-10-24 00:12 JST |
| Australia | TPG | Usługi | https://www.tpg.com.au/ |
Brak HSTS, ujawniona wersja (PHP 7.4.33), PHP po końcu wsparcia | Nie | 2026-10-25 08:02 JST |
| Belgia | Colruyt | Handel | https://www.colruyt.be/nl |
Ujawniona wersja | Nie | 2026-10-25 08:26 JST |
| Belgia | VOO | Usługi | https://www.voo.be/ |
Brak HSTS | Nie | 2026-10-25 08:15 JST |
| Szwajcaria | SNB | Banki | https://www.snb.ch/en/ |
Brak HSTS | Nie | 2026-10-25 00:06 JST |
| Szwajcaria | Landi | Handel | https://www.landi.ch/ |
Brak HSTS | Nie | 2026-10-25 09:01 JST |
| Hiszpania | INE | Usługi | https://ine.es/ |
Brak HSTS | Nie | 2026-10-25 07:26 JST |
| Hiszpania | Jazztel | Usługi | https://www.jazztel.com/ |
Ujawniona wersja | Nie | 2026-10-25 07:25 JST |
| Filipiny | SSS | Usługi | https://www.sss.gov.ph/ |
Brak HSTS | Tak | 2026-10-27 03:15 JST |
| Filipiny | PayMaya | Płatności | https://www.paymaya.com/ |
Brak HSTS | Nie | 2026-10-26 06:43 JST |
| ZEA | UAE Pass | Usługi | https://uaepass.ae/ |
Brak HSTS | Tak | 2026-10-24 22:28 JST |
| Azerbejdżan | MyGovID | Usługi | https://mygovid.gov.az/ |
Brak HSTS | Nie | 2026-10-25 07:32 JST |
| Chiny | DiDi | Usługi | https://didi.cn/ |
Brak HSTS | Tak | 2026-10-25 09:40 JST |
| Chiny | 12306 | Handel | https://www.12306.cn/index/ |
Brak HSTS | Nie | 2026-10-26 06:44 JST |
| Niemcy | Commerzbank | Banki | https://www.commerzbank.de/group/ |
Brak HSTS | Nie | 2026-10-24 00:50 JST |
| Niemcy | HypoVereinsbank | Banki | https://hypovereinsbank.de/ |
Brak HSTS | Nie | 2026-10-24 02:53 JST |
| Irlandia | Eir | Usługi | https://eir.ie/ |
Brak HSTS, ujawniona wersja | Tak | 2026-10-25 09:34 JST |
| Korea Południowa | EPS | Płatności | https://eps.go.kr/ |
Brak HSTS | Nie | 2026-10-25 07:58 JST |
| Korea Południowa | IBK기업은행 | Banki | https://ibk.co.kr/ |
Brak HSTS | Nie | 2026-10-25 09:15 JST |
| Meksyk | Elektra | Handel | https://www.elektra.mx/ |
Brak HSTS | Nie | 2026-10-25 09:13 JST |
| Malezja | JPJ | Usługi | https://www.jpj.gov.my/ |
Brak HSTS | Tak | 2026-10-27 03:15 JST |
| Rosja | WebMoney | Płatności | https://www.webmoney.ru/ |
Brak HSTS | Nie | 2026-10-25 07:14 JST |
| RPA | SARS eFiling | Usługi | https://www.sars.gov.za/ |
Ujawniona wersja (PHP 8.2.35) | Nie | 2026-10-25 08:13 JST |
| Wielka Brytania | Morrisons | Handel | https://morrisons.com/ |
Ujawniona wersja | Nie | 2026-10-24 01:26 JST |
Wszystkie siedem japońskich pozycji nie ma HSTS i żadna nie ujawnia wersji; Alipay i Qoo10 dodatkowo akceptowały połączenia TLS 1.0/1.1. PHP po końcu wsparcia pojawiło się w dwóch serwisach — ACI we Włoszech (klub automobilowy, 7.4.33) i TPG w Australii (telekomunikacja, 7.4.33) — żaden z nich nie jest usługą płatniczą ani bankową.
Reakcja na podatność PHP — zero wersji po końcu wsparcia wśród serwisów płatniczych i bankowych
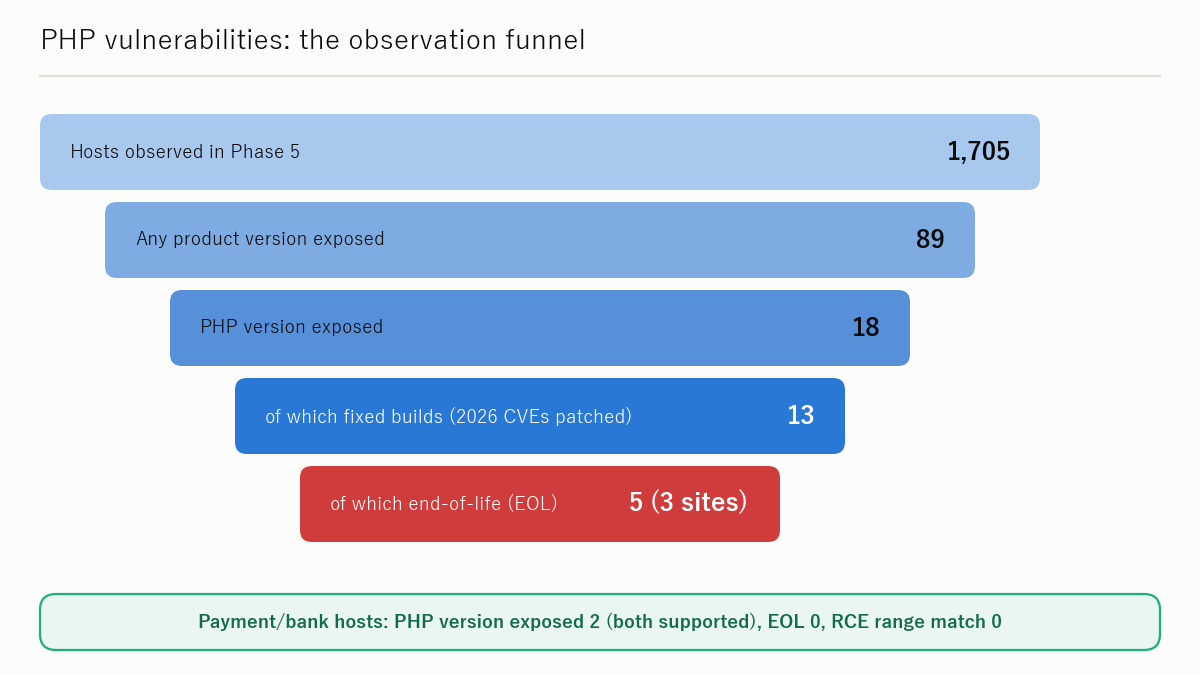
Tak wypada 1,705 nowo zaobserwowanych hostów wobec krytycznej podatności PHP z 2026 roku (CVSS 9.8), omówionej w artykułach A CVSS 9.8 PHP Vulnerability Was Published. Did the World Patch It? oraz Security Exposure Survey 2026.
| Wskaźnik | Liczba (1,705 hostów) |
|---|---|
| Ujawniona wersja dowolnego produktu serwerowego | 89 (5.2%) |
| Ujawniona wersja PHP | 18 (1.1%; 9 serwisów, licząc domenę główną i www) |
| w tym w wersji z poprawkami z 2026 roku (8.2.35 / 8.3.36 / 8.4.27) | 13 |
| w tym po końcu wsparcia (7.4.33 × 3, 5.3.3 × 2) | 5 (3 serwisy) |
| W zakresie opublikowanego CVE dla PHP (w tym RCE) | 5 (te same 5 hostów po końcu wsparcia) |
| CVE-2024-4577 (PHP-CGI RCE) | 0 dopasowań wersji. Wymaga Windows + CGI, a prawie żaden host nie zdradzał systemu operacyjnego, więc wynik jest nierozstrzygnięty |
| W zakresie CVE typu RCE dla dowolnego produktu | 12 (0.7%) |
| Płatności i banki, 360 hostów | ujawnione PHP 2 (oba wspierane), po końcu wsparcia 0, zakres RCE 0 |
Przy zaledwie 18 hostach ujawniających PHP liczby bezwzględne mówią więcej niż odsetki. Trzynaście z 18 używa wersji z poprawkami z 2026 roku — nie ukrywają wersji, ale ją aktualizują. Trzy serwisy z wersją po końcu wsparcia to włoski klub automobilowy, australijski operator telekomunikacyjny i peruwiańska instytucja ubezpieczeń społecznych; żaden nie jest usługą płatniczą ani bankową. To wyraźny kontrast z ogólnymi japońskimi serwisami z Security Exposure Survey 2026, gdzie 52.3% serwisów ujawniających PHP pokazywało wersję po końcu wsparcia.
Ograniczenia i zastrzeżenia
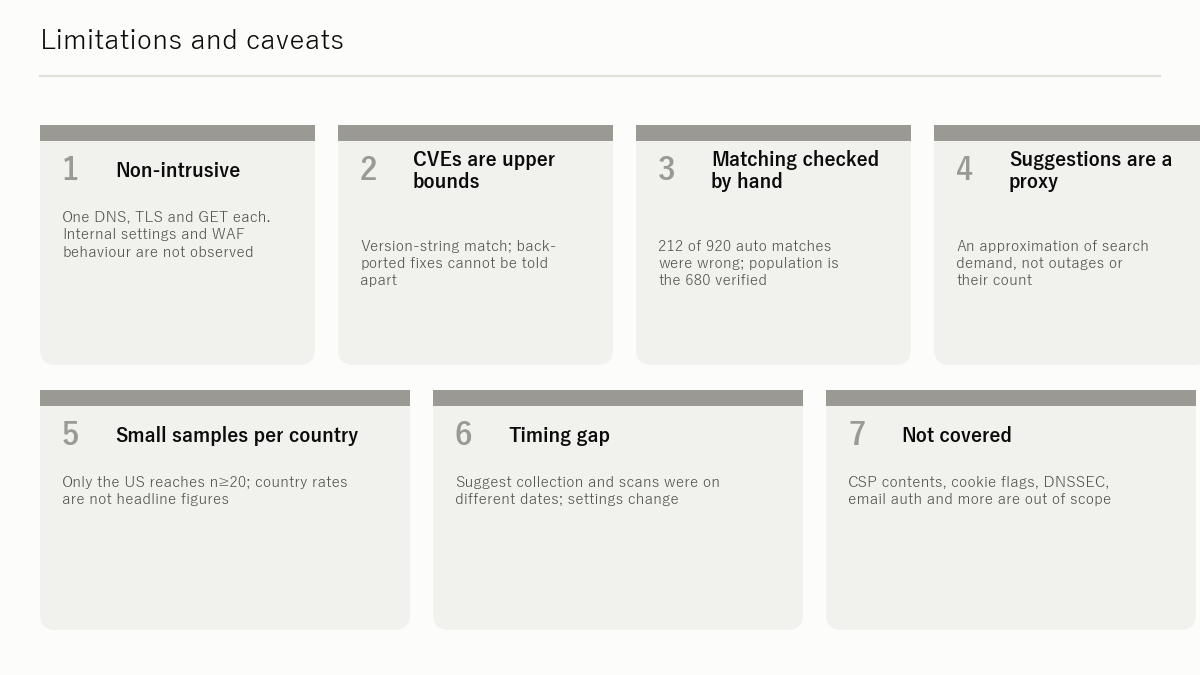
- Obserwacja nieinwazyjna: jedno zapytanie DNS, jeden handshake TLS i jedno żądanie HTTP GET na serwis (plus jeden dodatkowy handshake dla kolumny TLS 1.0/1.1 w Tabeli B). Nie podjęto żadnej próby ataku.
- Dane o ekspozycji to górne oszacowania; stary ciąg wersji może już mieć załatane luki dzięki backportom.
- Identyfikacja marki i serwisu była automatyczna: ręczne sprawdzenie wszystkich 920 hostów wykazało 212 (23.0%) błędnie zidentyfikowanych i 28 nierozstrzygalnych. Zestawienia oraz Tabele A i B używają wyłącznie 680 hostów, które przeszły weryfikację, ale także ręczna kontrola może przeoczyć błędy.
- Podpowiedzi jedynie przybliżają popyt. Różnią się w zależności od regionu, języka i czasu, a ta sama marka daje inne propozycje w Google i w Bing. Słownictwo problemowe zdefiniowałem osobno dla każdego języka i nie jest ono wyczerpujące.
- Niektóre kraje mają małe próby. Japonia ma 18 hostów; jej odsetki są orientacyjne i podaję je wraz z liczbami. Nie tworzę rankingu krajów.
- Terminy się różnią: podpowiedzi zbierałem 24–26 października, obserwacje prowadziłem 22–26 października.
- CSP, atrybuty cookie i certyfikaty nie są tu omawiane (zob. Security Exposure Survey 2026).
Co powinni sprawdzić operatorzy
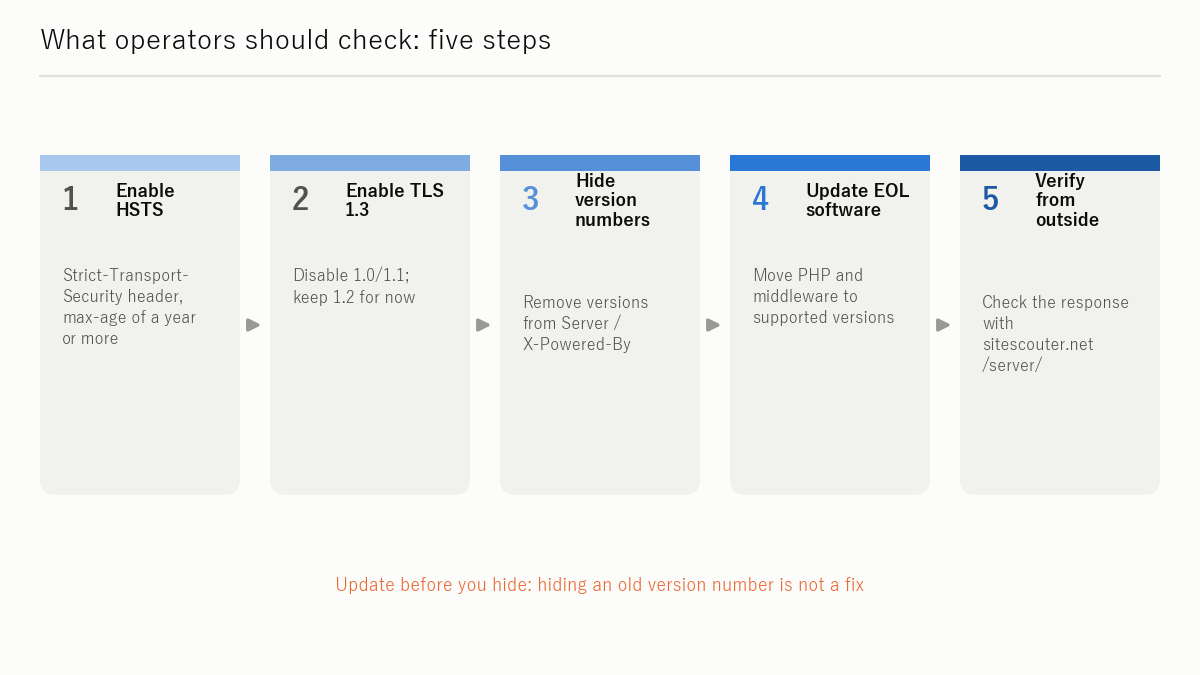
- Włącz HSTS. Brakowało go w 20.1% serwisów płatniczych i bankowych. Zwracanie
Strict-Transport-Security: max-age=31536000; includeSubDomainsprzypina do HTTPS użytkowników, którzy próbują wejść przez HTTP. - Włącz TLS 1.3 i wyłącz TLS 1.0/1.1. 16.4% serwisów płatniczych i bankowych zatrzymało się na TLS 1.2.
- Ukryj wersje serwera (
expose_php = Off,ServerTokens Prod,server_tokens off) — po aktualizacji. - Wymień wersje po końcu wsparcia. W przypadku PHP przejdź na 8.3 lub nowszą oraz na wydania z poprawkami z 2026 roku (8.2.35 / 8.3.36 / 8.4.27 / 8.5.12) lub nowsze. Procedurę krok po kroku opisuje How to upgrade PHP in practice.
- Sprawdź własny serwis. Wpisz adres URL w Sprawdzenie informacji o serwerze (/server/) w Site Scouter, aby tą samą metodą co w tym artykule zobaczyć, co Twój serwer pokazuje światu zewnętrznemu (TLS, HSTS, nagłówki serwera, certyfikat, atrybuty cookie) — w około dziesięć sekund. Bez rejestracji.
Powiązane: A CVSS 9.8 PHP Vulnerability Was Published. Did the World Patch It? (blog autora) / Security Exposure Survey 2026 (Site Scouter)
Sprawdź tą samą nieinwazyjną metodą co w tym badaniu, co ujawnia Twój serwer: TLS, HSTS i wersje oprogramowania serwera. Bez rejestracji.
Użyj: Informacje o serwerzeFAQ
Czy to był atak?
Nie. Każdy serwis otrzymał taki sam dostęp, jak przy jednorazowym otwarciu go w przeglądarce, a wykorzystałem wyłącznie publiczne odpowiedzi HTTP i dane DNS.
Czy usługi z Tabeli B są niebezpieczne?
Tabela B wymienia luki w konfiguracji widoczne z informacji publicznych w podanym momencie; nie dowodzi, że którykolwiek serwis da się włamać. Brak nagłówka HSTS czy ujawniona wersja same w sobie nie powodują wycieku danych; to luki, których skutki rosną w połączeniu z innymi warunkami.
Dlaczego podaję nazwy?
Faktami są ustawienia TLS i nagłówki HTTP — informacje publiczne, które każdy może odtworzyć tymi samymi krokami. Atakujący już je znają, więc publikacja niewiele zwiększa ryzyko, a użytkownicy i operatorzy zyskują wiedzę o stanie swoich usług. Przed publikacją nie wysyłałem wcześniejszych powiadomień.
Gdzie przesyłać pytania lub sprostowania?
Na dane kontaktowe autora podane na końcu tej strony. Jeśli ustawienie zostało poprawione po obserwacji, ponownie je zaobserwuję i dodam adnotację.
Czy dane były zmieniane?
Podpowiedzi dopisywałem przy każdym pobraniu, a wyniki obserwacji zapisywałem w tabeli tylko do dopisywania. Podczas agregacji zmieniłem metodę dopasowania dla wskaźnika wyszukiwań problemowych (§3) i przeliczyłem wskaźnik; artykuł używa przeliczonych wartości, a wartości sprzed korekty nie są publikowane.
Źródła
Ostatnio sprawdzono: 2026-10-28. Specyfikacje i zasady mogą się zmieniać; przed podjęciem działań sprawdź źródła pierwotne.
- MDN: Strict-Transport-Security
- RFC 8446: The Transport Layer Security (TLS) Protocol Version 1.3
- PHP: Supported Versions (php.net)
- NVD - National Vulnerability Database (NIST)
- Egosaru (search suggestion tool)
Yuki Nakazawa (blog osobisty nkzw.jp)
Kontakt: Oficjalna strona / YouTube / Instagram / LinkedIn / X / Telegram