
Dünya Genelinde 5 Milyon Sitelik Web Güvenliği Araştırması — Ara Rapor: 1 Milyon Common Crawl Alan Adı Eklenince Ne Değişti?
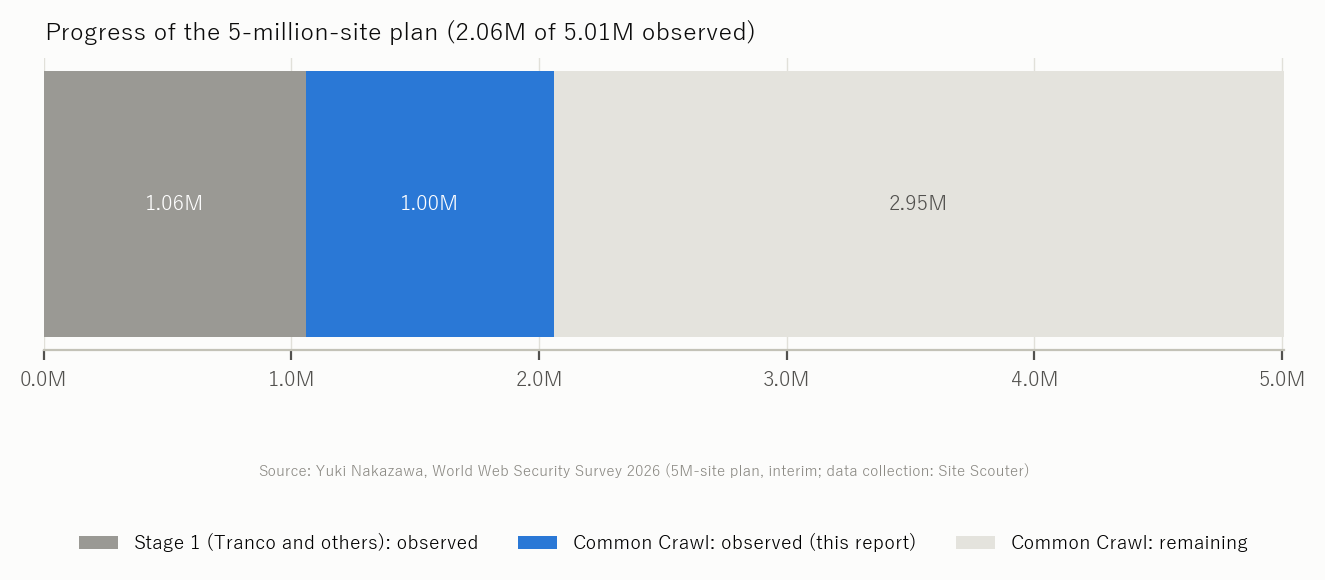
- Dünya genelinde 5 milyon web sitesini tek ve aynı yöntemle gözlemleme planının ara raporu. 1. aşamanın (Tranco ilk 1 milyon ve diğer listeler, 1,057,185 alan adı) ardından 2. aşamada Common Crawl alan adı sıralamasının üst kısmından henüz gözlemlenmemiş 1,001,045 alan adı eklendi. Şimdiye kadar 2,058,230 alan adı gözlemlendi; 2,948,955 alan adının gözlemi sürüyor. Bu rapordaki karşılaştırmalarda 1. aşamanın Tranco kaynaklı 911,485 alan adı ile 2. aşamanın 1,001,045 alan adı kullanılıyor.
-
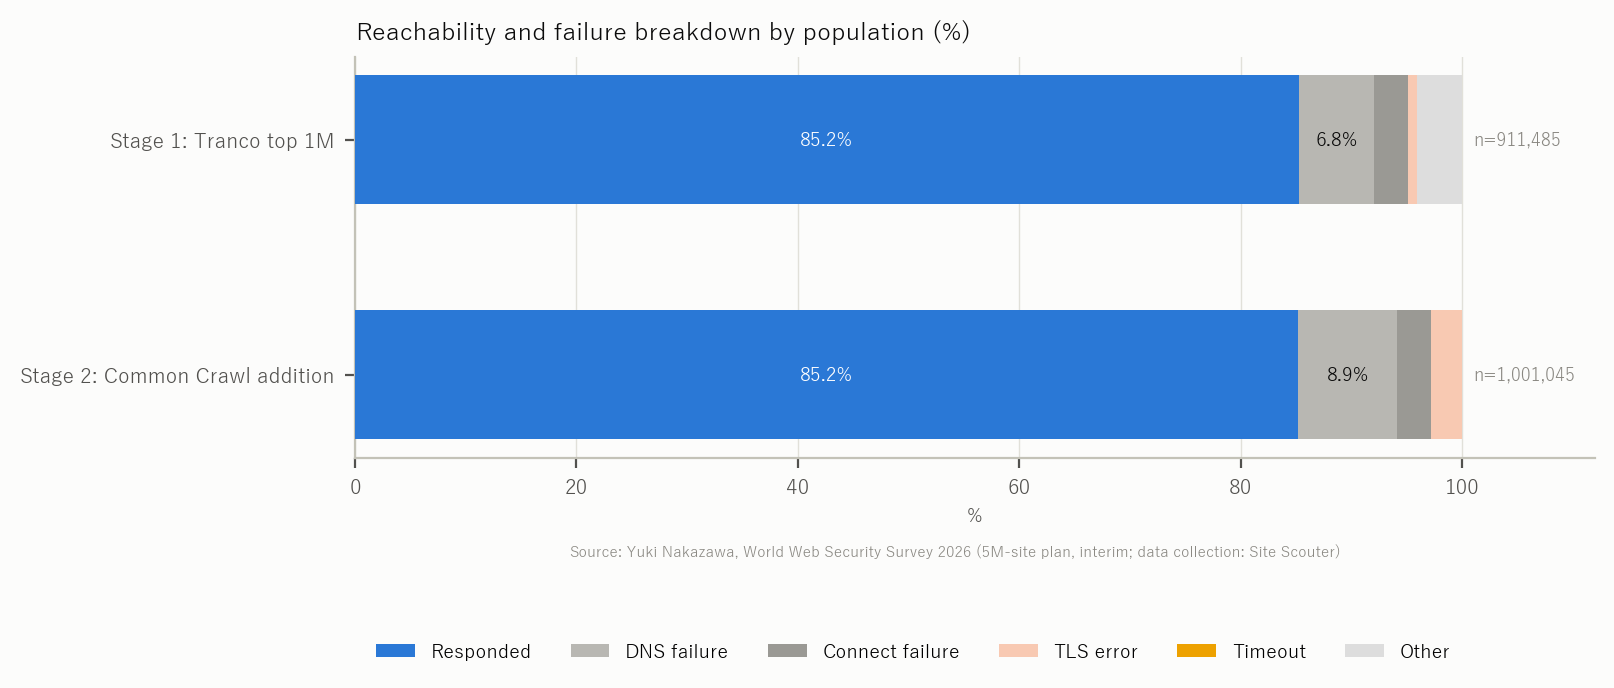
- aşamada erişilebilirlik (DNS çözümlendi ve HTTP yanıtı alındı) 85.3% oldu (1. aşama: 85.3%). DNS hataları 8.9%: sıralamadaki adların kabaca onda biri artık mevcut değil.
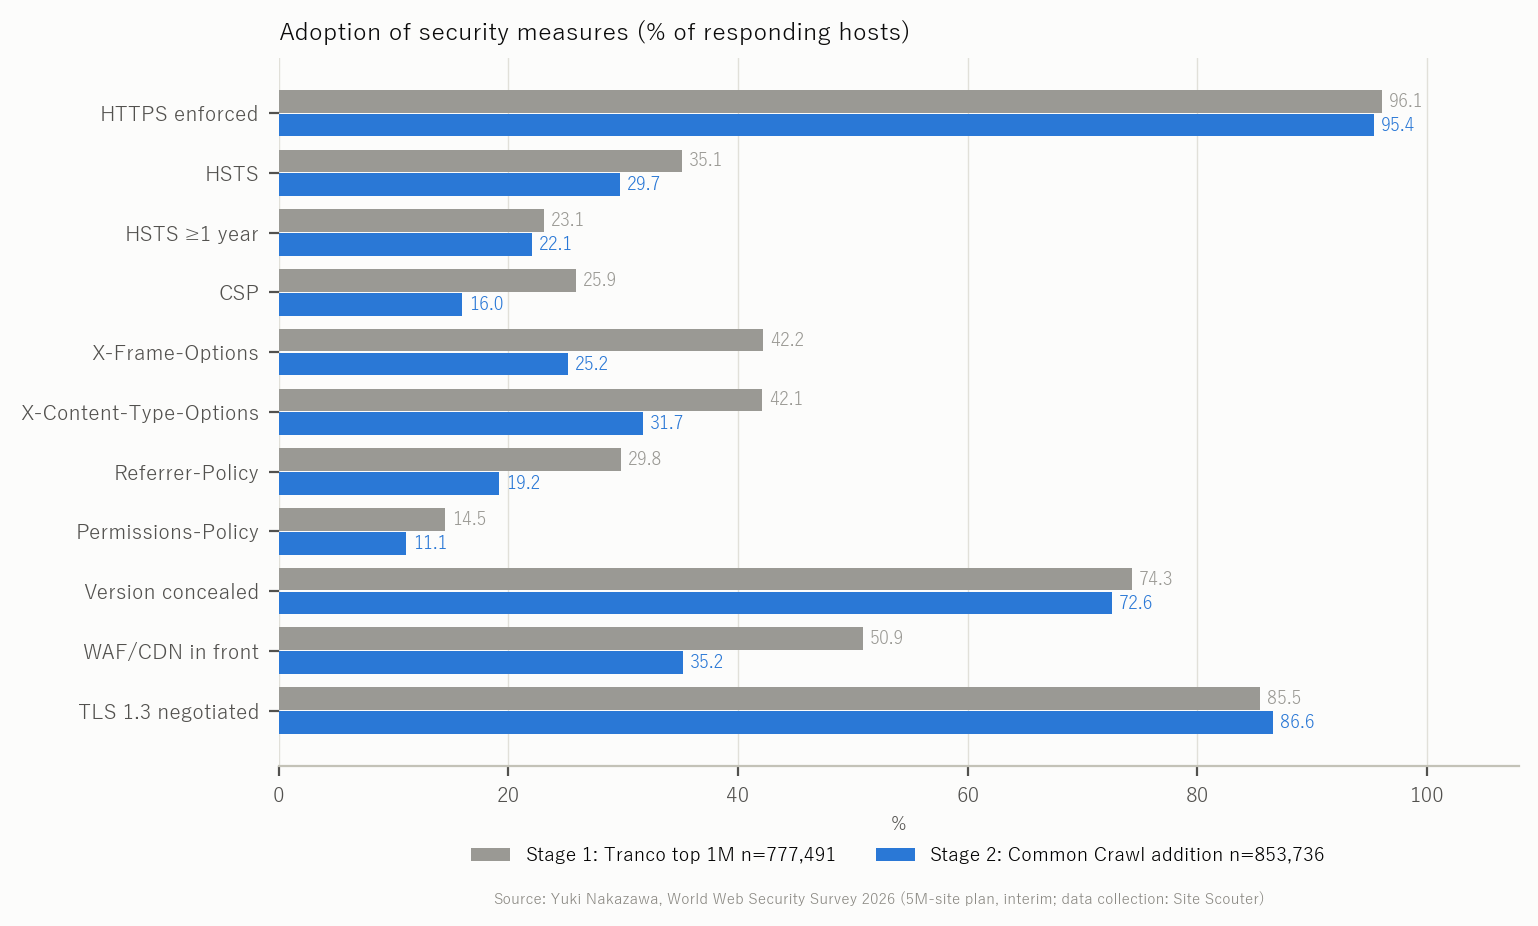
- HTTPS zorunluluğu (95.4%) 1. aşamayla neredeyse aynı, HSTS (29.7%) ise 5.4 puan daha düşük. CSP 16.0% seviyesine (-9.9 puan), X-Frame-Options 25.2% seviyesine (-17.0 puan) ve önünde WAF/CDN bulunan siteler 35.2% seviyesine (-15.7 puan) geriledi. Bilinçli yapılandırma gerektiren önlemler, popülasyon genişledikçe düşüyor.
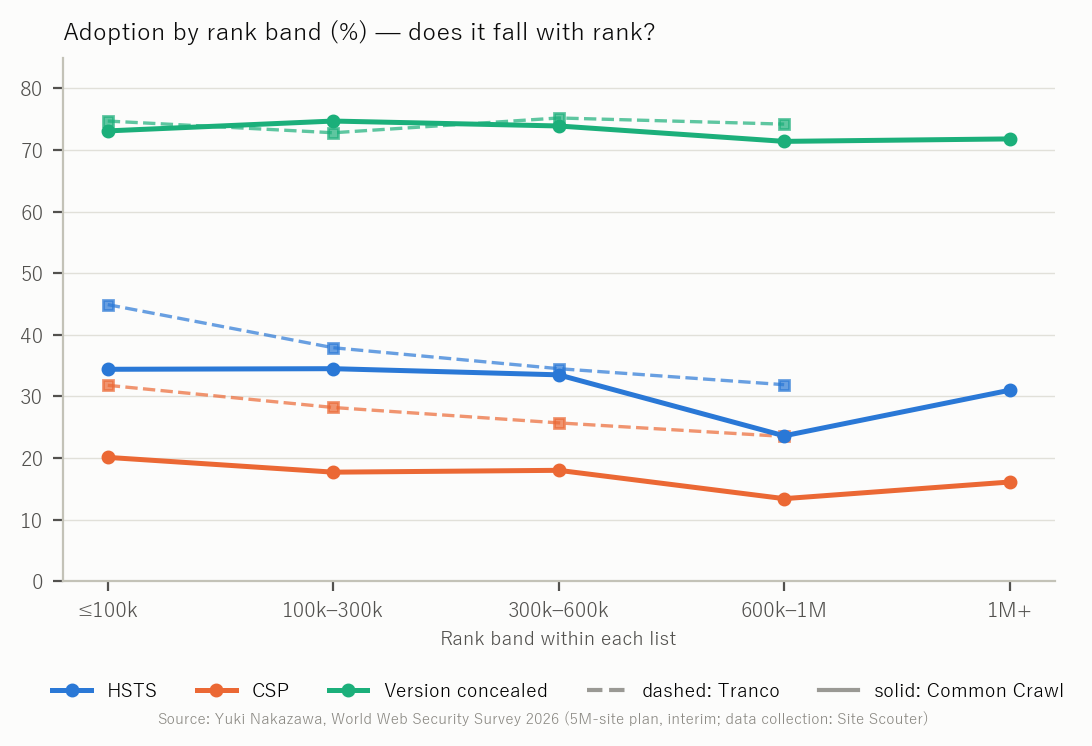
- Tranco'da HSTS ve CSP benimsemesi sıra düştükçe azalıyor (HSTS ilk 100k'da 44.9%, 600k–1M bandında 31.9%). Common Crawl sıra bantlarında ise ilişki monoton değil: 600k sırasına kadar 34% civarında düz seyrediyor, 600k–1M bandında 23.6% seviyesine düşüyor, 1M sonrasında yeniden 31.0% oluyor. İki sıralama "üst sıralar" derken farklı şeyleri kastediyor.
- Yanıt veren 2. aşama sitelerinin 9.8% oranındaki kısmı bir PHP sürümü bildiriyor (1. aşama: 6.8%) ve bunların 43.5% oranındaki kısmı desteği sona ermiş sürümler (1. aşama: 48.5%). Yanıt veren sitelerin 10.5% oranındaki kısmı yayımlanmış bir CVE aralığına giren bir sürüm bildiriyor (üst sınır); bu, 1. aşamayla (10.6%) hemen hemen aynı.
- Bu bir ara rapordur. 2. aşamanın kalan 2.95 milyon alan adı ve onay bekleyen ICANN bölge dosyası başvurusu nihai raporda ele alınacak.
Bu makale İngilizce olarak sitescouter.net ve nkzw.jp adreslerinde, Japonca olarak sitescouter.net adresinde de yayımlanmıştır. Bu, İngilizce sürümden çevrilen Site Scouter Türkçe sürümüdür. 5 milyon sitenin tamamını kapsayan nihai rapor yayımlandı; geçerli olan onun rakamlarıdır.
Araştırma ve bu raporun konumu
Araştırma, dünya genelinde 5 milyon web sitesini HTTPS, HSTS, güvenlik başlıkları, TLS, sertifikalar, sunucu sürüm ifşası ve PHP destek durumu açısından, aynı dönemde aynı yöntemle gözlemliyor. Daha önceki "Güvenlik Maruziyeti Araştırması 2026" çalışmasını (10 bölge, 260k site) dünya ölçeğine genişletiyor. Popülasyon iki aşamada oluşturuluyor.
- 1. aşama: Tranco ilk 1 milyon (911,485 alan adı, 139 ülke artı gTLD'ler), 2026-10-22 ile 2026-10-28 arasında gözlemlendi. 1. aşama ayrıca önceki araştırmadan 145,700 alan adını devraldı (diğerlerinin yanı sıra arama geçmişinden ve Majestic'ten gelen Japon siteleri); popülasyonları farklı olduğundan buradaki karşılaştırmaların dışında tutuldu.
- 2. aşama: Common Crawl alan adı sıralaması; 1. aşamada bulunmayan 3.95 milyon kayıt edilebilir alan adı sıra düzeninde alınıyor. Bu rapor bunların ilk 1,001,045 alan adını (398 ile 1,256,831 arasındaki sıralar) kapsıyor.
Ayrıca bir ICANN CZDS (bölge dosyası) başvurusu beklemede; bu yazı hazırlanırken henüz onay gelmemişti. Bölge dosyaları, herkese açık web sitesi olmayan çok sayıda kayıtlı ad içerdiğinden, onaylansa bile Common Crawl'dan ayrı bir popülasyon olarak ele alınacak.
Yöntem
Her siteye bir DNS sorgusu, bir TLS el sıkışması ve bir HTTP GET isteği gönderildi: siteyi bir tarayıcıda bir kez açmakla aynı. Port taraması, zafiyet yoklaması, kimlik doğrulama denemesi veya istismar trafiği yoktur. Gözlem, birkaç yurt içi bağlantıya dağıtılmış çalışanlardan yürütülüyor; tek bir merkez sunucu bir kuyruk dağıtıyor ve sonuçları yalnızca ekleme yapılabilen bir tabloda topluyor.
- Tekilleştirme: Bir ana bilgisayar birden fazla kez gözlemlendiyse DNS hatası olmayan en son satır, yoksa en son satır kullanılır.
- Common Crawl sırası:
cc-main-2026-jul-aug-sepalan adı düzeyindeki web grafiğinden elde edilen harmonik merkezilik sırası. Tranco, birden fazla sıralama kaynağını birleştiren bir "popülerlik" sıralamasıdır; Common Crawl sırası ise taramanın ulaştığı bağlantı grafiğindeki merkeziliği ölçer ve bu, popülerlikle aynı şey değildir. Bu rapordaki tüm karşılaştırmalar bu farkı varsayar. - 1. aşama tarayıcıları: 1. aşama, çalışan uygulamasını yolun bir kısmında PHP'den Python'a geçirdi; bu yüzden bazı hata etiketleri farklıdır (
PRIVATE_OR_INVALID_IPveHTTP_FAILEDPHP tarayıcısından gelir). Erişilebilirlik ve benimseme tanımları aynıdır. - Metrik tanımları Güvenlik Maruziyeti Araştırması 2026'yı izler: HTTPS zorunlu = bir HTTP isteği HTTPS'ye yönlendirilir; HSTS = yanıt
Strict-Transport-Securityiçerir; sürüm gizli =ServerveyaX-Powered-Byiçinde sürüm numarası yoktur; CVE maruziyeti = bildirilen sürüm, yayımlanmış bir CVE'nin etkilenen aralığına girer (üst sınır).
Erişilebilirlik — sıralamadaki adların onda biri yok olmuş
- aşamanın 1,001,045 alan adından 853,736 alan adı (85.3%) HTTP yanıtı döndürdü. DNS hataları 8.9%, bağlantı hataları 3.1% ve TLS hataları 2.8% oldu. 1. aşama 6.8% DNS hatasıyla 85.3% erişilebilirliğe ulaşmıştı (Şekil 1).
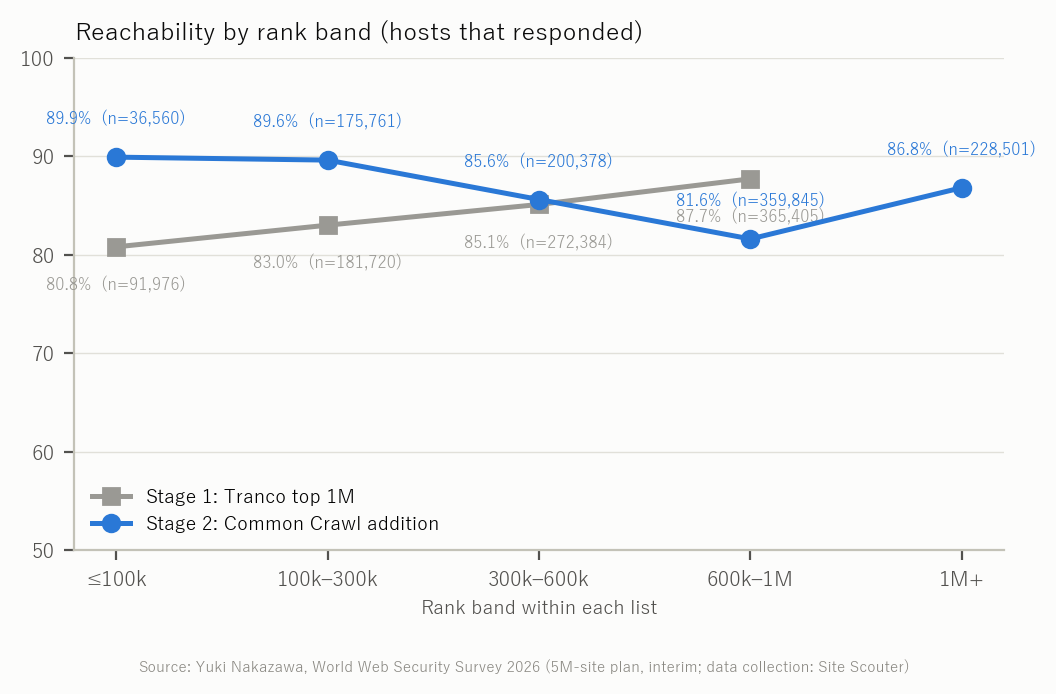
Sıra bandına göre bakıldığında Tranco, ilk 100k'da (80.8%) 600k–1M bandına (87.7%) göre daha az siteye ulaşıyor: listenin üst kısmında, tarayıcıya yönelik site olmayan çok sayıda CDN dağıtım alan adı ve API ana bilgisayar adı bulunuyor. Common Crawl ise 300k sırasına kadar 90%'a yakın erişiyor (ilk 100k'da 89.9%), 600k–1M bandında 81.6% seviyesine düşüyor ve 1M sonrasında 86.8% seviyesine toparlanıyor (Şekil 2). Neden yalnızca 600k–1M bandının daha düşük olduğu nihai raporda incelenecek.
Güvenlik önlemlerinin benimsenmesi — ne değişti, ne değişmedi
Şekil 3, benimsemeyi yanıt veren sitelerin oranı olarak gösteriyor.
| Önlem | 1. aşama Tranco (n=777,491) | 2. aşama Common Crawl (n=853,736) | Fark |
|---|---|---|---|
| HTTPS zorunlu | 96.1% | 95.4% | -0.7 |
| HSTS | 35.1% | 29.7% | -5.4 |
| HSTS (max-age ≥ 1 yıl) | 23.1% | 22.1% | -1.0 |
| CSP | 25.9% | 16.0% | -9.9 |
| X-Frame-Options | 42.2% | 25.2% | -17.0 |
| X-Content-Type-Options | 42.1% | 31.7% | -10.4 |
| Referrer-Policy | 29.8% | 19.2% | -10.6 |
| Permissions-Policy | 14.5% | 11.1% | -3.4 |
| Sürüm gizli | 74.3% | 72.6% | -1.7 |
| Önünde WAF/CDN | 50.9% | 35.2% | -15.7 |
| TLS 1.3 kullanılan | 85.5% | 86.6% | +1.1 |
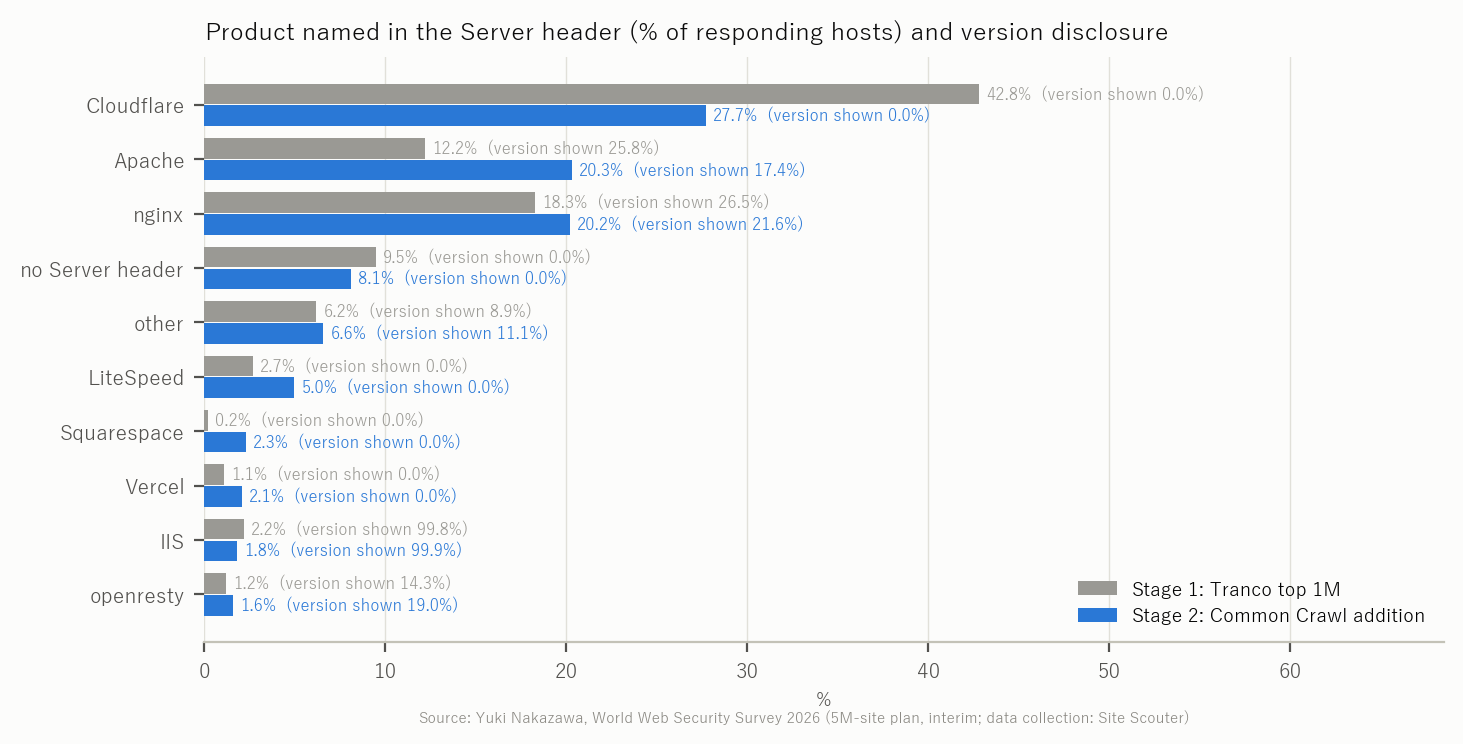
HTTPS zorunluluğu iki popülasyonda neredeyse aynı: HTTPS, sıralamaların üst kısmının çok ötesine ulaşmış durumda. HSTS 5.4 puan daha düşük, ancak asıl büyük farklar bir sitenin bilinçli olarak yapılandırması gereken önlemlerde görülüyor: CSP (-9.9 puan), X-Frame-Options (-17.0 puan), Referrer-Policy (-10.6 puan) ve önünde WAF/CDN bulunan sitelerin oranı (-15.7 puan). WAF/CDN farkı, Cloudflare adının Server başlığında 1. aşama sitelerinin 42.8% oranındaki kısmında, 2. aşama sitelerinin ise yalnızca 27.7% oranındaki kısmında görünmesiyle açıklanıyor. Cloudflare gibi bir ön uç, site hiçbir şey yapmadan bazı başlıkları ekler; dolayısıyla ön uç oranı düştüğünde başlık benimsemesi de onunla birlikte düşer.
Çerez ayarlayan siteler arasında (2. aşamada 244,340 site) Secure 65.5%, HttpOnly 62.0% ve açık bir SameSite 49.9% oranında mevcuttu. 1. aşamaya (64.5% / 67.9% / 57.8%) kıyasla Secure yaklaşık aynıyken HttpOnly ve SameSite birkaç puan daha düşük.
Benimseme sırayla birlikte düşüyor mu? İki sıralama farklı
Tranco'da HSTS ve CSP, sıra düştükçe azalıyor: HSTS ilk 100k'daki 44.9% seviyesinden 600k–1M bandında 31.9% seviyesine, CSP ise 31.8% seviyesinden 23.5% seviyesine iniyor. Bu, sezgiyle örtüşen örüntü: bir site ne kadar çok kullanılıyorsa sıkılaştırılmış olma olasılığı da o kadar yüksek.
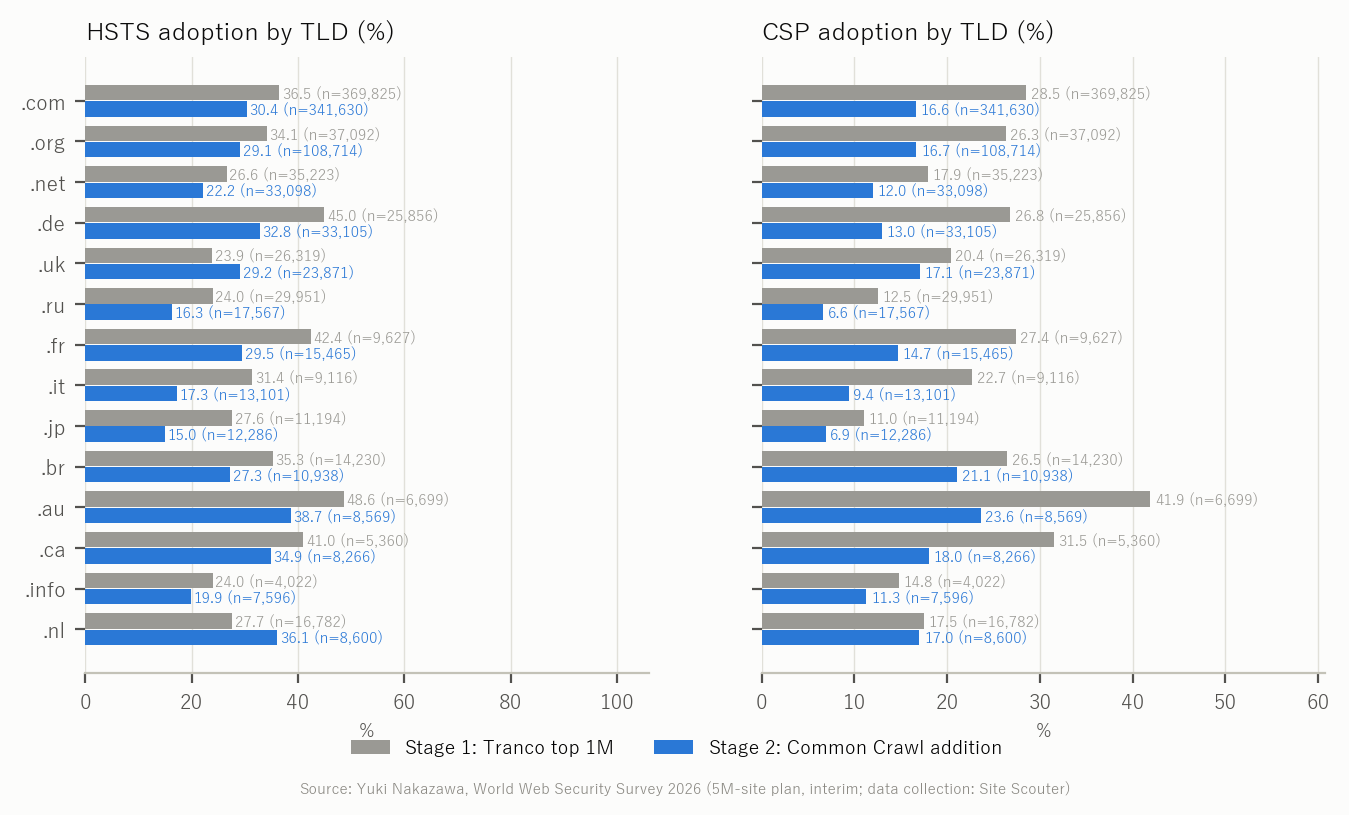
Common Crawl sıra bantlarında bu örüntü görülmüyor. HSTS ilk 100k'da 34.4%, 100k–300k bandında 34.5% ve 300k–600k bandında 33.5% — düz bir seyir — ardından 600k–1M bandında 23.6% seviyesine düşüyor ve 1M sonrasında 31.0% seviyesine dönüyor. CSP de aynı biçimi izliyor (Şekil 4). Harmonik merkezilik, bir alan adına çok sayıda sayfadan bağlantılarla ne kadar kolay ulaşıldığını ölçer; bu, çok sayıda kullanıcıya sahip olmakla aynı şey değildir. Karşılıklı bağlantıları yoğun dizin tarzı siteler ve bağlantı listeleri olan eski siteler üst sıralarda yer alarak popülerlik sıralamasından farklı bir popülasyon oluşturur.
Bu durum, 1 milyondan 5 milyona geçişin nasıl okunacağını belirliyor. 2. aşama rakamları "web'in tamamı" ortalamasına yaklaşırken, "ilk N" ifadesi Tranco'da ve Common Crawl'da farklı bir şey olarak ele alınmalı.
TLS ve sertifikalar
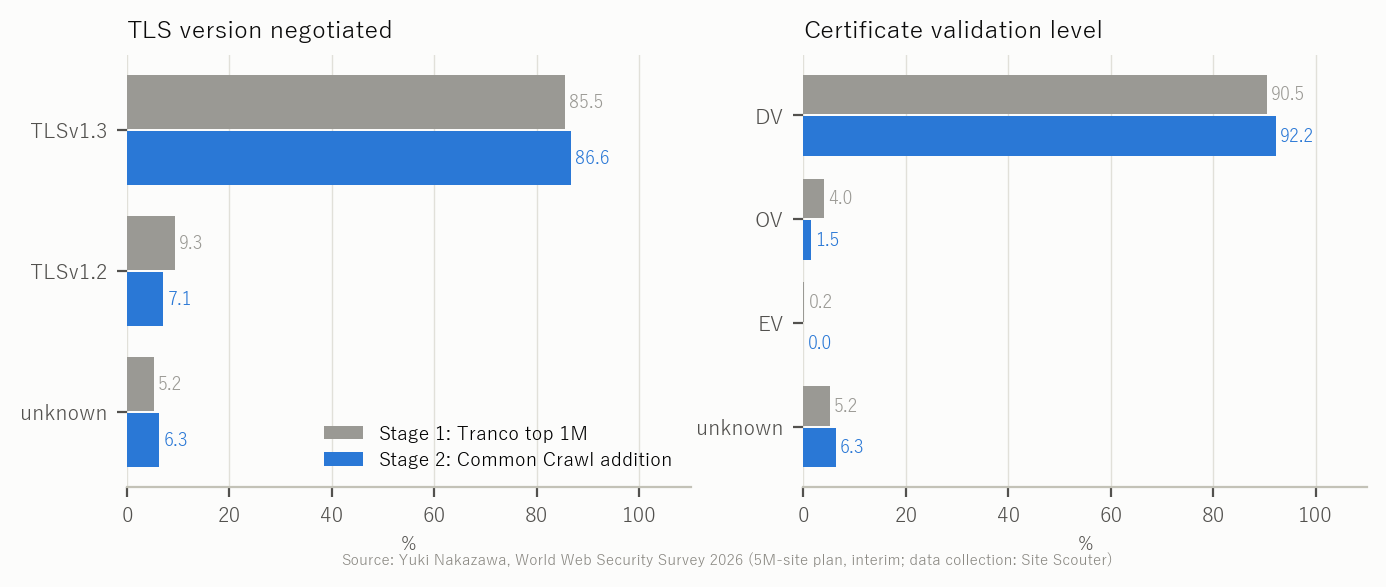
- aşamada yanıt veren sitelerin 86.6% oranındaki kısmında TLS 1.3, 7.1% oranındaki kısmında TLS 1.2 kullanıldı (1. aşama: 85.5% / 9.3%). Bu yöntemde yalnızca TLS 1.0/1.1 konuşan bir site bağlanamaz ve diğer hatalardan ayırt edilemez. DV sertifikaları 92.2%, OV ise 1.5% oldu (1. aşama OV: 4.0%). Popülasyon genişledikçe OV/EV payı küçülüyor, ücretsiz DV sertifikalarıyla çalışan sitelerin payı büyüyor (Şekil 5).
Sunucu ürünleri ve sürüm ifşası
- aşamada
Serverbaşlığı, yanıt veren sitelerin 27.7% oranındaki kısmında Cloudflare, 20.2% kısmında nginx, 20.3% kısmında Apache ve 5.0% kısmında LiteSpeed adını verdi. 1. aşamaya göre Cloudflare azalırken Apache ve LiteSpeed arttı — paylaşımlı barındırmanın profili. Sürüm numarasını nginx sitelerinin 21.6%, Apache sitelerinin 17.4% ve IIS sitelerinin 99.9% oranındaki kısmı ekliyordu (IIS sürümünü varsayılan olarak bildirir).
WordPress, yanıt veren 2. aşama sitelerinin 25.0% oranındaki kısmında tespit edildi (1. aşama: 13.4%): popülasyonu genişletmek WordPress payını önemli ölçüde artırıyor. Shopify ise 1. aşamadaki 3.8% seviyesinden 0.5% seviyesine düştü.
PHP sürümleri ve destek durumu
Yanıt veren 2. aşama sitelerinin 9.8% oranındaki kısmı (83,813 site) X-Powered-By veya benzeri bir başlıkta PHP sürümü bildiriyor; bu, 1. aşamadan (6.8%) fazla. Bildirilen sürümlerin 43.5% oranındaki kısmı (36,498 site) desteği sona ermiş sürümler (PHP 8.1 veya öncesi); bu oran 1. aşamadan (48.5%) düşük. 8,042 site hâlâ PHP 5, 20,006 site PHP 7 çalıştırıyor. 11,483 site 8.2 (31 Aralık 2026 tarihine kadar yalnızca güvenlik düzeltmeleri), 35,830 site ise 8.3 veya sonrasını bildiriyor (Şekil 7).
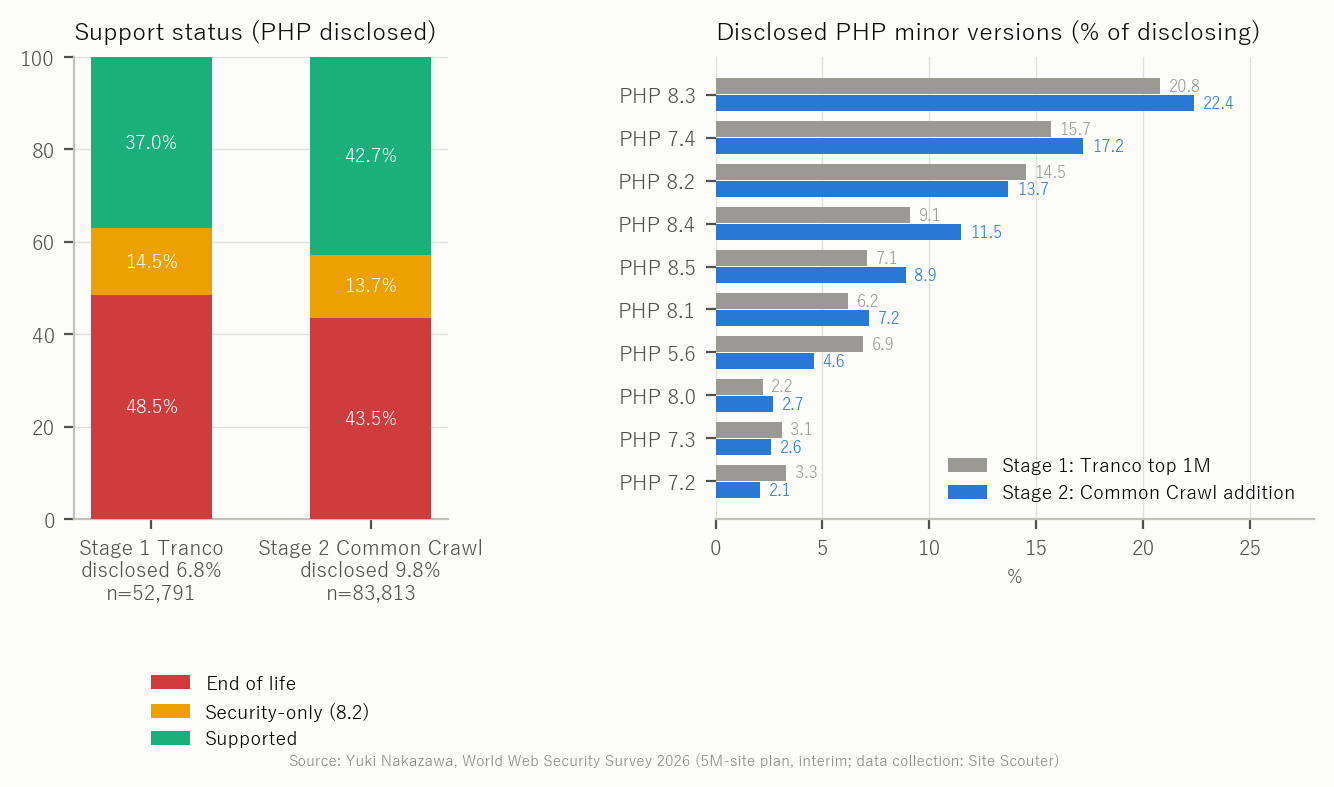
Sürüm ifşası artarken desteği sona ermiş sürümlerin payı düştü. Paylaşımlı barındırmada PHP sürümü değiştirme özelliğinin yaygınlaşması ve sürümü varsayılan olarak gizlemeyen ortamların sayısı birlikte etkili görünüyor. Sürüm bildirmek kendi başına bir zafiyet değildir, ancak desteği sona ermiş bir sürümü bildirmek saldırganlara nereye bakacaklarını söyler.
CVE maruziyeti (üst sınır)
Yanıt veren 2. aşama sitelerinin 10.5% oranındaki kısmı (89,793 site), yayımlanmış bir CVE'nin etkilenen aralığına giren bir sürüm bildiriyor. 3.9% oranındaki kısım uzaktan kod çalıştırma (RCE) sınıfında bir CVE, 8.2% oranındaki kısım ise CRITICAL düzeyinde bir CVE içeriyor. 1. aşamada bu değerler 10.6% / 3.3% / 7.4% idi: popülasyon genişlese de düzey değişmedi (Şekil 8).
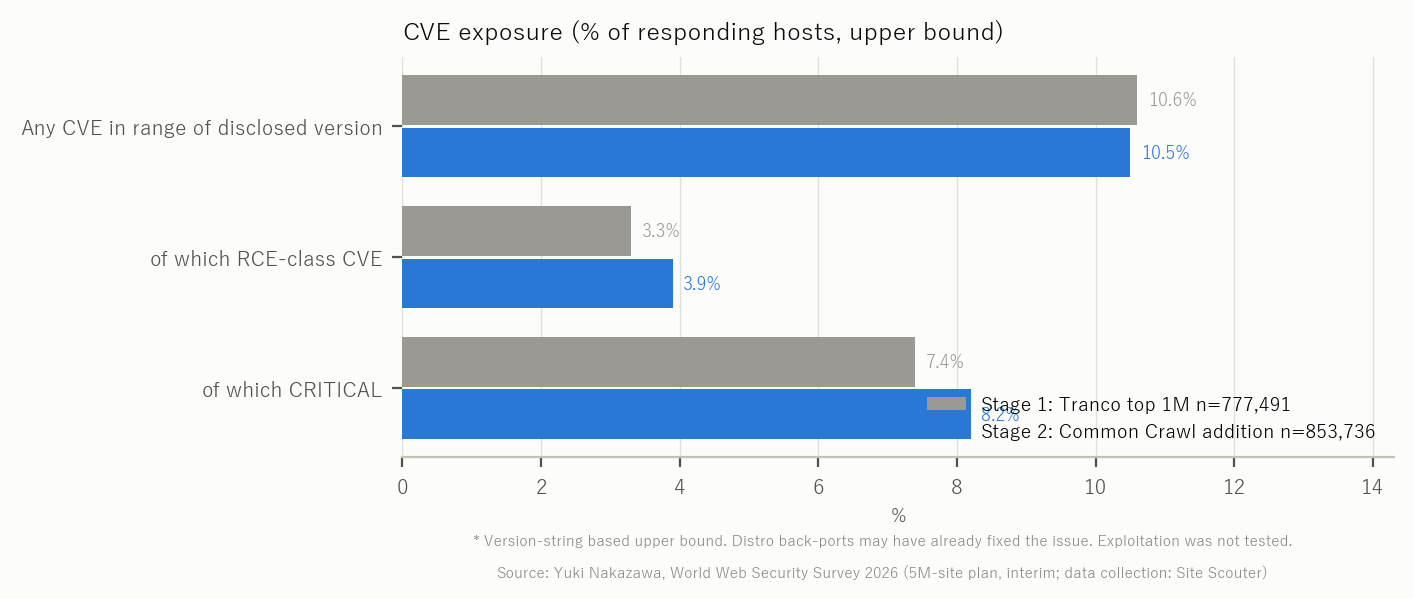
Ürüne göre bakıldığında PHP sürümü bildiren sitelerin 51.4%, Apache bildirenlerin 86.9% ve nginx bildirenlerin 58.5% oranındaki kısmı yayımlanmış bir CVE aralığındaydı. Bunlar sürüm dizesine dayanan üst sınırlardır; Debian ve RHEL gibi dağıtımlar düzeltmeleri sürüm numarasını değiştirmeden geriye taşır ve bu durum yansıtılamaz. İstismar test edilmedi. En sık görülen RCE sınıfı eşleşme olan CVE-2024-3566 çoğunlukla Windows üzerindeki PHP-CGI ile ilgilidir ve genellikle Linux paylaşımlı barındırmaya uygulanmaz.
Temel puan
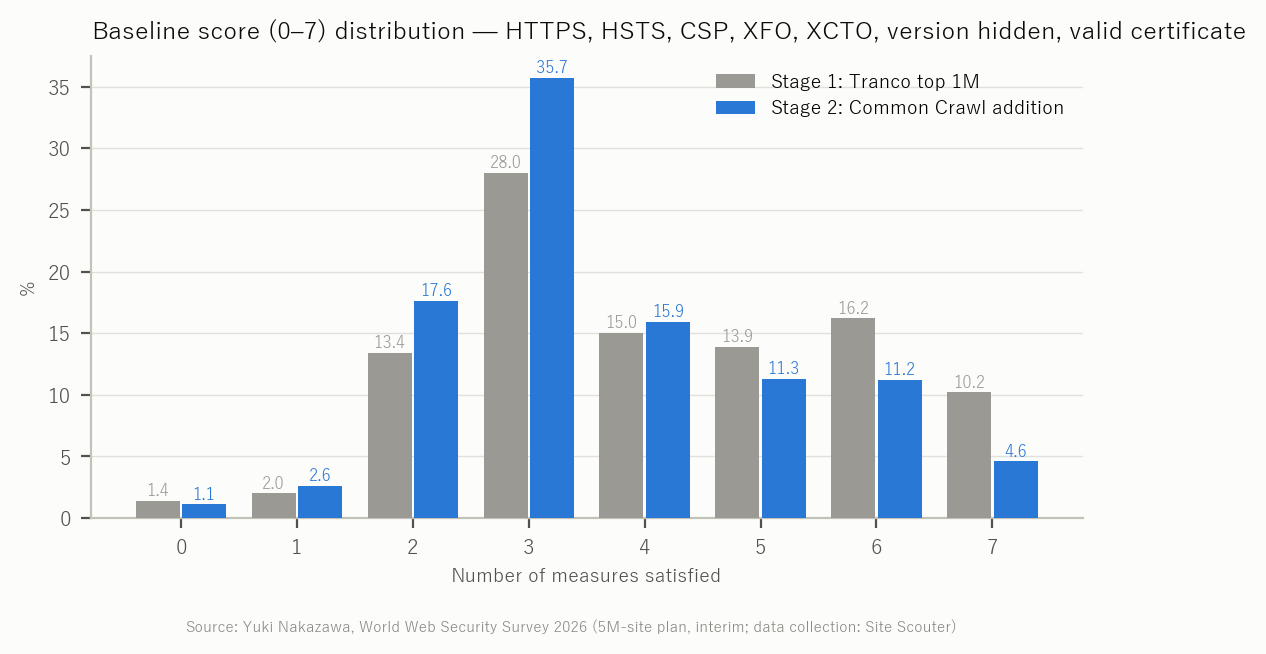
Yedi madde — HTTPS zorunlu, HSTS, CSP, X-Frame-Options, X-Content-Type-Options, sürüm gizli ve geçerli sertifika — 0–7 arası bir puan veriyor. 2. aşama ortalaması 3.64 (1. aşama: 4.10). 2. aşama 3 puanda yoğunlaşıyor (35.7%) ve tam 7 puan alanlar 4.6% seviyesine düştü (1. aşama: 10.2%) (Şekil 9). En yaygın görünüm "HTTPS, sertifika ve sürüm gizleme yapılmış; başlıklara dokunulmamış" şeklinde.
TLD'ye göre
Şekil 10, Common Crawl popülasyonunda en sık görülen TLD'lerin HSTS ve CSP benimsemesini 1. aşamadaki aynı TLD'lerle karşılaştırıyor. .jp, HSTS 15.0% ve CSP 6.9% ile 1. aşamaya (27.6% / 11.0%) göre gerilemiş durumda ve başlıca TLD'ler arasında en düşük seviyede. .de, HSTS'de 45.0% seviyesinden 32.8% seviyesine düştü; üst sıralardaki siteleri ile geri kalanı arasında büyük bir fark var. .io ve .app gibi yeni gTLD'ler her iki aşamada da yüksek HSTS benimsemesi gösteriyor.
İlerleme ve sonraki adımlar
- aşama 2026-10-27 21:24 tarihinde başladı ve bu raporun kesim anında (2026-10-28 03:46) 1,001,045 alan adını gözlemlemişti. Kalan 2,948,955 alan adının gözlemi sürüyor ve tamamlandığında 5 milyon sitelik nihai rapor yayımlanacak. Nihai rapora ülke (ccTLD) dağılımları, WordPress ve PHP sürüm kombinasyonları ve ürüne göre CVE dağılımları eklenecek. ICANN CZDS başvurusu onaylanırsa bölge dosyası popülasyonu ayrı bir 3. aşama olarak ele alınacak.
Sınırlar ve uyarılar
-
- aşama popülasyonu popülerliğe değil, Common Crawl harmonik merkezilik sırasına göre belirlenir. "İlk N" ifadesini Tranco'daki gibi okumayın.
- Erişilebilirlik gözlem noktalarından (yurt içi bağlantılar) ölçülür; coğrafi kısıtlama veya bot koruması nedeniyle yanıt vermeyen siteler hata olarak sayılır.
-
- aşama tarayıcı uygulamasını yolun bir kısmında değiştirdiği için bazı hata etiketleri farklıdır. Erişilebilirlik ve benimseme tanımları aynıdır.
- CVE maruziyeti, sürüm dizelerine dayanan bir üst sınırdır ve geriye taşınmış düzeltmeleri yansıtamaz. İstismar test edilmedi.
- Bu bir ara sayımdır; 2. aşamanın geri kalanı gözlemlendikçe rakamlar değişecek. Nihai rapordaki değerler esas alınır.
- Bu raporda hiçbir sitenin adı verilmemektedir.
Bu araştırmayla aynı müdahalesiz yöntemle sunucunuzun dışarıya ne bildirdiğini görün: TLS, HSTS, başlıklar ve sürümler. Kayıt gerekmez.
Kullan: Sunucu bilgisi sorgulamaSSS
Bu bir saldırı mı?
Hayır. Her siteye, tarayıcıda bir kez açmakla aynı erişim yapıldı ve yalnızca herkese açık HTTP yanıtları ile DNS verileri kullanıldı. Port taraması veya zafiyet yoklaması yapılmadı.
Neden Common Crawl?
Tranco 1 milyonda bitiyor. 5 milyona ulaşmak için büyük, herkese açık ve yeniden üretilebilir bir liste gerekiyor. Common Crawl alan adı sıralaması başvuru gerektirmiyor, herkes aynı dosyayı indirebiliyor ve taramanın gerçekten ulaştığı adlarla sınırlı olduğu için "herkese açık web sitelerine" bir bölge dosyasından daha yakın.
İki popülasyon toplanarak bir "dünya ortalaması" elde edilebilir mi?
Nitelikleri farklı olduğundan bu rapor onları ayrı tutuyor. Nihai rapor ağırlıklandırmayı açıklayacak ve birleştirilmiş değerleri de verecek.
Kendi sitemi aynı şekilde kontrol edebilir miyim?
Evet. Site Scouter'ın sunucu bilgisi kontrolüne bir URL girerek TLS, HSTS, başlıklar ve sürüm ifşasını bu araştırmayla aynı müdahalesiz yöntemle görebilirsiniz.
Veriler değiştirildi mi?
Sonuçlar yalnızca ekleme yapılabilen bir tabloda saklanıyor; toplama betikleri ve CSV dosyaları yeniden hesaplanabilecek biçimde tutuluyor.
Kaynaklar
Son kontrol: 2026-10-28. Teknik özellikler ve politikalar değişebilir; harekete geçmeden önce birincil kaynakları kontrol edin.
- Common Crawl: Web Graphs (domain ranking)
- Tranco: A Research-Oriented Top Sites Ranking
- MDN: Strict-Transport-Security
- MDN: Content-Security-Policy
- PHP: Supported Versions (php.net)
- NVD - National Vulnerability Database (NIST)
Yuki Nakazawa (kişisel blog nkzw.jp)
İletişim: Resmi site / YouTube / Instagram / LinkedIn / X / Telegram