
Światowe badanie bezpieczeństwa 5 milionów witryn — raport cząstkowy: co się zmieniło po dodaniu 1 miliona domen z Common Crawl
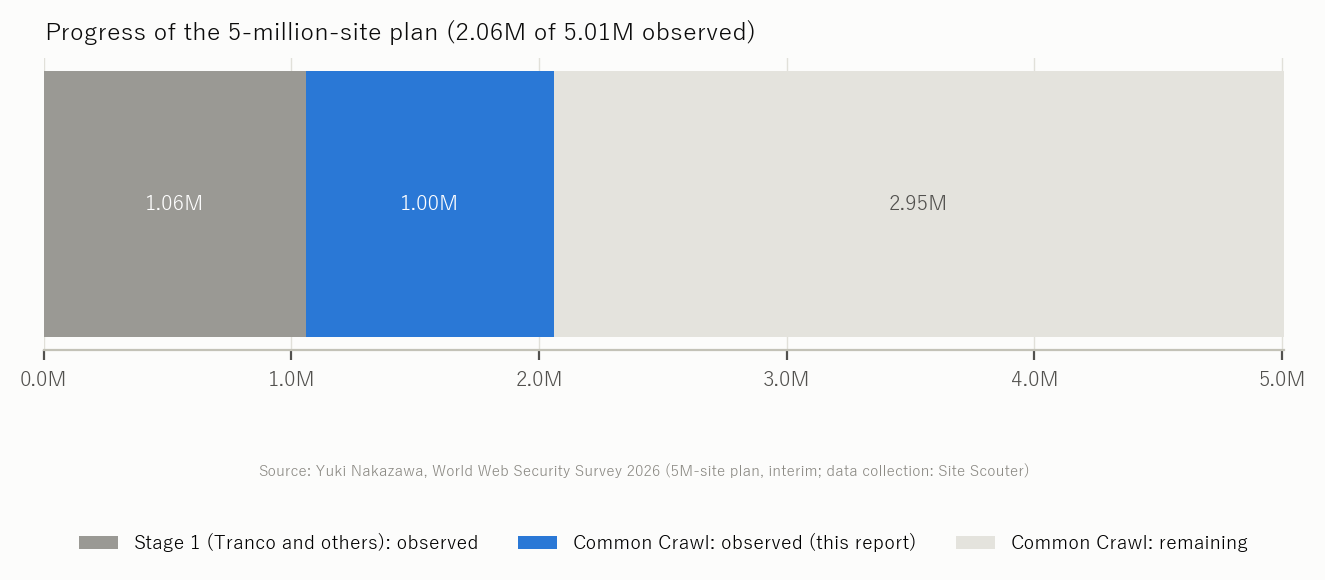
- To raport cząstkowy z planu obserwacji 5 milionów witryn na całym świecie jedną, identyczną metodą. Po etapie 1 (Tranco top 1 milion i inne listy, 1,057,185 domen) etap 2 dodał 1,001,045 jeszcze nieobserwowanych domen z czołówki rankingu domen Common Crawl. Dotąd zaobserwowano 2,058,230 domen; 2,948,955 pozostaje w toku. Porównania w tym raporcie wykorzystują 911,485 domen z Tranco z etapu 1 oraz 1,001,045 domen z etapu 2.
- Osiągalność w etapie 2 (nazwa rozwiązana w DNS i otrzymana odpowiedź HTTP) wyniosła 85.3% (etap 1: 85.3%). Błędy DNS stanowiły 8.9%: mniej więcej co dziesiąta nazwa z rankingu już nie istnieje.
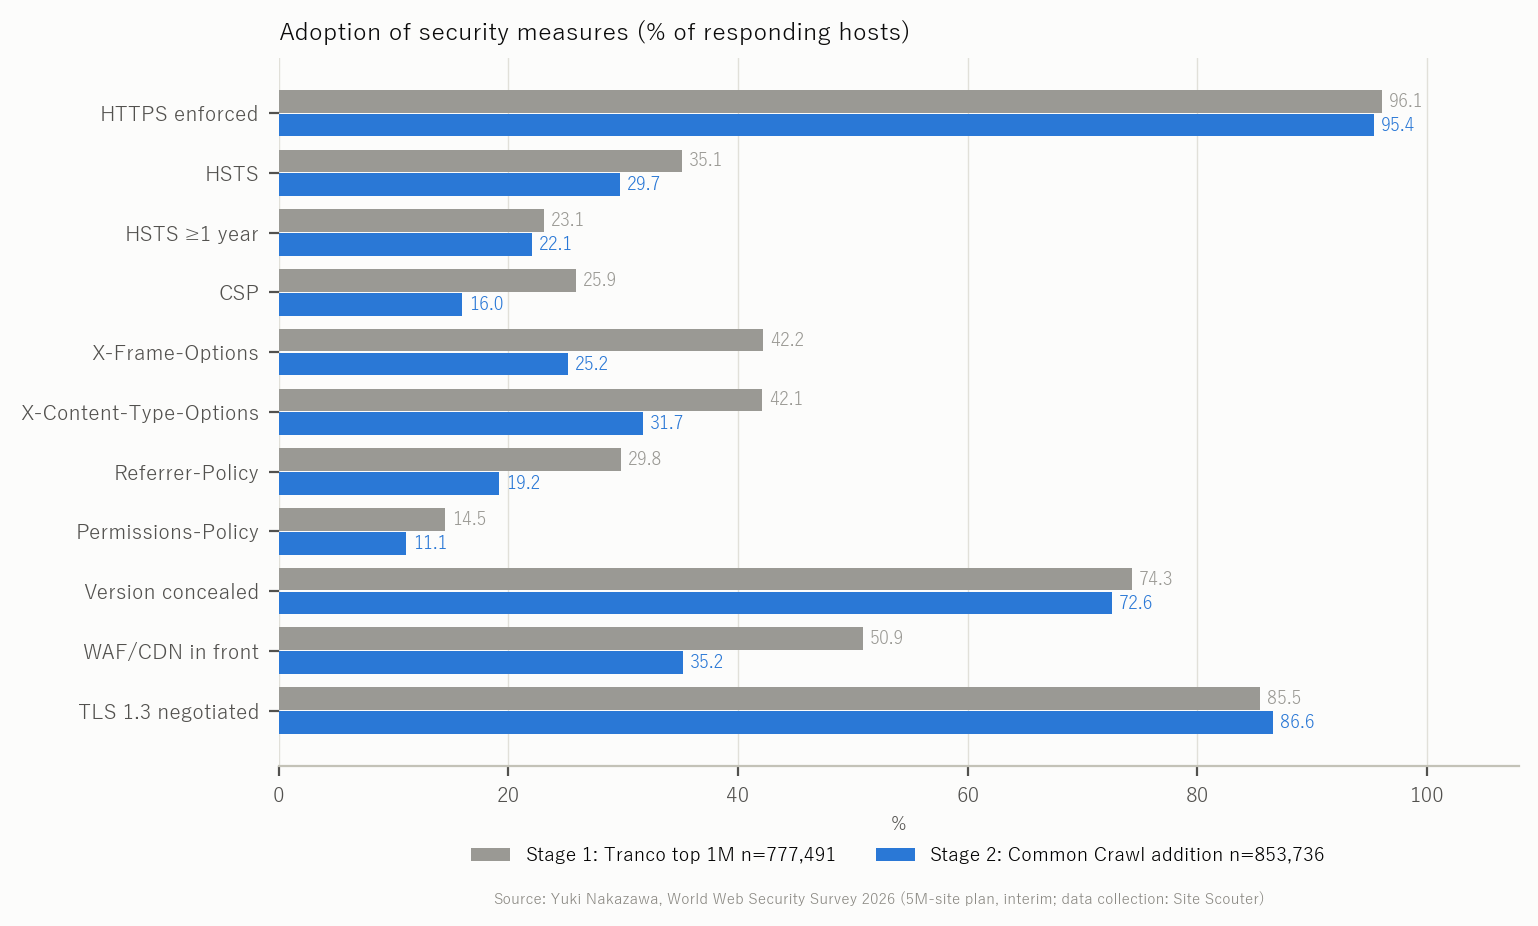
- Wymuszanie HTTPS (95.4%) jest prawie takie samo jak w etapie 1, a HSTS (29.7%) jest o 5.4 punktu niżej. CSP spadło do 16.0% (-9.9 punktu), X-Frame-Options do 25.2% (-17.0 punktu), a odsetek witryn za WAF/CDN do 35.2% (-15.7 punktu). Zabezpieczenia wymagające świadomej konfiguracji słabną, gdy populacja się poszerza.
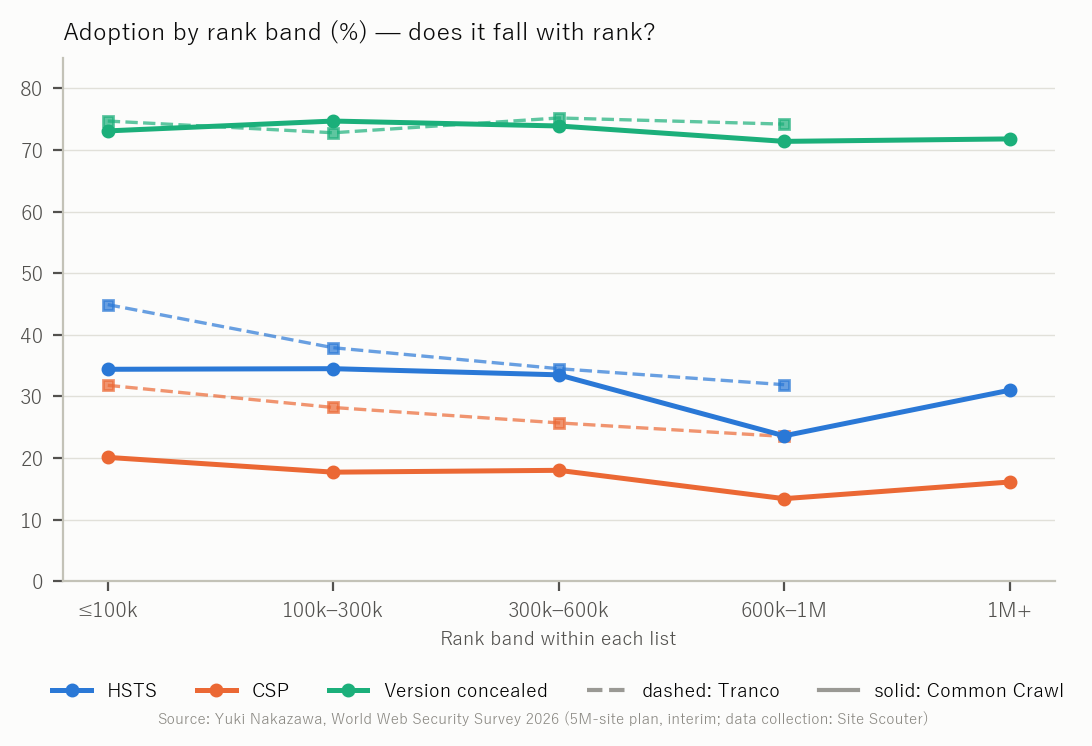
- W Tranco adopcja HSTS i CSP spada wraz z pozycją (HSTS 44.9% w top 100 tys. wobec 31.9% w przedziale 600 tys.–1 mln). W przedziałach rankingu Common Crawl zależność nie jest monotoniczna: płasko, około 34%, aż do pozycji 600 tys., spadek do 23.6% w przedziale 600 tys.–1 mln, a potem powrót do 31.0% powyżej 1 mln. Oba rankingi rozumieją „czołówkę” inaczej.
- 9.8% odpowiadających witryn z etapu 2 ogłasza wersję PHP (etap 1: 6.8%), a 43.5% z nich to wersje po końcu wsparcia (etap 1: 48.5%). 10.5% odpowiadających witryn ogłasza wersję mieszczącą się w zakresie opublikowanego CVE (górna granica), mniej więcej tyle samo co w etapie 1 (10.6%).
- To raport cząstkowy. Pozostałe 2.95 mln domen z etapu 2 oraz oczekujący wniosek o pliki stref ICANN zostaną omówione w raporcie końcowym.
Ten artykuł jest również opublikowany po angielsku na sitescouter.net i nkzw.jp oraz po japońsku na sitescouter.net. To polskie wydanie w serwisie Site Scouter, przetłumaczone z wersji angielskiej. Dostępny jest już raport końcowy obejmujący wszystkie 5 milionów witryn; obowiązują jego liczby.
Badanie i miejsce tego raportu
Badanie obserwuje 5 milionów witryn na całym świecie pod kątem HTTPS, HSTS, nagłówków bezpieczeństwa, TLS, certyfikatów, ujawniania wersji serwera i statusu wsparcia PHP — tą samą metodą, w tym samym okresie. Rozszerza wcześniejsze „Badanie ekspozycji bezpieczeństwa 2026” (10 regionów, 260 tys. witryn) do skali światowej. Populacja powstaje w dwóch etapach.
- Etap 1: Tranco top 1 milion (911,485 domen, 139 krajów oraz gTLD), obserwowany od 2026-10-22 do 2026-10-28. Etap 1 przejął też 145,700 domen z wcześniejszego badania (między innymi japońskie witryny z historii wyszukiwań i z Majestic); ich populacja jest inna, więc wyłączono je z porównań w tym raporcie.
- Etap 2: ranking domen Common Crawl — 3.95 mln domen rejestrowalnych, których nie było w etapie 1, w kolejności rankingu. Ten raport obejmuje pierwsze 1,001,045 z nich (pozycje od 398 do 1,256,831).
Oczekuje też wniosek do ICANN CZDS (pliki stref); w chwili pisania nie nadeszła zgoda. Pliki stref zawierają wiele zarejestrowanych nazw, które nie są publicznymi witrynami, więc nawet po zatwierdzeniu będą traktowane jako populacja odrębna od Common Crawl.
Metoda
Każda witryna otrzymuje jedno zapytanie DNS, jeden handshake TLS i jedno żądanie HTTP GET: tyle samo, co jednokrotne otwarcie strony w przeglądarce. Bez skanowania portów, sondowania podatności, prób uwierzytelnienia ani ruchu z exploitami. Obserwację prowadzą workery rozmieszczone na kilku krajowych łączach; jeden serwer centralny rozdziela kolejkę i zbiera wyniki do tabeli tylko do dopisywania.
- Usuwanie duplikatów: jeśli host obserwowano więcej niż raz, używany jest najnowszy wiersz, który nie jest błędem DNS, a w przeciwnym razie najnowszy wiersz.
- Pozycja w Common Crawl: pozycja według centralności harmonicznej z grafu sieci na poziomie domen
cc-main-2026-jul-aug-sep. Tranco to kolejność „popularności” łącząca kilka źródeł rankingowych; pozycja w Common Crawl mierzy centralność w grafie linków osiągniętym przez crawl, co nie jest tym samym co popularność. Wszystkie porównania w tym raporcie zakładają tę różnicę. - Skanery etapu 1: w trakcie etapu 1 implementację workerów zmieniono z PHP na Python, więc część etykiet błędów się różni (
PRIVATE_OR_INVALID_IPiHTTP_FAILEDpochodzą ze skanera PHP). Definicje osiągalności i adopcji są identyczne. - Definicje wskaźników są takie jak w Badaniu ekspozycji bezpieczeństwa 2026: HTTPS wymuszone = żądanie HTTP jest przekierowywane na HTTPS; HSTS = odpowiedź zawiera
Strict-Transport-Security; wersja ukryta = brak numeru wersji wServeriX-Powered-By; ekspozycja na CVE = ogłaszana wersja mieści się w zakresie podatnym opublikowanego CVE (górna granica).
Osiągalność — co dziesiątej nazwy z rankingu już nie ma
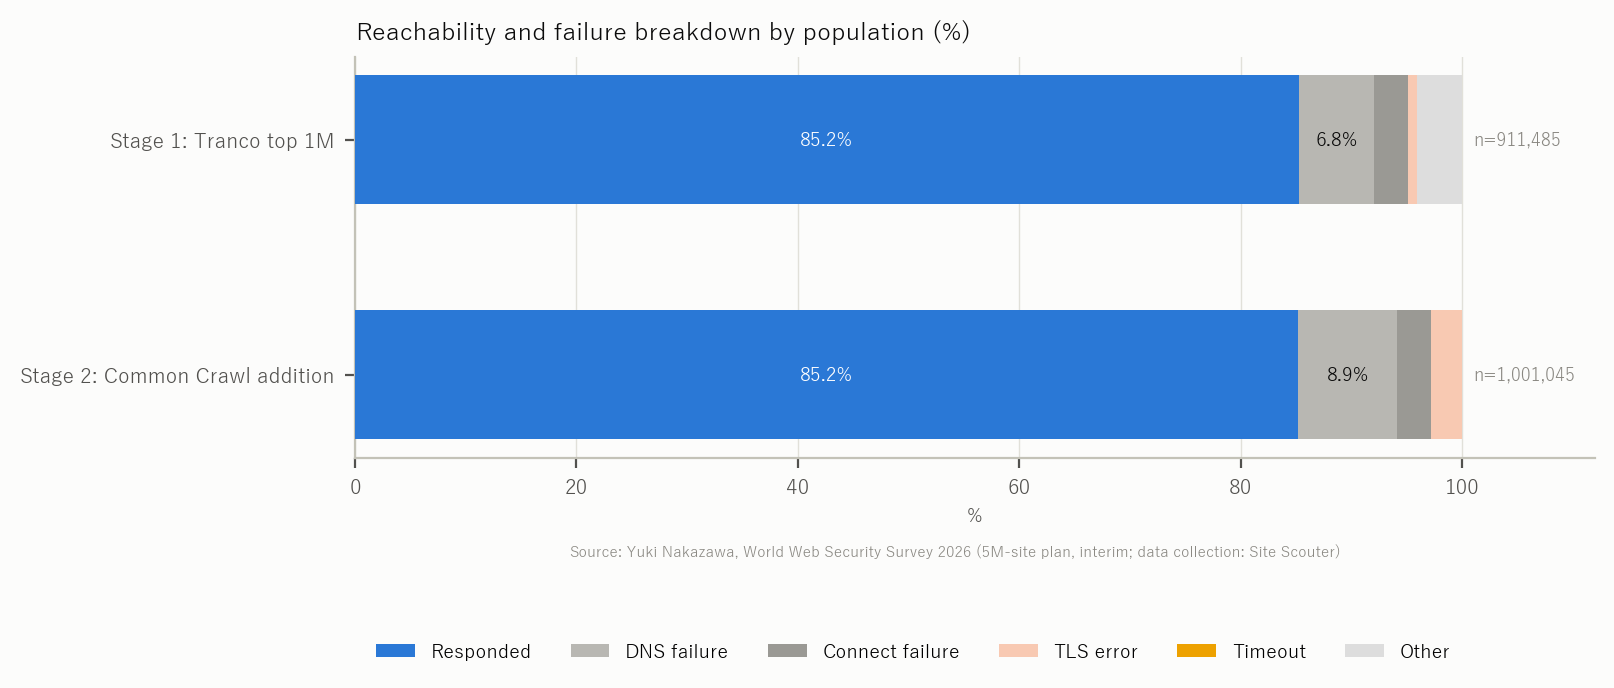
Spośród 1,001,045 domen z etapu 2 odpowiedź HTTP zwróciło 853,736 (85.3%). Błędy DNS stanowiły 8.9%, błędy połączenia 3.1%, a błędy TLS 2.8%. Etap 1 osiągnął 85.3% przy 6.8% błędów DNS (Rysunek 1).
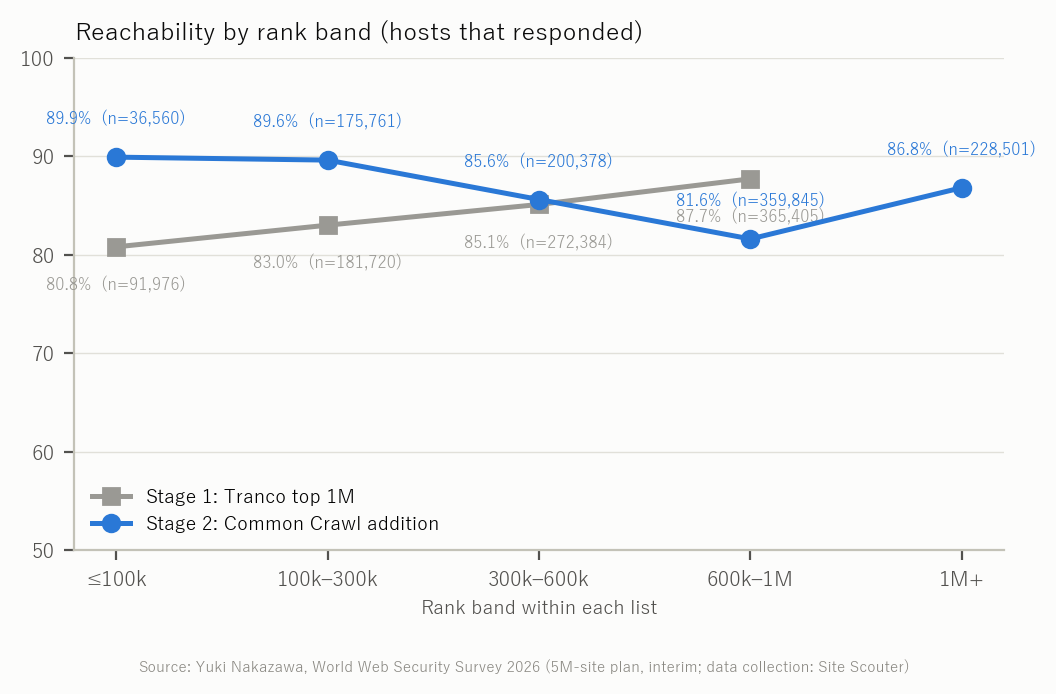
W podziale na przedziały pozycji Tranco osiąga mniej witryn w swoim top 100 tys. (80.8%) niż w przedziale 600 tys.–1 mln (87.7%): czołówka listy zawiera wiele domen dostarczania CDN i nazw hostów API, które nie są witrynami dla przeglądarek. Common Crawl osiąga blisko 90% aż do pozycji 300 tys. (89.9% w top 100 tys.), spada do 81.6% w przedziale 600 tys.–1 mln i wraca do 86.8% powyżej 1 mln (Rysunek 2). Dlaczego tylko przedział 600 tys.–1 mln wypada niżej, sprawdzimy w raporcie końcowym.
Adopcja zabezpieczeń — co się zmieniło, a co nie
Rysunek 3 pokazuje adopcję jako odsetek odpowiadających witryn.
| Zabezpieczenie | Etap 1 Tranco (n=777,491) | Etap 2 Common Crawl (n=853,736) | Różnica |
|---|---|---|---|
| HTTPS wymuszone | 96.1% | 95.4% | -0.7 |
| HSTS | 35.1% | 29.7% | -5.4 |
| HSTS (max-age ≥ 1 rok) | 23.1% | 22.1% | -1.0 |
| CSP | 25.9% | 16.0% | -9.9 |
| X-Frame-Options | 42.2% | 25.2% | -17.0 |
| X-Content-Type-Options | 42.1% | 31.7% | -10.4 |
| Referrer-Policy | 29.8% | 19.2% | -10.6 |
| Permissions-Policy | 14.5% | 11.1% | -3.4 |
| Wersja ukryta | 74.3% | 72.6% | -1.7 |
| WAF/CDN z przodu | 50.9% | 35.2% | -15.7 |
| Wynegocjowane TLS 1.3 | 85.5% | 86.6% | +1.1 |
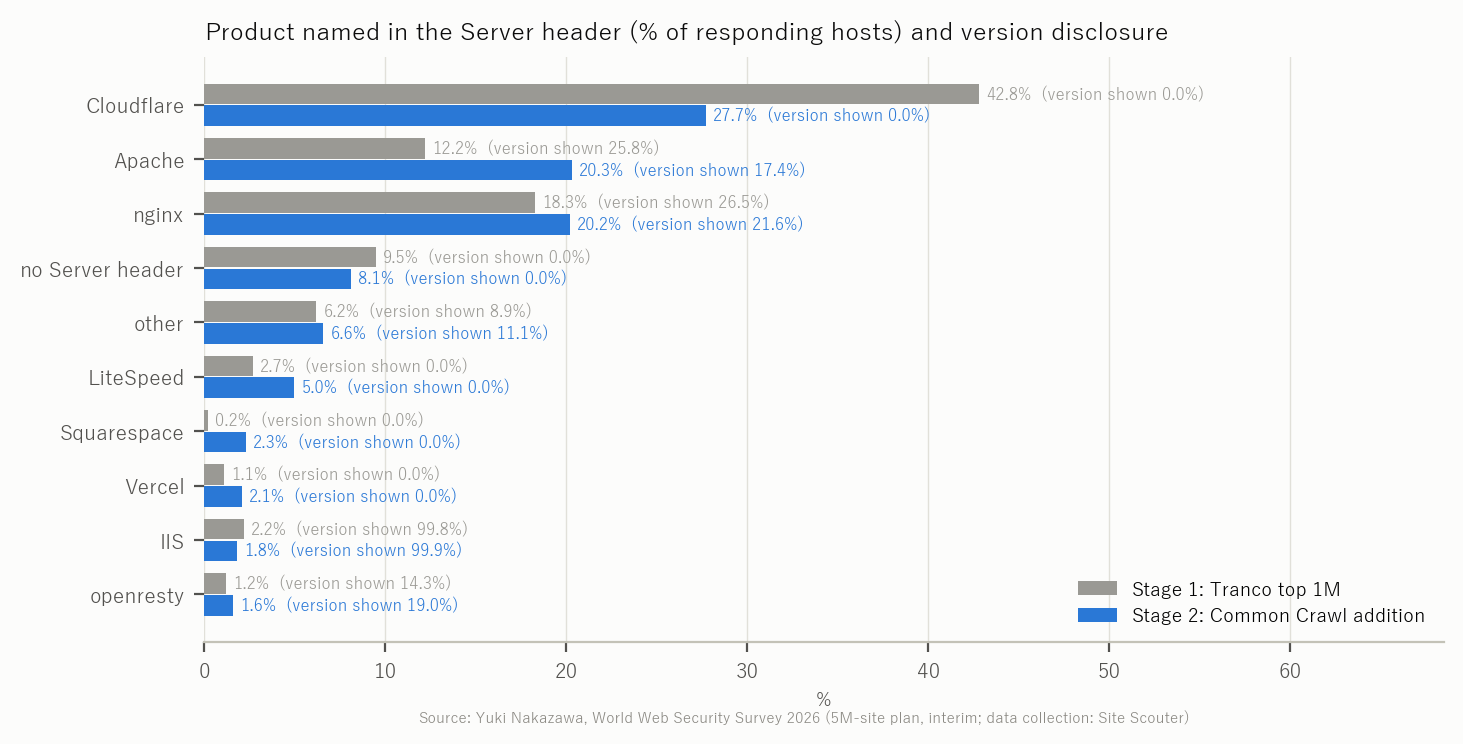
Wymuszanie HTTPS jest niemal identyczne w obu populacjach: HTTPS dotarło daleko poza czołówki rankingów. HSTS jest o 5.4 punktu niżej, ale większe różnice widać w zabezpieczeniach, które witryna musi skonfigurować świadomie: CSP (-9.9 punktu), X-Frame-Options (-17.0 punktu), Referrer-Policy (-10.6 punktu) oraz odsetek witryn za WAF/CDN (-15.7 punktu). Różnicę w WAF/CDN wyjaśnia to, że Cloudflare pojawia się w nagłówku Server u 42.8% witryn z etapu 1, ale tylko u 27.7% witryn z etapu 2. Warstwa frontowa, taka jak Cloudflare, dodaje niektóre nagłówki bez żadnego działania ze strony witryny, więc gdy spada udział takich warstw, spada wraz z nim adopcja nagłówków.
Wśród witryn ustawiających cookie (244,340 w etapie 2) atrybut Secure miało 65.5%, HttpOnly 62.0%, a jawne SameSite 49.9%. W porównaniu z etapem 1 (64.5% / 67.9% / 57.8%) Secure jest na podobnym poziomie, a HttpOnly i SameSite są o kilka punktów niżej.
Czy adopcja spada wraz z pozycją? Oba rankingi się różnią
W Tranco HSTS i CSP spadają wraz z pozycją: HSTS z 44.9% w top 100 tys. do 31.9% w przedziale 600 tys.–1 mln, CSP z 31.8% do 23.5%. To intuicyjny wzorzec: im bardziej witryna jest używana, tym większa szansa, że jest zabezpieczona.
W przedziałach rankingu Common Crawl ten wzorzec się nie pojawia. HSTS wynosi 34.4% w top 100 tys., 34.5% w przedziale 100 tys.–300 tys. i 33.5% w przedziale 300 tys.–600 tys. — płasko — po czym spada do 23.6% w przedziale 600 tys.–1 mln i wraca do 31.0% powyżej 1 mln. CSP ma ten sam kształt (Rysunek 4). Centralność harmoniczna mierzy, jak łatwo do domeny docierają linki z wielu stron, a to nie to samo co duża liczba użytkowników. Wysoko plasują się katalogi o gęstych wzajemnych linkach i starsze witryny z listami linków, tworząc populację odmienną od kolejności popularności.
To przesądza o tym, jak czytać przejście od 1 miliona do 5 milionów. Wyniki etapu 2 zbliżają się do średniej dla „całej sieci”, a „top N” trzeba traktować jako coś innego w Tranco i w Common Crawl.
TLS i certyfikaty
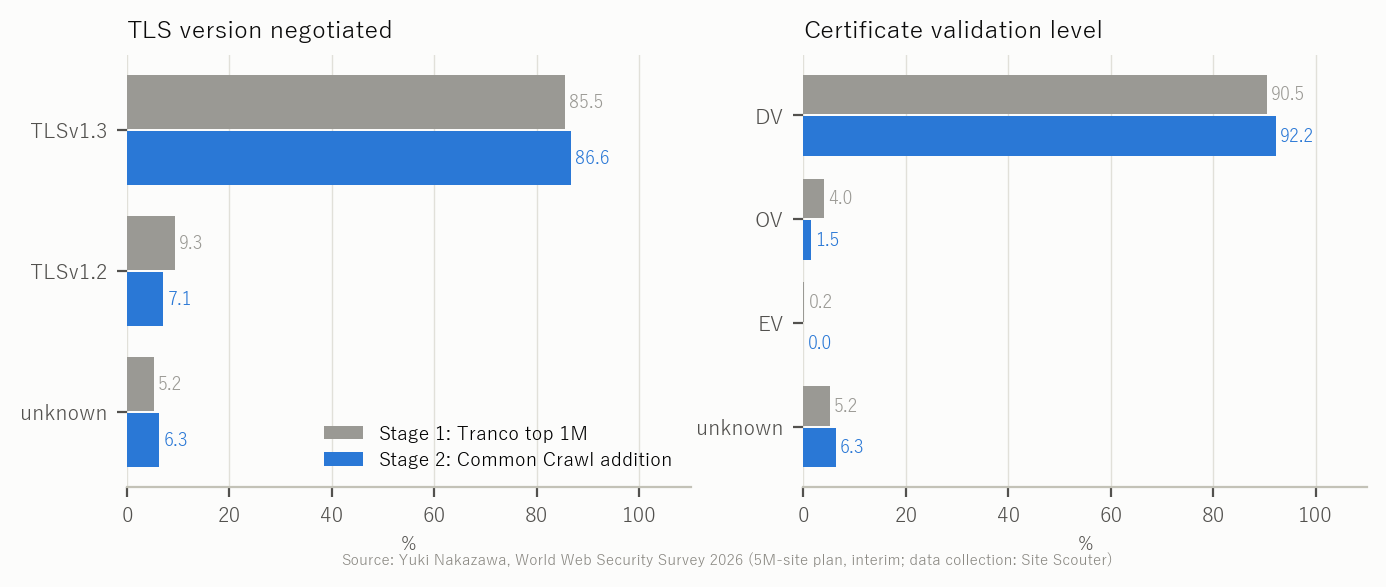
W etapie 2 TLS 1.3 wynegocjowano u 86.6% odpowiadających witryn, a TLS 1.2 u 7.1% (etap 1: 85.5% / 9.3%). Tą metodą witryna obsługująca tylko TLS 1.0/1.1 nie nawiązuje połączenia i nie da się jej odróżnić od innych błędów. Certyfikaty DV stanowiły 92.2%, a OV 1.5% (OV w etapie 1: 4.0%). Im szersza populacja, tym mniejszy udział OV/EV i tym większy odsetek witryn działających na darmowych certyfikatach DV (Rysunek 5).
Oprogramowanie serwerowe i ujawnianie wersji
W etapie 2 nagłówek Server wskazywał Cloudflare u 27.7%, nginx u 20.2%, Apache u 20.3% i LiteSpeed u 5.0% odpowiadających witryn. W porównaniu z etapem 1 Cloudflare spadł, a Apache i LiteSpeed wzrosły — to profil hostingu współdzielonego. Numer wersji podawało 21.6% witryn z nginx, 17.4% z Apache i 99.9% z IIS (IIS domyślnie ogłasza swoją wersję).
WordPress zidentyfikowano u 25.0% odpowiadających witryn z etapu 2 (etap 1: 13.4%): poszerzenie populacji wyraźnie zwiększa udział WordPressa. Shopify spadł z 3.8% w etapie 1 do 0.5%.
Wersje PHP i status wsparcia
9.8% odpowiadających witryn z etapu 2 (83,813) ogłasza wersję PHP w X-Powered-By lub podobnym nagłówku, więcej niż w etapie 1 (6.8%). Spośród ogłaszanych wersji 43.5% (36,498 witryn) to wersje po końcu wsparcia (PHP 8.1 lub starsze), mniej niż w etapie 1 (48.5%). 8,042 witryny nadal działają na PHP 5, a 20,006 na PHP 7. 11,483 ogłaszają 8.2 (tylko poprawki bezpieczeństwa do 31 grudnia 2026), a 35,830 ogłasza 8.3 lub nowsze (Rysunek 7).
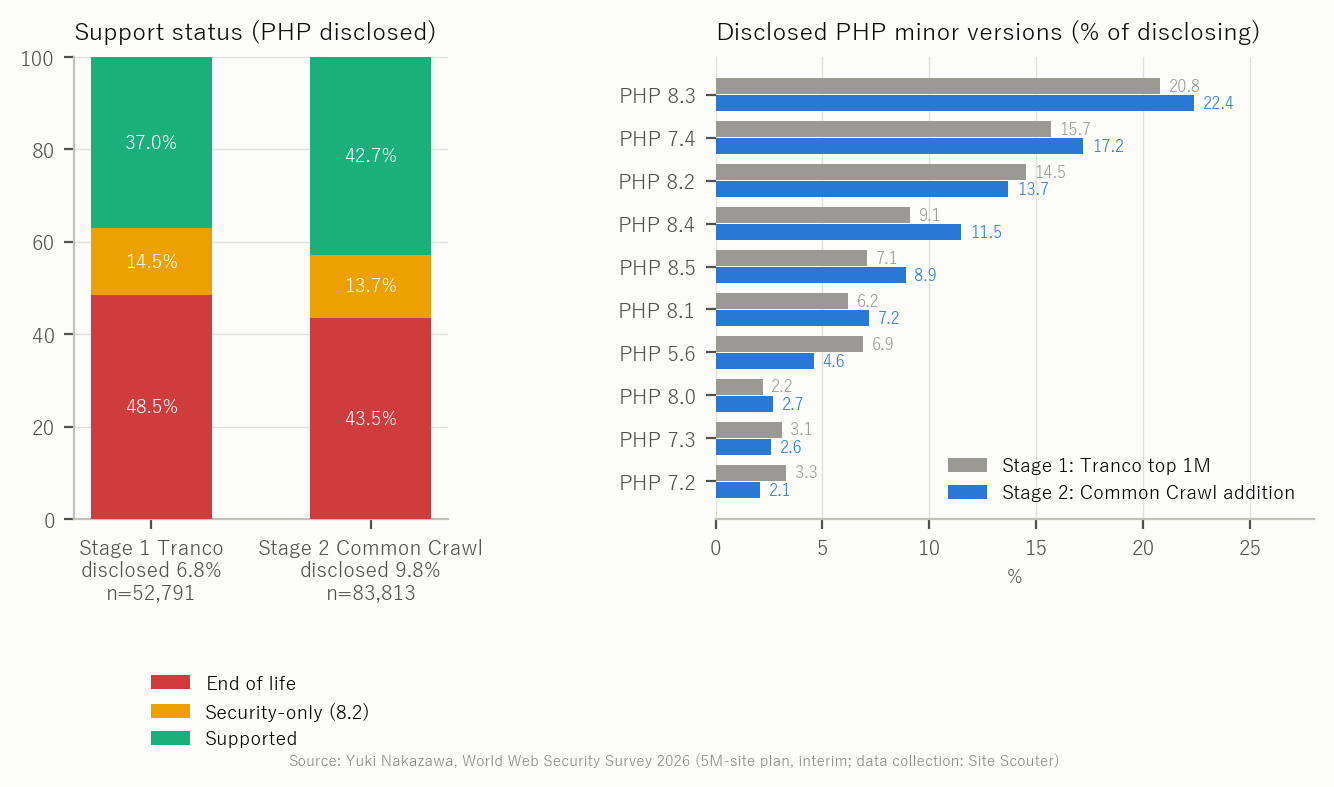
Ujawnianie wersji wzrosło, a udział wersji po końcu wsparcia spadł. Wydaje się, że przyczyniają się do tego zarówno upowszechnienie przełączania wersji PHP na hostingu współdzielonym, jak i liczba środowisk, które domyślnie nie ukrywają wersji. Ogłaszanie wersji nie jest samo w sobie podatnością, ale ogłaszanie wersji po końcu wsparcia podpowiada atakującym, gdzie szukać.
Ekspozycja na CVE (górna granica)
10.5% odpowiadających witryn z etapu 2 (89,793) ogłasza wersję mieszczącą się w zakresie podatnym opublikowanego CVE. 3.9% obejmuje CVE klasy zdalnego wykonania kodu, a 8.2% CVE o poziomie CRITICAL. Etap 1 miał 10.6% / 3.3% / 7.4%: poziom nie zmienił się mimo szerszej populacji (Rysunek 8).
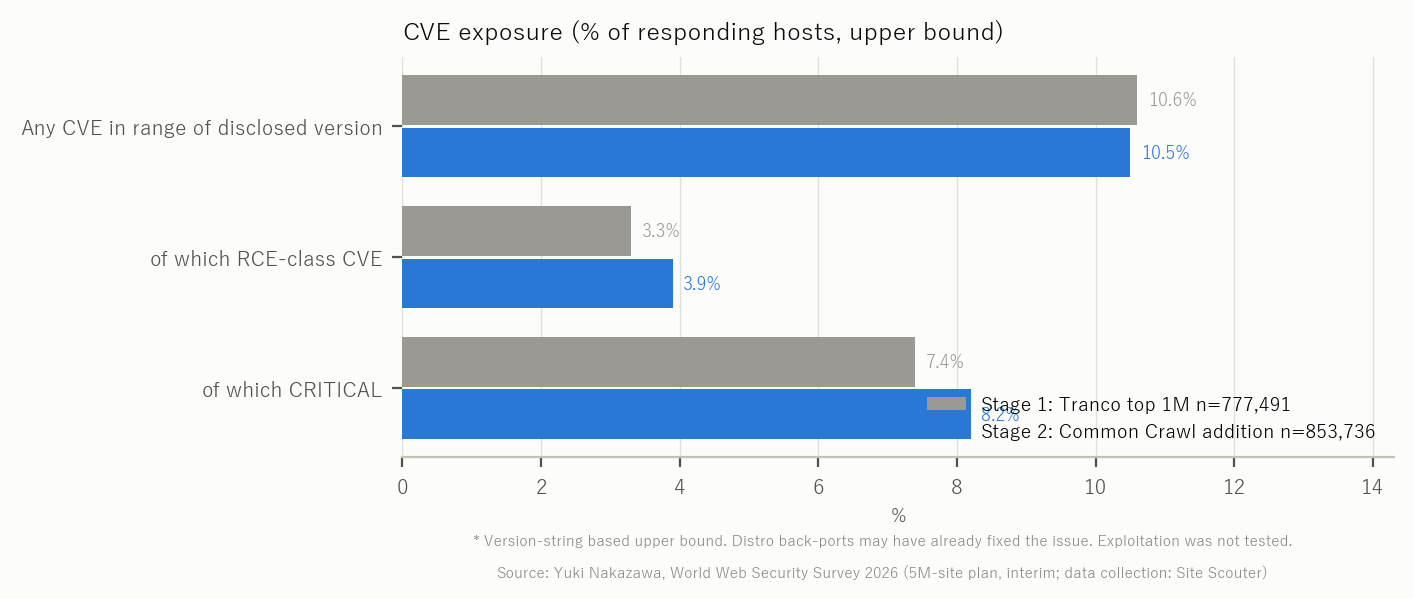
W podziale na oprogramowanie w zakresie opublikowanego CVE mieściło się 51.4% witryn ogłaszających wersję PHP, 86.9% ogłaszających Apache i 58.5% ogłaszających nginx. To górne granice oparte na ciągu wersji; dystrybucje takie jak Debian i RHEL przenoszą poprawki wstecz bez zmiany numeru wersji, czego nie da się uwzględnić. Wykorzystania podatności nie testowano. Najczęstsze dopasowanie klasy RCE, CVE-2024-3566, dotyczy głównie PHP-CGI w systemie Windows i zwykle nie ma zastosowania do linuksowego hostingu współdzielonego.
Wynik bazowy
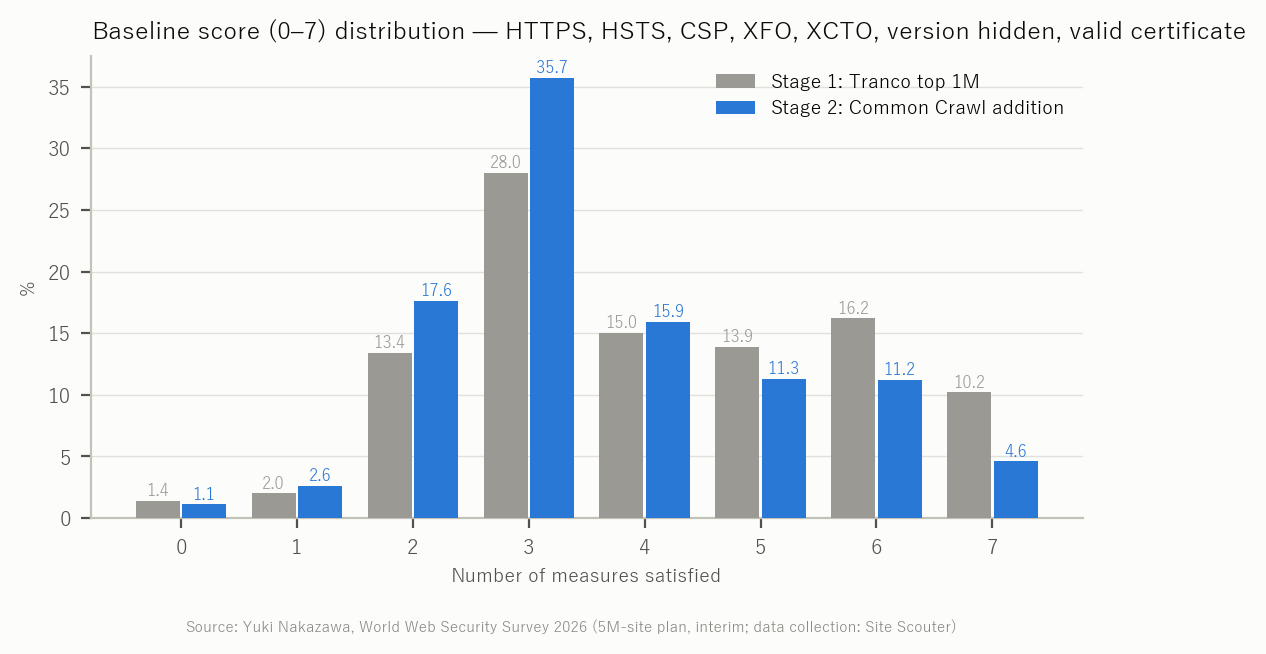
Siedem elementów — HTTPS wymuszone, HSTS, CSP, X-Frame-Options, X-Content-Type-Options, wersja ukryta i ważny certyfikat — daje wynik w skali 0–7. Średnia w etapie 2 wynosi 3.64 (etap 1: 4.10). Etap 2 skupia się na 3 punktach (35.7%), a pełne 7 spadło do 4.6% (etap 1: 10.2%) (Rysunek 9). Najczęstszy profil to „HTTPS, certyfikat i ukrycie wersji zrobione; nagłówków nikt nie ruszał”.
Według TLD
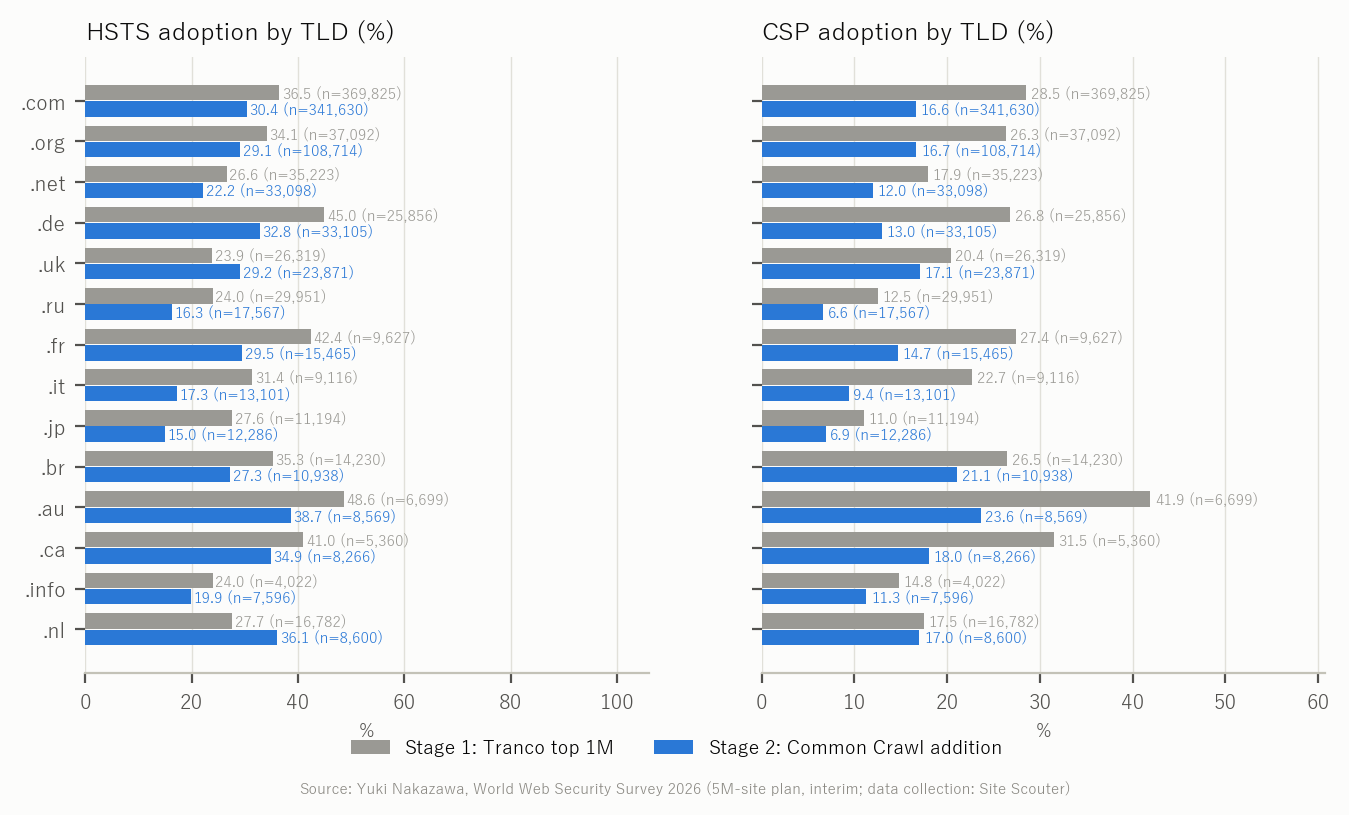
Rysunek 10 porównuje adopcję HSTS i CSP dla TLD najczęstszych w populacji Common Crawl z tymi samymi TLD w etapie 1. .jp ma HSTS 15.0% i CSP 6.9%, mniej niż w etapie 1 (27.6% / 11.0%), i jest najniżej wśród głównych TLD. .de spadło z 45.0% do 32.8% HSTS — duża różnica między czołowymi witrynami a resztą. Nowsze gTLD, takie jak .io i .app, mają wysoką adopcję HSTS w obu etapach.
Postęp i dalsze kroki
Etap 2 rozpoczął się 2026-10-27 21:24, a w chwili zamknięcia danych do tego raportu (2026-10-28 03:46) zaobserwowano 1,001,045 domen. Obserwacja pozostałych 2,948,955 trwa, a po jej zakończeniu ukaże się raport końcowy z 5 milionów witryn. Raport końcowy doda podział na kraje (ccTLD), kombinacje wersji WordPressa i PHP oraz podział CVE według oprogramowania. Jeśli wniosek do ICANN CZDS zostanie zatwierdzony, populacja z plików stref zostanie potraktowana jako osobny etap 3.
Ograniczenia i zastrzeżenia
- Populacja etapu 2 odpowiada pozycjom według centralności harmonicznej Common Crawl, a nie popularności. Nie należy czytać „top N” tak jak w Tranco.
- Osiągalność mierzono z punktów obserwacyjnych (łącza krajowe); witryny, które nie odpowiedziały z powodu ograniczeń geograficznych lub ochrony przed botami, liczone są jako błędy.
- W trakcie etapu 1 zmieniono implementację skanera, więc część etykiet błędów się różni. Definicje osiągalności i adopcji są takie same.
- Ekspozycja na CVE to górna granica oparta na ciągach wersji i nie uwzględnia poprawek przeniesionych wstecz. Wykorzystania podatności nie testowano.
- To liczenie cząstkowe; wartości będą się zmieniać w miarę obserwacji reszty etapu 2. Pierwszeństwo mają wartości z raportu końcowego.
- W tym raporcie nie wskazano z nazwy żadnej pojedynczej witryny.
Sprawdź, co ogłasza Twój serwer: TLS, HSTS, nagłówki i wersje, tą samą nieinwazyjną metodą co w tym badaniu. Bez rejestracji.
Użyj: Informacje o serwerzeFAQ
Czy to jest atak?
Nie. Każda witryna otrzymała taki sam dostęp, jak przy jednokrotnym otwarciu w przeglądarce, a wykorzystano wyłącznie publiczne odpowiedzi HTTP i dane DNS. Nie przeprowadzano skanowania portów ani sondowania podatności.
Dlaczego Common Crawl?
Tranco kończy się na 1 milionie. Dotarcie do 5 milionów wymaga dużej, publicznej i odtwarzalnej listy. Ranking domen Common Crawl nie wymaga składania wniosku, każdy może pobrać ten sam plik, a obejmuje tylko nazwy, do których crawl faktycznie dotarł — dzięki temu jest bliższy „publicznym witrynom” niż plik strefy.
Czy obie populacje można zsumować w „średnią światową”?
Mają różny charakter, dlatego ten raport trzyma je osobno. Raport końcowy poda zastosowane wagi i przedstawi także wartości łączne.
Czy mogę w ten sam sposób sprawdzić własną witrynę?
Tak. Wpisz adres URL w sprawdzaniu informacji o serwerze w Site Scouter, aby zobaczyć TLS, HSTS, nagłówki i ujawnianie wersji tą samą nieinwazyjną metodą co w tym badaniu.
Czy dane były modyfikowane?
Wyniki są przechowywane w tabeli tylko do dopisywania, a skrypty agregujące i pliki CSV zachowano w formie pozwalającej na ponowne przeliczenie.
Źródła
Ostatnio sprawdzono: 2026-10-28. Specyfikacje i zasady mogą się zmieniać; przed podjęciem działań sprawdź źródła pierwotne.
- Common Crawl: Web Graphs (domain ranking)
- Tranco: A Research-Oriented Top Sites Ranking
- MDN: Strict-Transport-Security
- MDN: Content-Security-Policy
- PHP: Supported Versions (php.net)
- NVD - National Vulnerability Database (NIST)
Yuki Nakazawa (blog osobisty nkzw.jp)
Kontakt: Oficjalna strona / YouTube / Instagram / LinkedIn / X / Telegram