
世界500万サイトのセキュリティ実態調査・途中報告|Common Crawl から100万件を追加して何が変わったか
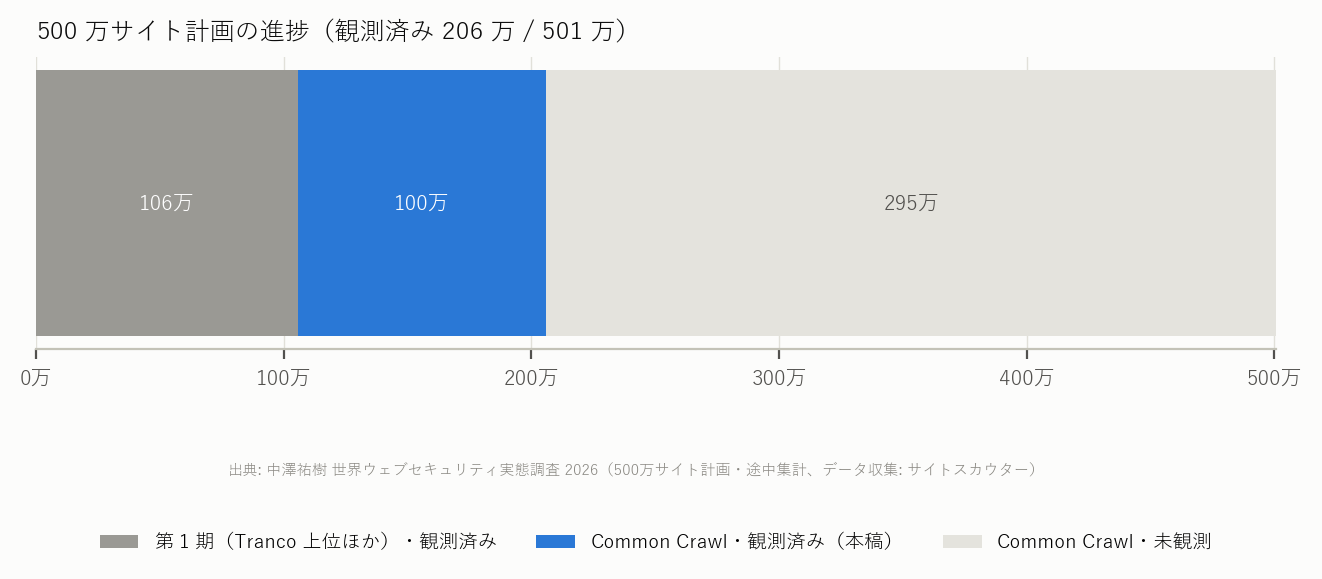
- 世界のウェブサイト 500 万件を同じ方法で観測する計画の途中報告。第 1 期(Tranco 上位 100 万ほか 1,057,185 件)に続き、第 2 期として Common Crawl のドメインランク上位から未観測の 1,001,045 件を観測した。観測済みは合計 2,058,230 件、残り 2,948,955 件を観測中。本稿の比較は、第 1 期のうち Tranco 由来の 911,485 件と第 2 期の 1,001,045 件で行う。
- 第 2 期の到達率(DNS が引けて HTTP 応答があった割合)は 85.3%(第 1 期 85.3%)。DNS 未解決は 8.9% で、ランキング上の名前の約 1 割はすでに消えている。
- HTTPS 強制(95.4%)は第 1 期とほぼ同じで、HSTS(29.7%)は 5.4 ポイント低い。CSP は 16.0%(-9.9 ポイント)、X-Frame-Options は 25.2%(-17.0 ポイント)、WAF/CDN を前段に置くサイトは 35.2%(-15.7 ポイント)と、「設定が要る対策」ほど母集団を広げると下がる。
- Tranco では順位が下がるほど HSTS・CSP の実施率が下がる(上位 10 万で HSTS 44.9% → 60〜100 万位で 31.9%)が、Common Crawl の順位帯では上位 60 万位まで 34% 前後で平坦なうえ、60〜100 万位で 23.6% に落ちて 100 万位以降は 31.0% に戻るなど、順位と実施率の関係が単調でない。2 つのランキングは「上位」の意味が違う。
- PHP の版を名乗るサイトは第 2 期で 9.8%(第 1 期 6.8%)。そのうちサポート終了版は 43.5%(第 1 期 48.5%)。公開 CVE の範囲内の版を名乗るサイトは応答サイトの 10.5%(上限値)で、第 1 期の 10.6% とほぼ同じ水準だった。
- 本稿は途中報告であり、第 2 期の残り約 294.9 万件と、申請中の ICANN ゾーンファイルの扱いは最終報告で示す。
この記事は 筆者ブログ nkzw.jp 版 にも掲載しています。
この調査と途中報告の位置づけ
本調査は、世界のウェブサイト 500 万件について、HTTPS・HSTS・セキュリティヘッダー・TLS・証明書・サーバー製品の版露出・PHP のサポート状況を、同じ方法・同じ時期に観測するものである。先行する「セキュリティ露出統計調査 2026」(10 リージョン 26 万サイト)を世界規模に広げる位置づけで、母集団は 2 段階で組んでいる。
- 第 1 期: Tranco 上位 100 万(911,485 件、139 か国+gTLD)。観測は 2026-10-22〜2026-10-28。第 1 期には先行調査から引き継いだ 145,700 件(検索履歴・Majestic 由来の日本のサイトなど)も含まれるが、母集団の性質が違うため本稿の比較からは外す。
- 第 2 期: Common Crawl のドメインランクから、第 1 期に含まれない登録ドメインを上位順に 395 万件。本稿はそのうち先頭 1,001,045 件(順位 398〜1,256,831 位)を観測した時点の集計である。
ICANN の CZDS(ゾーンファイル)も申請中だが、本稿の時点では承認が届いていない。ゾーンファイルは「登録されているが公開サイトでない名前」を多く含むため、承認されても母集団としては Common Crawl と分けて扱う。
調べ方
観測は、各サイトに対して DNS 照会、TLS ハンドシェイク 1 回、HTTP GET 1 回を行うだけで、ブラウザでそのサイトを 1 回開くのと同じである。ポートスキャン、脆弱性の探索、認証の試行、攻撃コードの送信は行っていない。観測元は国内の複数回線に分散したワーカーで、1 台の集約サーバーが待ち行列を配り、結果を追記専用のテーブルに集める。
- 母集団の重複排除: 同じホストを複数回観測した場合は、DNS 失敗以外の最新 1 行を採り、無ければ最新 1 行を採る。
- Common Crawl のランク:
cc-main-2026-jul-aug-sepのドメインレベル・ウェブグラフのハーモニック中心性順位を使った。Tranco が複数の人気ランキングを合成した「人気順」であるのに対し、Common Crawl の順位は「クロールで到達したリンクグラフ上の中心性」で、人気とは一致しない。本稿で 2 つの母集団を比べるときは、この違いを前提にしている。 - 第 1 期の観測系: 第 1 期は観測の途中でワーカー実装を PHP 版から Python 版に切り替えたため、失敗の分類名が一部異なる(
PRIVATE_OR_INVALID_IP、HTTP_FAILEDは PHP 版の分類)。到達率・対策実施率の定義は両者で同じである。 - 指標の定義は「セキュリティ露出統計調査 2026」と同じ。HTTPS 強制=HTTP で開いたときに HTTPS へ転送される、HSTS=応答に
Strict-Transport-Securityがある、版の非表示=ServerとX-Powered-Byにバージョン番号が無い、CVE 露出=ヘッダーに書かれた版が公開 CVE の影響範囲に入る(上限値)。
到達率 ― ランキングの名前の 1 割は消えている
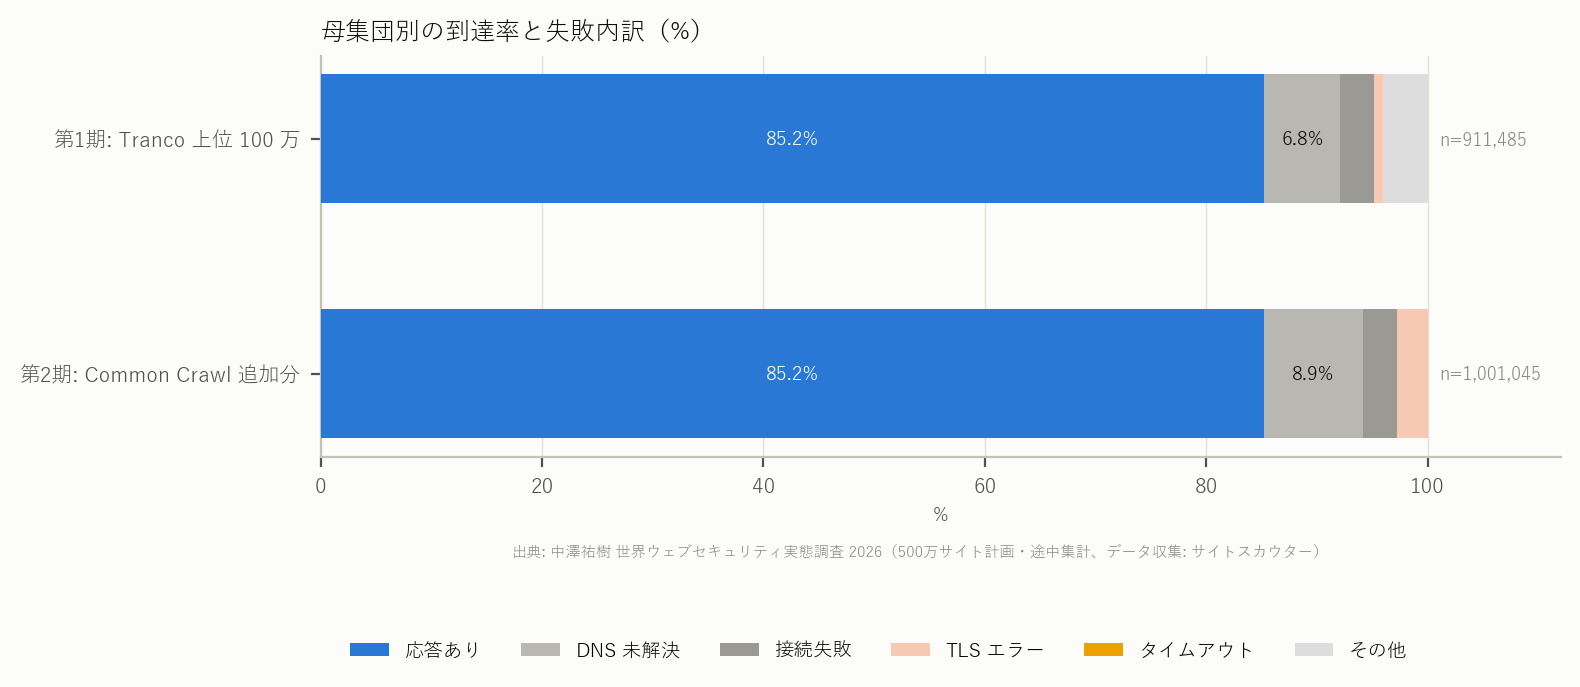
第 2 期 1,001,045 件のうち、HTTP 応答が得られたのは 853,736 件(85.3%)。DNS 未解決が 8.9%、接続失敗が 3.1%、TLS エラーが 2.8% だった。第 1 期は到達 85.3%、DNS 未解決 6.8%(図 1)。
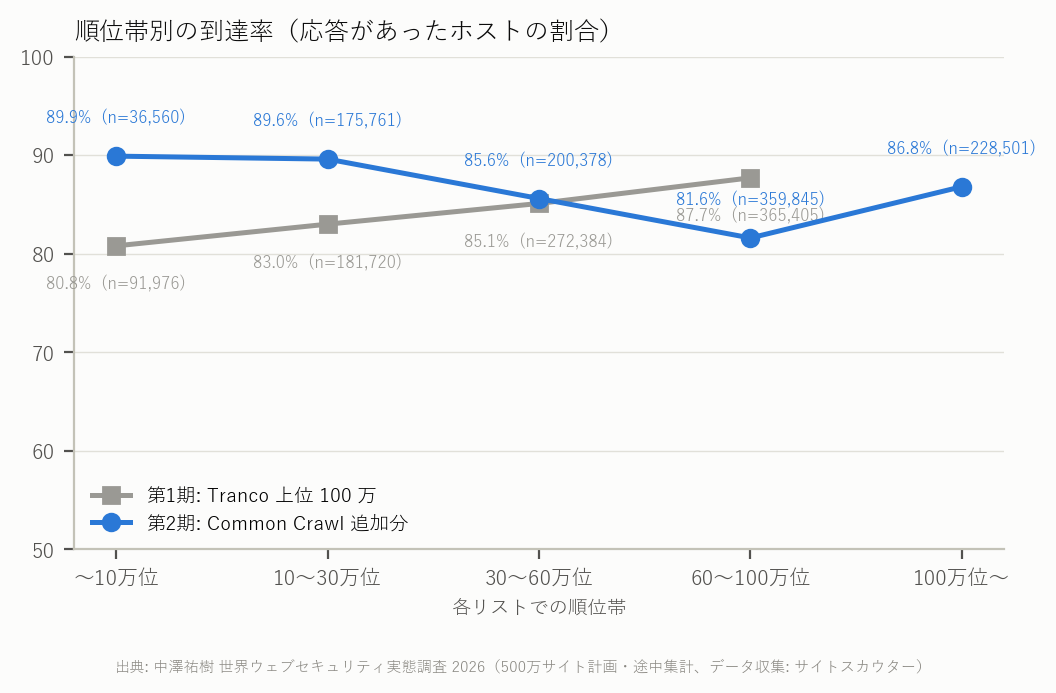
順位帯で見ると、Tranco は上位 10 万(80.8%)より 60〜100 万位(87.7%)のほうが到達率が高い。上位には CDN の配信用ドメインや API 用のホスト名など「ブラウザで開くサイトではない名前」が多く、正常な応答にならないためである。Common Crawl 側は上位 30 万位までは到達率が 90% 近く(上位 10 万で 89.9%)、60〜100 万位で 81.6% まで下がり、100 万位以降は 86.8% に戻る(図 2)。60〜100 万位の帯だけ低い理由は、最終報告で確認する。
対策の実施率 ― 何が変わり、何が変わらないか
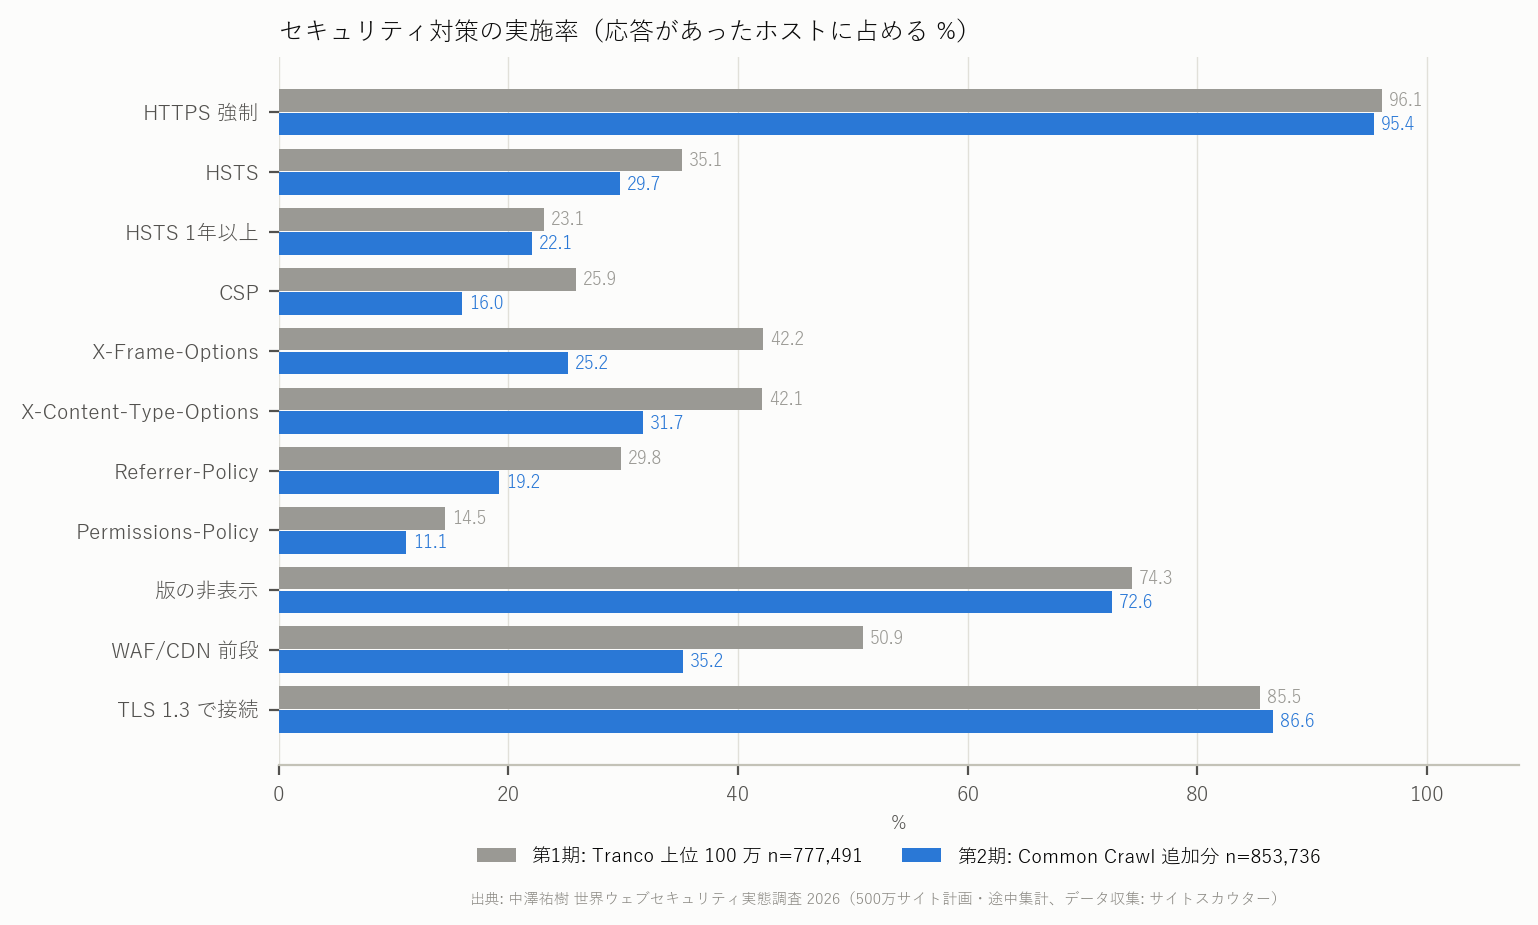
応答があったサイトに占める実施率を図 3 に示す。
| 対策 | 第 1 期 Tranco(n=777,491) | 第 2 期 Common Crawl(n=853,736) | 差 |
|---|---|---|---|
| HTTPS 強制 | 96.1% | 95.4% | -0.7 |
| HSTS | 35.1% | 29.7% | -5.4 |
| HSTS(max-age 1 年以上) | 23.1% | 22.1% | -1.0 |
| CSP | 25.9% | 16.0% | -9.9 |
| X-Frame-Options | 42.2% | 25.2% | -17.0 |
| X-Content-Type-Options | 42.1% | 31.7% | -10.4 |
| Referrer-Policy | 29.8% | 19.2% | -10.6 |
| Permissions-Policy | 14.5% | 11.1% | -3.4 |
| 版の非表示 | 74.3% | 72.6% | -1.7 |
| WAF/CDN が前段 | 50.9% | 35.2% | -15.7 |
| TLS 1.3 で接続 | 85.5% | 86.6% | +1.1 |
HTTPS 強制は 2 つの母集団でほぼ同じで、HTTPS 化はランキングの外側まで行き渡っている。HSTS は 5.4 ポイント低いが、より大きな差が出たのは、サイト側で意図して設定する必要がある対策である。CSP(-9.9 ポイント)、X-Frame-Options(-17.0 ポイント)、Referrer-Policy(-10.6 ポイント)、そして WAF/CDN を前段に置く割合(-15.7 ポイント)が下がった。WAF/CDN の差は、Cloudflare を Server ヘッダーに名乗るサイトが第 1 期の 42.8% から第 2 期の 27.7% に減ったことで説明がつく。Cloudflare などの前段は、サイト側が何もしなくても一部のヘッダーを付けるため、前段が減るとヘッダーの実施率も連れて下がる。
Cookie を発行していたサイト(第 2 期 244,340 件)では、Secure 65.5%、HttpOnly 62.0%、SameSite 指定 49.9% で、第 1 期(64.5% / 67.9% / 57.8%)と比べ、Secure はほぼ同じで、HttpOnly と SameSite は数ポイント低い。
順位が下がると対策も下がるか ― 2 つのランキングの違い
Tranco では順位帯が下がるほど HSTS・CSP が下がる。HSTS は上位 10 万の 44.9% から 60〜100 万位の 31.9% へ、CSP は 31.8% から 23.5% へ下がる。これは「よく使われるサイトほど対策が進んでいる」という素直な傾向である。
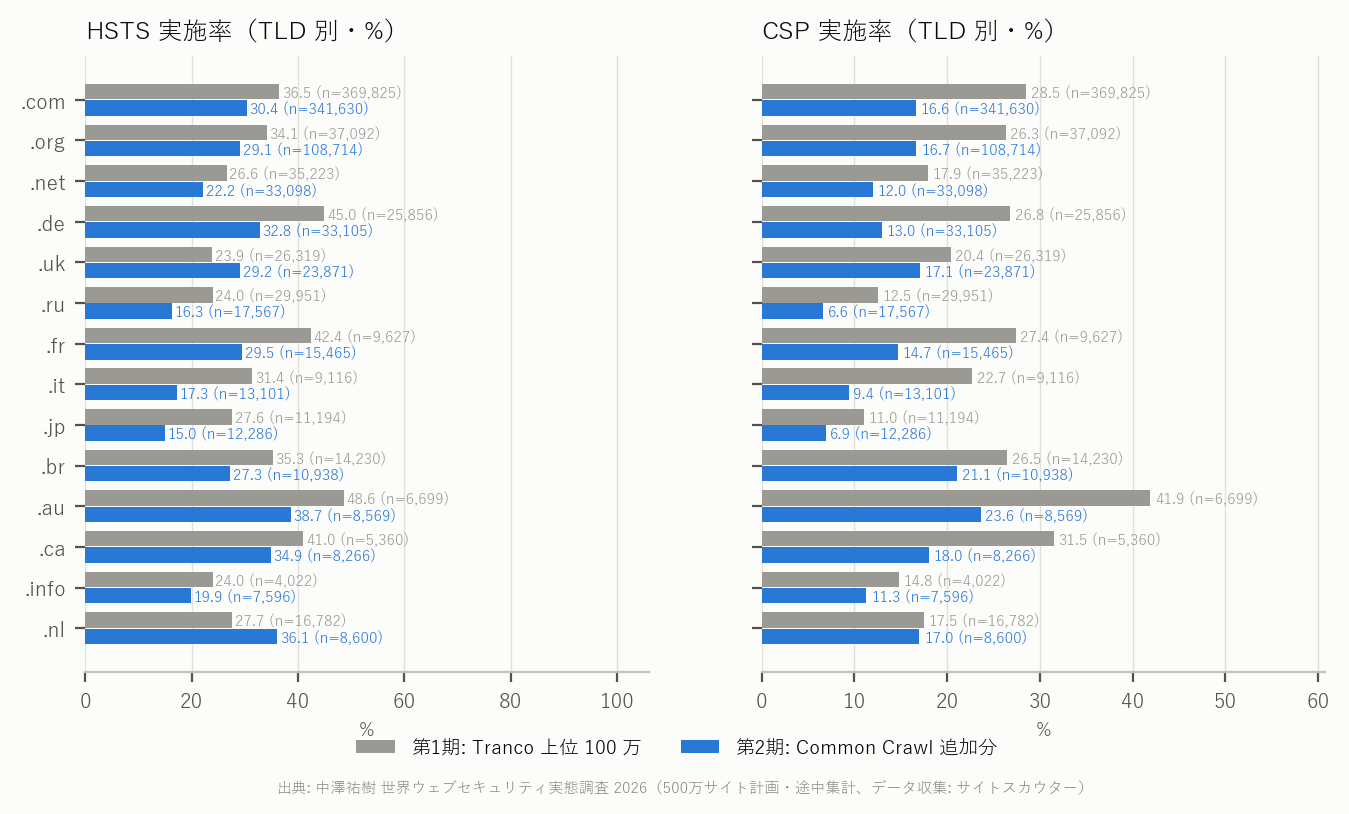
Common Crawl の順位帯では、この傾向が見えない。HSTS は上位 10 万で 34.4%、10〜30 万位で 34.5%、30〜60 万位で 33.5% と平坦で、60〜100 万位で 23.6% に落ちた後、100 万位以降は 31.0% に戻る。CSP も同様の形である(図 4)。Common Crawl のハーモニック中心性は「多くのページからリンクで到達しやすい」ことを測る指標で、利用者が多いことと同じではない。相互リンクの多いディレクトリ型サイトや、リンク集を持つ古いサイト群が上位に入りやすく、人気順とは別の集団になっている。
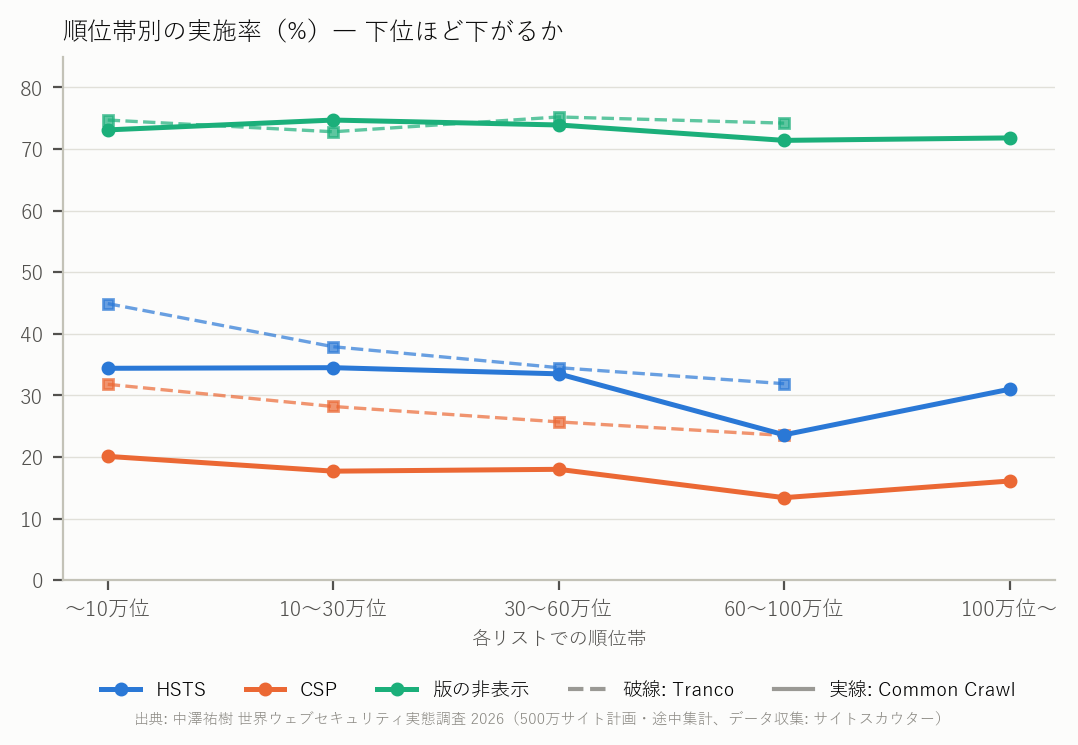
この結果は、母集団を 100 万から 500 万に広げるときの読み方を決める。第 2 期以降の数値は「ウェブ全体の平均」に近づく一方で、「上位 N 位」という切り口は Tranco と Common Crawl で別物として扱う必要がある。
TLS と証明書
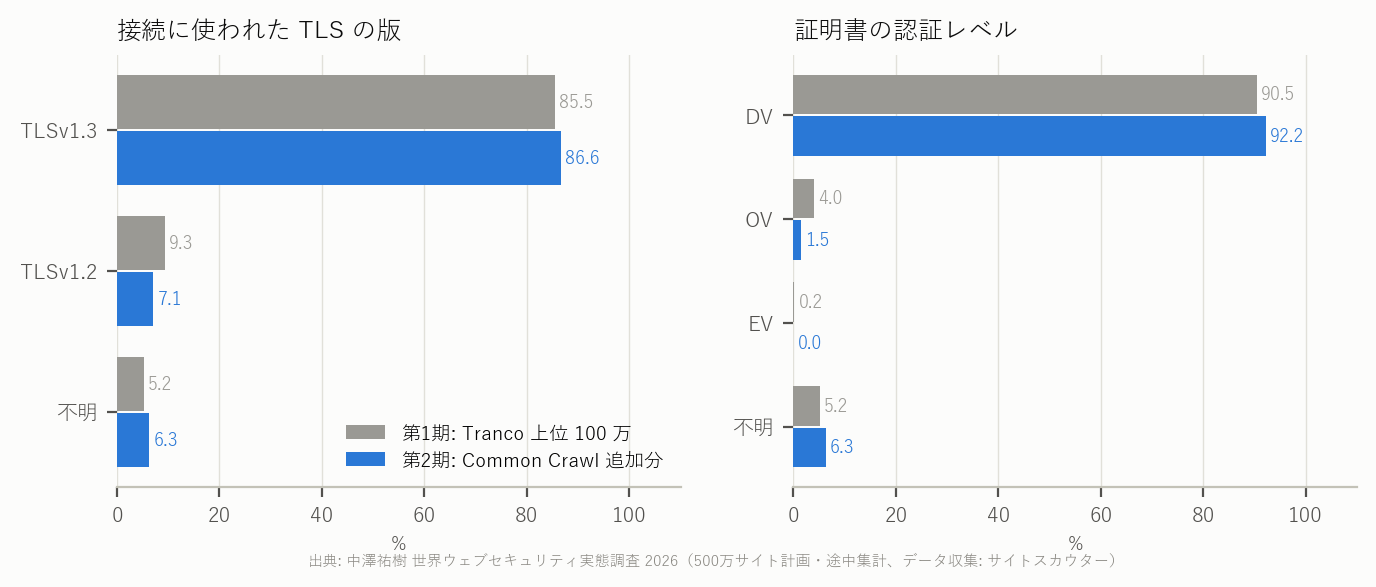
接続に使われた TLS の版は、第 2 期で TLS 1.3 が 86.6%、TLS 1.2 が 7.1%(第 1 期 85.5% / 9.3%)。本調査の方法では TLS 1.0/1.1 しか話せないサイトは接続に失敗し、他の失敗と区別できない。証明書は DV が 92.2% で、OV は 1.5%(第 1 期 4.0%)。母集団を広げるほど OV・EV の割合は下がり、無料の DV 証明書で運用されるサイトの比重が増す(図 5)。
サーバー製品と版の露出
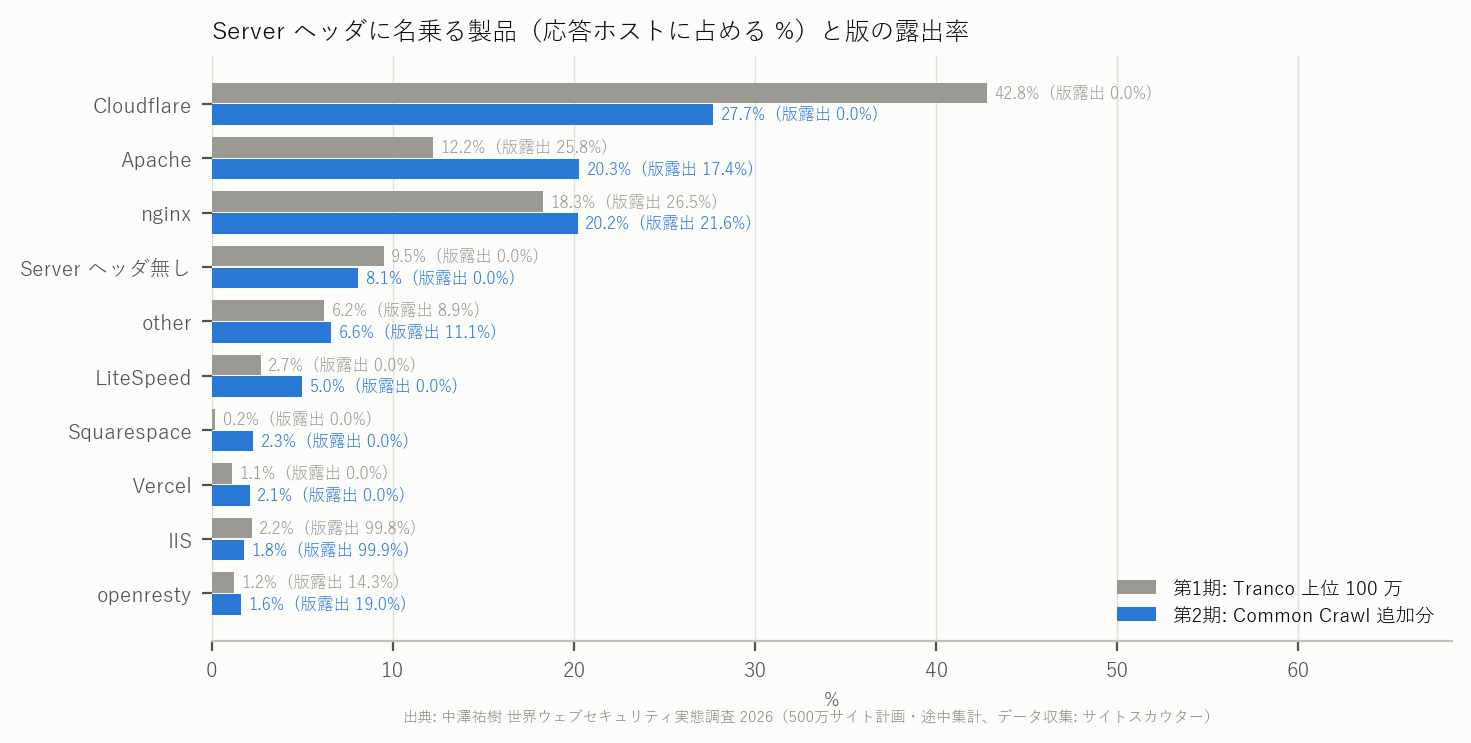
Server ヘッダーに名乗る製品は、第 2 期では Cloudflare 27.7%、nginx 20.2%、Apache 20.3%、LiteSpeed 5.0%。第 1 期と比べると Cloudflare が減り、Apache と LiteSpeed が増えた。共用レンタルサーバーで多い構成である。版番号まで名乗る割合は nginx で 21.6%、Apache で 17.4%、IIS で 99.9%(IIS は既定で版を名乗る)。
CMS では、WordPress と判定できたサイトが応答サイトの 25.0%(第 1 期 13.4%)。母集団を広げると WordPress の比重が大きく上がる。Shopify は第 1 期の 3.8% から第 2 期の 0.5% に下がった。
PHP の版とサポート状況
PHP の版を X-Powered-By などで名乗るサイトは、第 2 期で応答サイトの 9.8%(83,813 件)。第 1 期の 6.8% より多い。名乗った版のうち、サポート終了版(PHP 8.1 以前)は 43.5%(36,498 件)で、第 1 期の 48.5% より低い。PHP 5 系は 8,042 件、7 系は 20,006 件残っている。セキュリティ修正のみの 8.2(2026 年 12 月 31 日まで)は 11,483 件、サポート中の 8.3 以降は 35,830 件だった(図 7)。
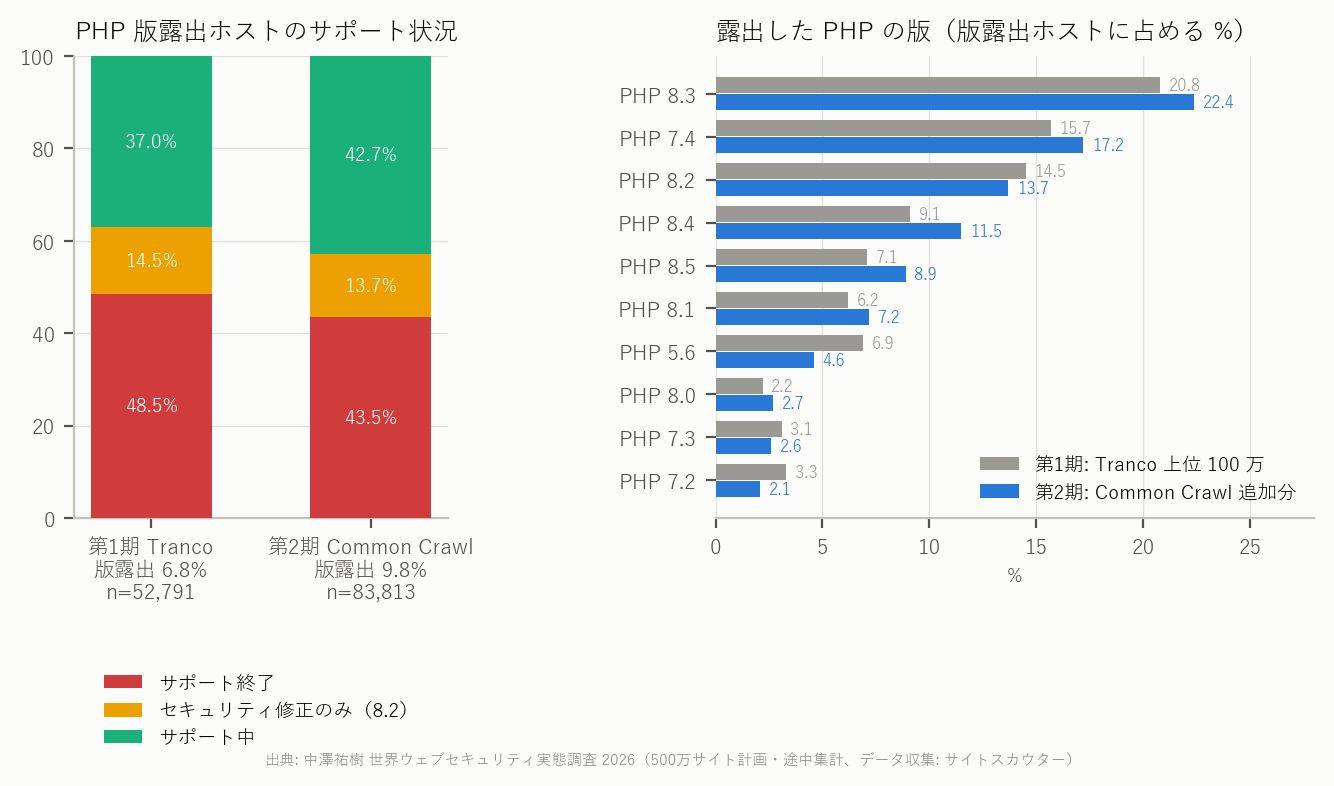
版を名乗る割合が増えたのに、サポート終了版の割合は下がった。レンタルサーバーで PHP の切替が進み、標準設定で版を隠さない環境が多いことの両方が効いていると考えられる。版を名乗ること自体は直接の脆弱性ではないが、サポート終了版を名乗ることは攻撃者に対象を教える。
CVE 露出(上限値)
ヘッダーに書かれた版が公開 CVE の影響範囲に入るサイトは、第 2 期で応答サイトの 10.5%(89,793 件)。うち RCE(リモートコード実行)系の CVE を含むのは 3.9%、CRITICAL を含むのは 8.2%。第 1 期は 10.6% / 3.3% / 7.4% で、母集団を広げても水準は変わらなかった(図 8)。
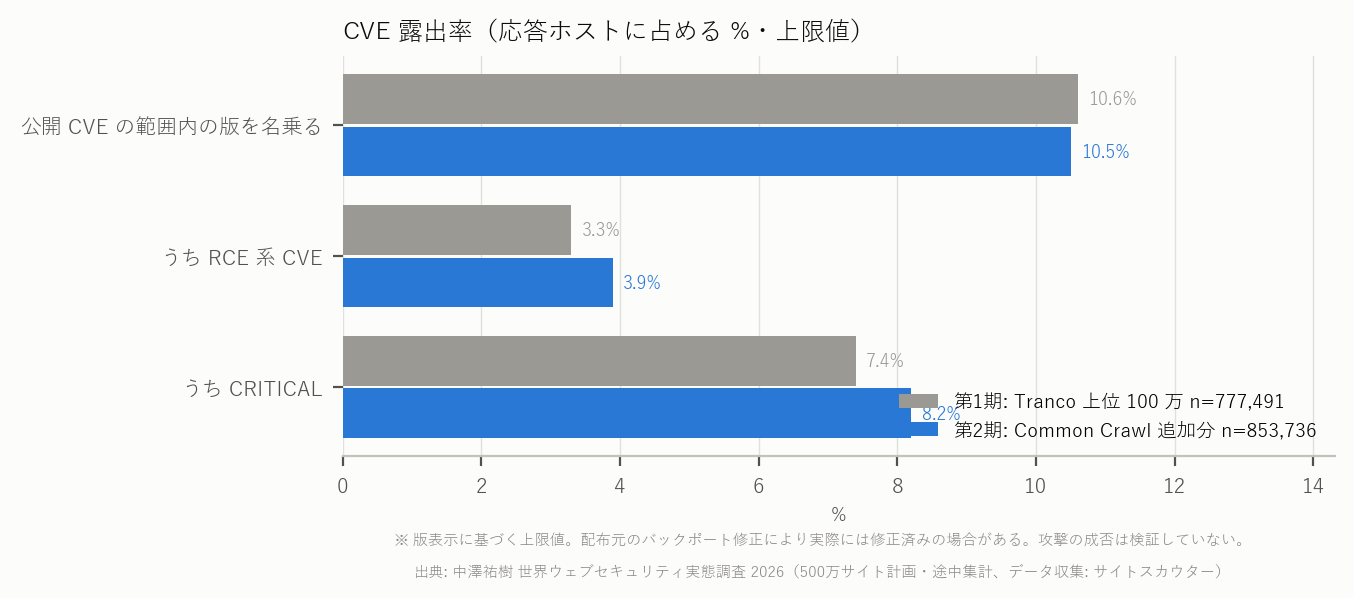
製品別では、PHP の版を名乗るサイトの 51.4%、Apache の版を名乗るサイトの 86.9%、nginx の版を名乗るサイトの 58.5% が、公開 CVE の範囲内の版だった。これらは版表記に基づく上限値で、Debian や RHEL 系のように版番号を変えずに修正を適用(バックポート)している場合を反映できない。攻撃の成否は検証していない。RCE 系で最多の CVE-2024-3566 は Windows 上の PHP-CGI に限る事例が多く、Linux の共用サーバーでは該当しないことが多い。
基本対策スコア
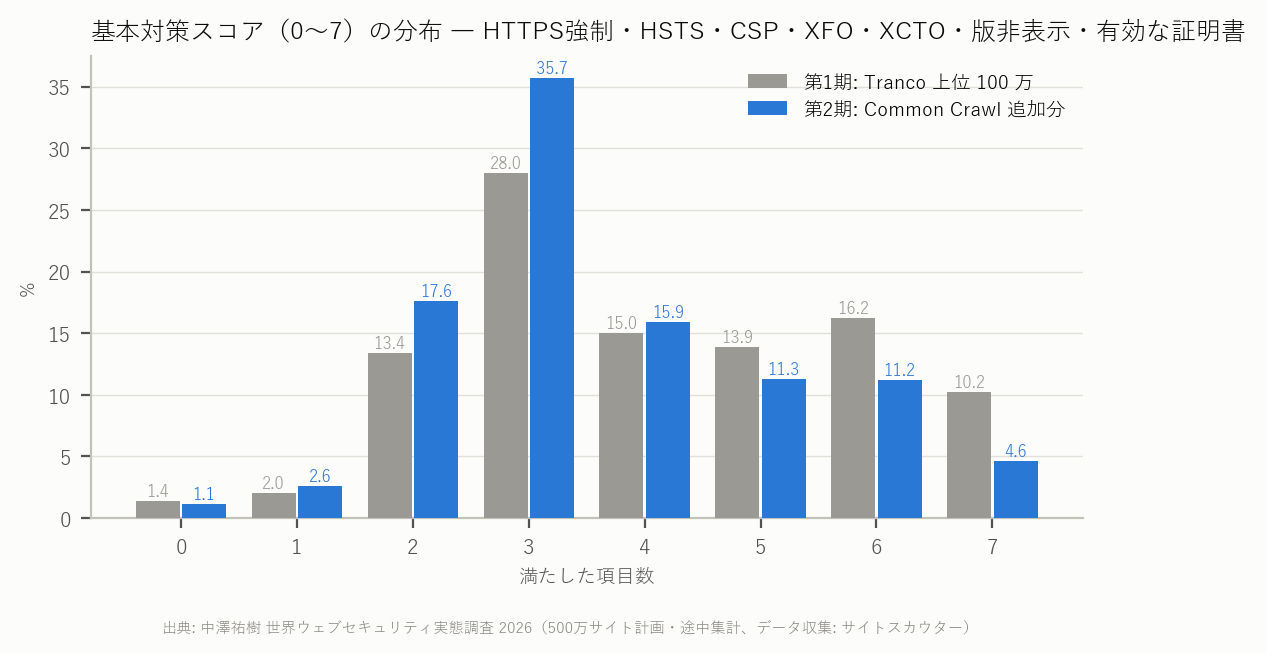
HTTPS 強制・HSTS・CSP・X-Frame-Options・X-Content-Type-Options・版の非表示・有効な証明書の 7 項目のうち、満たした数を 0〜7 のスコアにした。第 2 期の平均は 3.64(第 1 期 4.10)。第 2 期は 3 点(35.7%)に集中し、7 点満点は 4.6%(第 1 期 10.2%)に減った(図 9)。「HTTPS と証明書と版の非表示まではできているが、ヘッダーは手つかず」という形がもっとも多い。
TLD 別
Common Crawl 側で多い TLD について、HSTS と CSP の実施率を第 1 期の同じ TLD と並べた(図 10)。.jp は HSTS 15.0%、CSP 6.9% で、第 1 期(27.6% / 11.0%)からさらに下がり、主要 TLD の中で最も低い水準にある。.de は第 1 期の 45.0% から第 2 期 32.8% と下げ幅が大きく、上位サイトとそれ以外の差が大きい国である。.io・.app など新しい gTLD は両期とも HSTS が高い。
進捗と今後
第 2 期は 2026-10-27 21:24 に開始し、本稿の集計時点(2026-10-28 03:46)で 1,001,045 件を観測した。残り 2,948,955 件は観測を続けており、完了後に 500 万件の最終報告を出す。最終報告では、国別(ccTLD 別)の集計、WordPress と PHP の版の組み合わせ、CVE の製品別内訳を加える。ICANN CZDS の承認が届いた場合は、ゾーンファイル由来の母集団を第 3 期として別枠で扱う。
限界と注意
- 第 2 期の母集団は Common Crawl のハーモニック中心性順位で、人気順ではない。「上位 N 位」を Tranco と同じ意味で読まないこと。
- 到達率は観測元(国内回線)からの到達性で、地域制限やボット対策で応答しなかったサイトは失敗に含まれる。
- 第 1 期は観測系の切替があり、失敗分類の名前が一部異なる。到達と対策の定義は同じ。
- CVE 露出は版表記に基づく上限値で、バックポート修正を反映できない。攻撃の成否は検証していない。
- 本稿は途中集計で、第 2 期の残りを観測した後に数値が動く。最終報告の値を正とする。
- 個別のサイト名は本稿では出さない。
この調査と同じ非侵襲の方法で、あなたのサーバーが外に向けて名乗っている TLS・HSTS・ヘッダー・バージョンを、URL を入れるだけで確認できます(登録不要)。
サーバー情報調査を使うよくある質問
これは攻撃ではないのか。
いいえ。各サイトに対して行ったのは、ブラウザでそのサイトを 1 回開くのと同じアクセスで、公開されている HTTP 応答と DNS 情報のみを扱っている。ポートスキャンや脆弱性の探索は行っていない。
なぜ Common Crawl を使ったのか。
Tranco は 100 万件で終わる。500 万件に広げるには、公開されていて再現できる大きな名簿が要る。Common Crawl のドメインランクは申請不要で誰でも同じファイルを取得でき、実際にクロールで到達した名前に限られるため、ゾーンファイルより「公開サイト」に近い。
2 つの母集団の数値を足して「世界平均」にしてよいか。
母集団の性質が違うので、本稿では分けて示した。最終報告では加重の仕方を明示したうえで合算値も示す。
自分のサイトを同じ方法で確認できるか。
できる。サイトスカウターのサーバー情報調査に URL を入れると、本調査と同じ非侵襲の方法で TLS・HSTS・ヘッダー・版露出を確認できる。
データは改ざんされていないか。
観測結果は追記専用のテーブルに保存し、集計スクリプトと CSV は再計算できる形で保存している。
出典・参考資料
最終確認日:2026-10-28。制度・仕様は変更されることがあるため、実施前に各一次情報をご確認ください。
- Common Crawl: Web Graphs(ドメインランク)
- Tranco: A Research-Oriented Top Sites Ranking
- MDN: Strict-Transport-Security
- MDN: Content-Security-Policy
- PHP: Supported Versions(php.net)
- NVD - National Vulnerability Database(NIST)